
当前位置:首页>Linux>银河麒麟紧急安全更新|Linux 内核CopyFail高危漏洞(CVE-2026-31431)修复方案

银河麒麟紧急安全更新|Linux 内核CopyFail高危漏洞(CVE-2026-31431)修复方案

  • 2026-09-02 18:22:34
银河麒麟紧急安全更新|Linux 内核CopyFail高危漏洞(CVE-2026-31431)修复方案

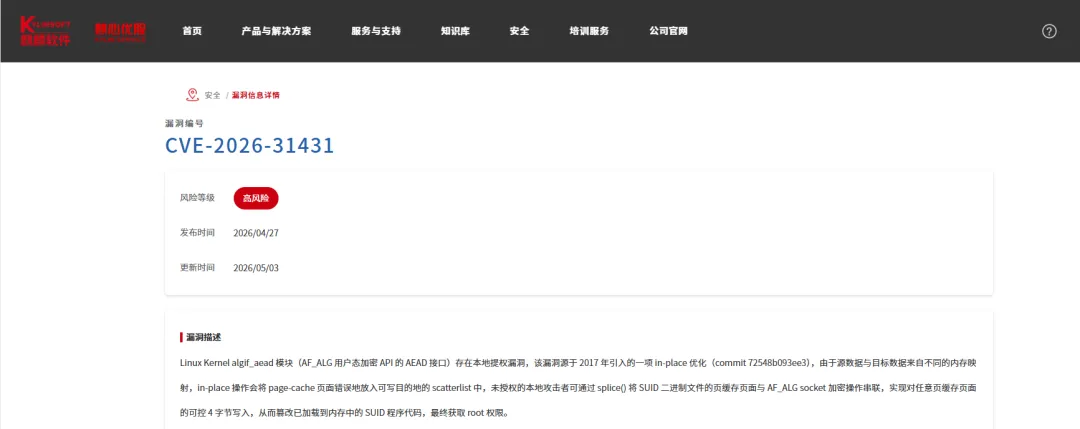
4月30日,麒麟软件安全团队监测到Linux Kernel crypto模块存在高危本地提权漏洞(CVE-2026-31431,又称"CopyFail")。麒麟软件已推出完整修复方案,建议您根据解决方案及时防护,确保操作系统安全!

漏洞简介

漏洞编号:CVE-2026-31431

漏洞威胁等级:高危

漏洞描述:Linux Kernel algif_aead 模块(AF_ALG 用户态加密 API 的 AEAD 接口)存在本地提权漏洞,该漏洞源于 2017 年引入的一项 in-place 优化(commit 72548b093ee3),由于源数据与目标数据来自不同的内存映射,in-place 操作会将 page-cache 页面错误地放入可写目的地的 scatterlist 中,未授权的本地攻击者可通过 splice() 将 SUID 二进制文件的页缓存页面与 AF_ALG socket 加密操作串联,实现对任意页缓存页面的可控 4 字节写入,从而篡改已加载到内存中的 SUID 程序代码,最终获取 root 权限。

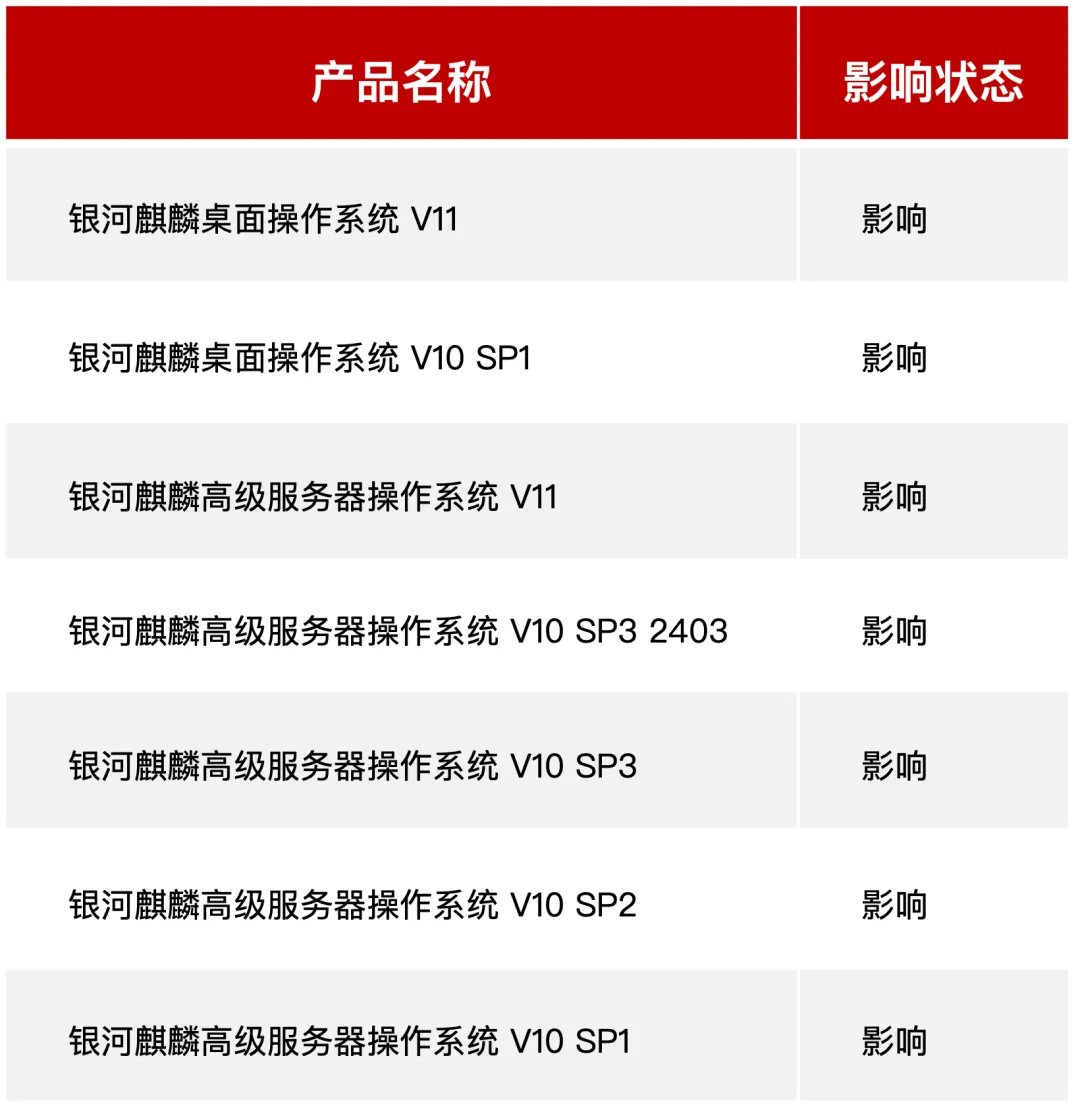
影响范围

银河麒麟桌面及服务器主要版本均受影响,详情如下。

漏洞修复方案

参考对应版本安全公告(https://support.kylinos.cn/#/security/cveDetail?allTitle=CVE-2026-31431)进行漏洞修复。

漏洞缓解措施

下载缓解措施脚本附件到本地(kylin_mitigation-cve-2026-31431.sh),并在脚本所在的路径,执行以下命令:

$sudo bash ./kylin_mitigation-cve-2026-31431.sh

执行脚本后,脚本提示“[总结] CVE-2026-31431漏洞缓解措施已应用完成”,代表临时缓解措施已经部署成功。

脚本执行完毕后会提示“是否需要重启系统”。若出现相关提示,请按提示执行重启操作,临时缓解措施方可生效。

点击此处下载脚本

最新文章

随机文章