58.5
团队宗旨:我们立志于为所有的网络安全同伴制作出好的靶场,让所有初学者都可以用最低的成本入门网络安全。所以我们团队名称就叫“好靶场”。
我们承诺每天至少更新1-2个新靶场。我们要的是稳定更新,而不仅仅是堆叠数量。
- • 全球第一家以SRC报告为蓝图制作靶场的网络安全靶场平台。
- • 全球第一家引入AI靶场助教的网络安全靶场平台。
- • 无门槛费,每次开启不扣除积分,不扣除金币,超级会员每天不限次数开启靶场。
概述
漏洞名称:Dirty Frag(Linux 本地提权漏洞)
漏洞类型:确定性逻辑漏洞,无需竞态条件,利用成功率高、不崩溃内核
影响范围
xfrm-ESP 模块:2017 年 1 月至今内核,跨度约9 年
RxRPC 模块:2023 年 6 月至今内核
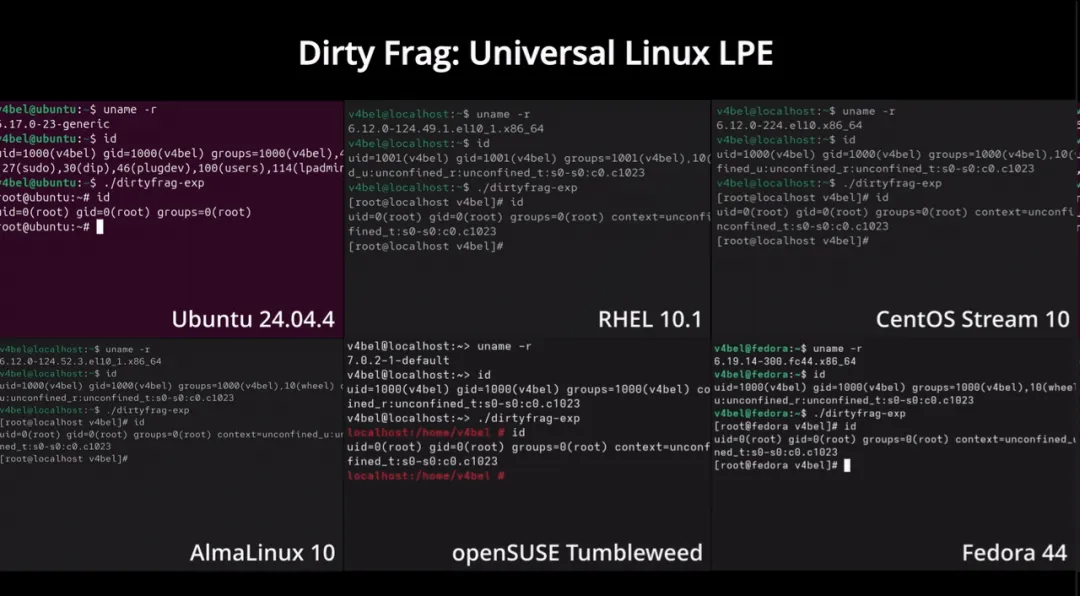
已验证可利用:Ubuntu 24.04.4、RHEL 10.1、openSUSE Tumbleweed、CentOS Stream 10、AlmaLinux 10、Fedora 44 等
poc地址:https://github.com/V4bel/dirtyfrag
复现
临时缓解措施
执行命令禁用漏洞模块:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
利用方式
POC 已公开,可通过 GitHub 项目快速编译运行提权
https://github.com/V4bel/dirtyfrag
现状:
披露流程失效,全发行版暂无官方补丁
好靶场介绍
零基础入门不迷茫!专属网络安全从零到一体系化训练——配套完整靶场+精选学习资料,帮你快速搭建网安知识框架,迈出入门关键一步!
全场景实战全覆盖!聚焦Web渗透工程师核心能力,深度拆解TOP10逻辑漏洞,精通PHP代码审计、Java代码审计等核心技能,从基础原理到实战攻防,覆盖行业高频应用场景!
真实漏洞场景沉浸式体验!src训练专题重磅上线——1:1还原真实漏洞报告,让你亲身感受实战挖洞流程,积累符合企业需求的实战经验!
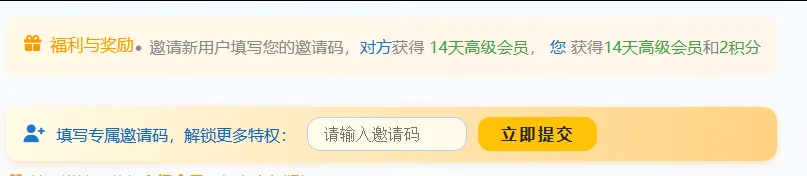
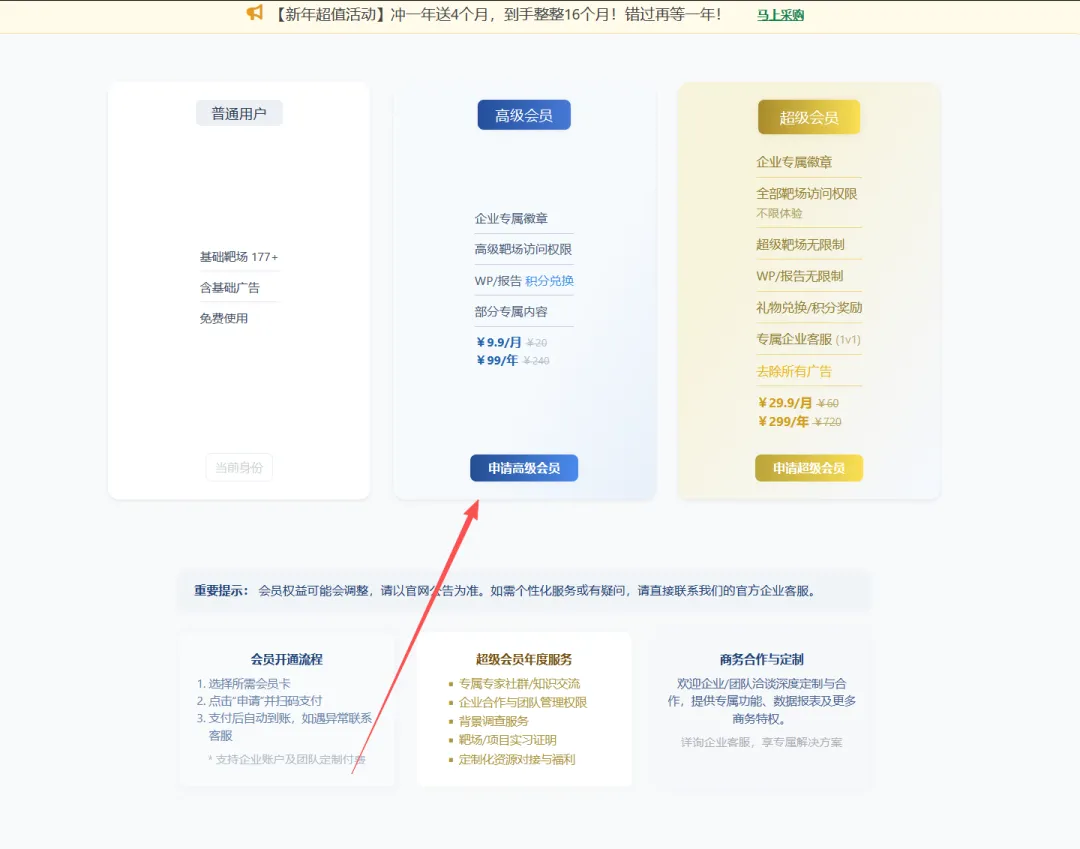
找到个人中心,邀请码输入0482d6d28539424c,白嫖14天高级会员。
福利2:
关注好靶场bilibili。拿着关注截图找到客服,领取5积分或者7天高级会员。
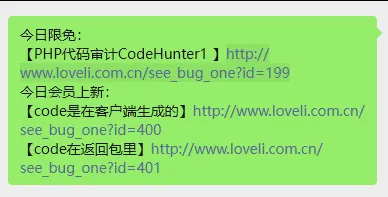
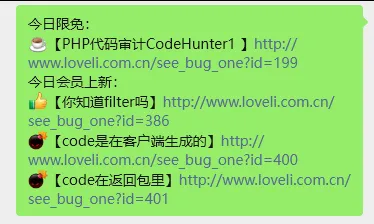
为了能让更多的宝子可以免费的开启会员靶场,我们会在工作日随机开放一些靶场的限免,还请加群关注。我们会以如下的方式在群里通知。
加群不收费哈!!!交流群里会每天更新限免靶场,以及免费学习资料。
进一个群就可以,所有的通知都会通知到位
进交流群,请加我好友
可以完成简单的客服能力,以及靶场推荐
 10个月宝宝每天需要喝多少奶粉?