各位运维和安全师傅们,这个周末可能要泡汤了!
就在刚刚,继前段时间的 Copy Fail 漏洞之后,Linux 内核再次爆出一个更为致命的本地提权漏洞——Dirty Frag。
更可怕的是,安全禁令已经提前破裂,PoC(概念验证)漏洞利用代码已在全网公开,而官方补丁尚未完全就绪! 只要服务器里有一个最低权限的普通账号,攻击者就能通过一行代码瞬间提权至 Root,接管整台机器。
💥 什么是 Dirty Frag 漏洞?
Dirty Frag(相关漏洞编号:CVE-2026-43284 / QVD-2026-24699)是一个存在于 Linux 内核 xfrm (IPsec) 子系统和 rxrpc 中的纯逻辑漏洞。
攻击者通过串联这两个子系统的页缓存写入缺陷,可以绕过内存保护机制。简单来说:无需文件写权限,攻击者就能直接篡改内核内存中缓存的系统核心文件,从而夺取最高控制权。
☠️ 为什么它比“前辈们”更危险?
大家都知道此前的 Dirty Pipe 或 Copy Fail,但 Dirty Frag 的真正可怕之处在于它的确定性:
纯逻辑漏洞: 与传统的竞态条件(Race Condition)漏洞不同,它不需要“碰运气”去卡时间点。
100% 成功率: 首次尝试即可成功,提权稳定。
不会导致内核崩溃: 即使利用失败,系统也不会 Kernel Panic,攻击者可以悄无声息地反复尝试,隐蔽性极强。
无视常规防护: 无论是否开启了 algif_aead 模块,该漏洞均可被直接触发。
🎯 哪些系统受到影响?
影响范围极其广泛!只要是 2017 年之后发布的 Linux 系统(包括最新的 Kernel 7.0.4),几乎全部都在射程范围内。已知受影响的主流发行版包括但不限于:
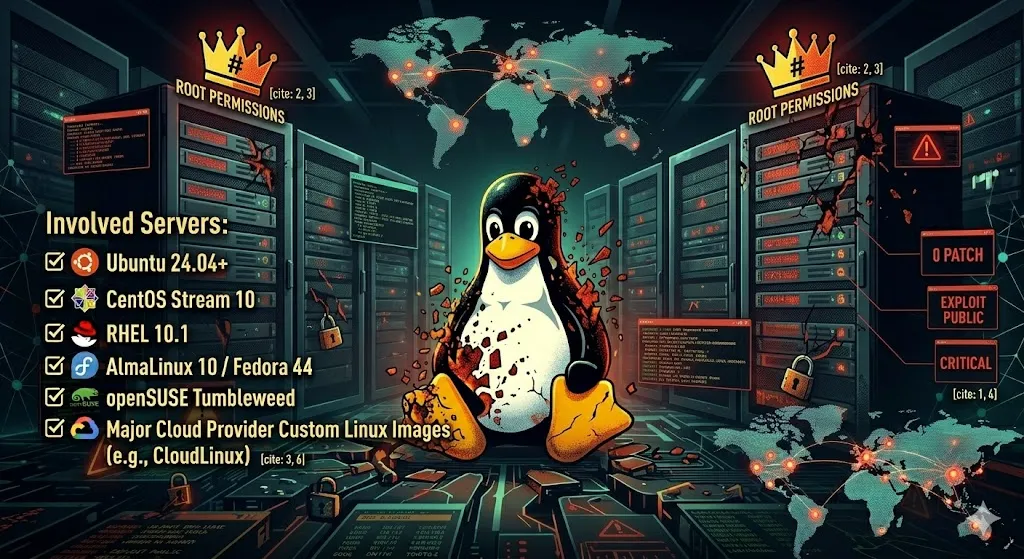
(只要你的企业在用主流 Linux 跑业务,大概率就已经处于“裸奔”状态!)
🛡️ 官方没发补丁,企业该如何自救?(临时缓解方案)
目前各大发行版仍在疯狂赶制补丁。在此期间,强烈建议企业立刻采取以下临时缓解措施(注意:此操作会禁用 IPsec ESP 和 RxRPC 功能,若您的业务重度依赖 IPsec 隧道,请谨慎评估业务影响):
步骤 1:禁用受影响的内核模块通过创建黑名单文件,阻止系统加载易受攻击的模块。在终端执行:
echo 'install esp4 /bin/false' >> /etc/modprobe.d/dirtyfrag-mitigation.confecho 'install esp6 /bin/false' >> /etc/modprobe.d/dirtyfrag-mitigation.confecho 'install ipcomp4 /bin/false' >> /etc/modprobe.d/dirtyfrag-mitigation.confecho 'install ipcomp6 /bin/false' >> /etc/modprobe.d/dirtyfrag-mitigation.confecho 'install rxrpc /bin/false' >> /etc/modprobe.d/dirtyfrag-mitigation.conf
提示:如果模块已经加载,需要使用 rmmod 卸载或直接重启服务器生效。由于漏洞可以直接篡改页缓存中的合法二进制文件,仅仅禁用模块是不够的!必须清除已经被污染的缓存,强制系统从磁盘重新读取干净的文件:sync; echo 3 > /proc/sys/vm/drop_caches
🎁 【粉丝专属福利】一键自查与加固脚本
手动排查太慢?服务器数量太多不知从何下手?由于 PoC 已经公开,黑客的自动化扫描器可能已经全网开扫,留给安全团队的时间按小时计算!
为了帮助大家快速排查并加固企业资产,我们技术团队连夜编写了【Dirty Frag 漏洞一键排查与自动化缓解脚本】及一份详尽的【漏洞深度技术分析报告】。
👇 独家获取方式:请关注本公众号,并在后台直接回复暗号 “防范” 或 “Dirty”,即可免费获取完整版一键排查脚本,以及针对本次 0 Day 漏洞的企业级应急响应指南!
安全无小事,请各位运维/开发/安全同学立刻转发至工作群,火速排查企业资产!
 10个月宝宝每天需要喝多少奶粉?