这一周,全球所有运行Linux的服务器,都处于裸奔状态。
不是夸张。
五天之内,两个重磅漏洞接连曝光,覆盖了从2017年至今几乎所有主流Linux系统——而且截至今天,两个漏洞都没有完整的修复补丁。
第一颗炸弹:Copy Fail(CVE-2026-31431)
4月29日,韩国安全团队Theori披露了一个让整个Linux社区沉默的漏洞。
代号Copy Fail,编号CVE-2026-31431。
它的原理说起来并不复杂:
Linux内核的加密子系统里,有一个叫做algif_aead的模块,负责处理加密运算。2017年,有人为了提升性能,对这个模块做了一次优化——就是这次"好心"的优化,留下了一个逻辑漏洞。
攻击者可以通过这个漏洞,利用splice()系统调用,把数据悄悄写入内核的页缓存——而这个页缓存,是整个系统共享的内存区域。
简单说就是:你没有写权限,但你能改文件。
改什么?改/usr/bin/su这种系统级程序,把它替换成恶意代码。然后用户一执行,直接获得root权限。
这是研究人员公开的利用示意(已脱敏,仅供理解原理):
# 1. 打开 AF_ALG 加密套接字# 2. 绑定 algif_aead 接口# 3. 通过 splice() 将目标文件页映射入内核 scatterlist# 4. 发起 AEAD 加密操作(触发 in-place 写入路径)# 5. 内核将加密结果写回 —— 实际写入了页缓存# 6. 目标文件内容已被篡改(如 /usr/bin/su)# 7. 执行被篡改的 setuid 程序# 8. 获得 root shell
整个流程,用732字节的Python脚本就能完成。
不需要任何特殊权限,不需要猜时间窗口,不需要知道内核版本——第一次就能成功。
更可怕的是:这个漏洞是由AI辅助发现的。
安全团队Theori使用了他们自研的AI安全工具Xint Code,只用了一个提示词,一个小时,就在Linux内核的加密子系统里找到了这个潜伏了9年的漏洞。
这意味着什么?意味着AI找漏洞的速度,已经开始超越人类打补丁的速度。
第二颗炸弹:Dirty Frag(暂无CVE)
Copy Fail的余震还没平息,5月7日,同一位研究员Hyunwoo Kim,又投下了第二颗炸弹。
Dirty Frag。
如果说Copy Fail是一把精准的手术刀,Dirty Frag就是一张更大的网。
它串联了两个独立漏洞:
- • xfrm-ESP漏洞:自2017年1月潜伏至今,通过IPsec ESP模块发起攻击
- • RxRPC漏洞:自2023年6月引入,通过RxRPC协议模块发起攻击
两者单独使用都有限制,但串联起来,就能覆盖几乎所有主流Linux发行版:
受影响的系统包括:Ubuntu 24.04.4、RHEL 10.1、CentOS Stream 10、AlmaLinux 10、Fedora 44、openSUSE Tumbleweed……
内核版本最高波及7.0.x。
即使你已经修复了Copy Fail,Dirty Frag依然有效。
两者攻击的是完全不同的内核子系统。
这次披露,本身就是一场事故
Dirty Frag的曝光过程,比漏洞本身更让人后背发凉。
正常的漏洞披露流程是这样的:研究员发现漏洞→通知厂商→厂商准备补丁→设置禁令期(通常7-14天)→漏洞和补丁同步公开。
但这次,禁令期在5月7日被一个不相关的第三方提前打破了。
有人把利用代码(exploit)直接发到了互联网上。
封锁失效了。研究员和各发行版维护者紧急协商,决定立即全面公开Dirty Frag的技术细节——因为坏人已经知道了,继续保密只会让好人处于黑暗中。
结果就是:漏洞公开了,但补丁还没准备好。
全球所有受影响的Linux服务器,在那一刻同时暴露在了攻击者面前。
这和你有什么关系?
你可能不是Linux运维,但你每天用的东西,很可能跑在Linux上。
- • 你公司的内部系统、ERP、OA?Linux服务器
- • 你在用的AI工具、APP后台?Linux服务器
- • 你的银行App背后的交易系统?Linux服务器
全球超过90%的云服务器运行Linux。这两个漏洞,影响的不只是"某些极客的电脑",而是整个互联网的基础设施。
一旦攻击者拿到了服务器的root权限,他能做什么?
随便举几个例子:
目前能做什么?
如果你是普通用户:
暂时没有直接的操作需要做。但要提高警惕——如果接下来几天,你常用的某个平台突然出现数据异常、账号被盗、服务中断,很可能和这两个漏洞有关。
发现异常,立即修改密码,开启双重验证。
如果你是运维/开发/IT:
Copy Fail(CVE-2026-31431)的临时缓解措施——禁用algif_aead模块:
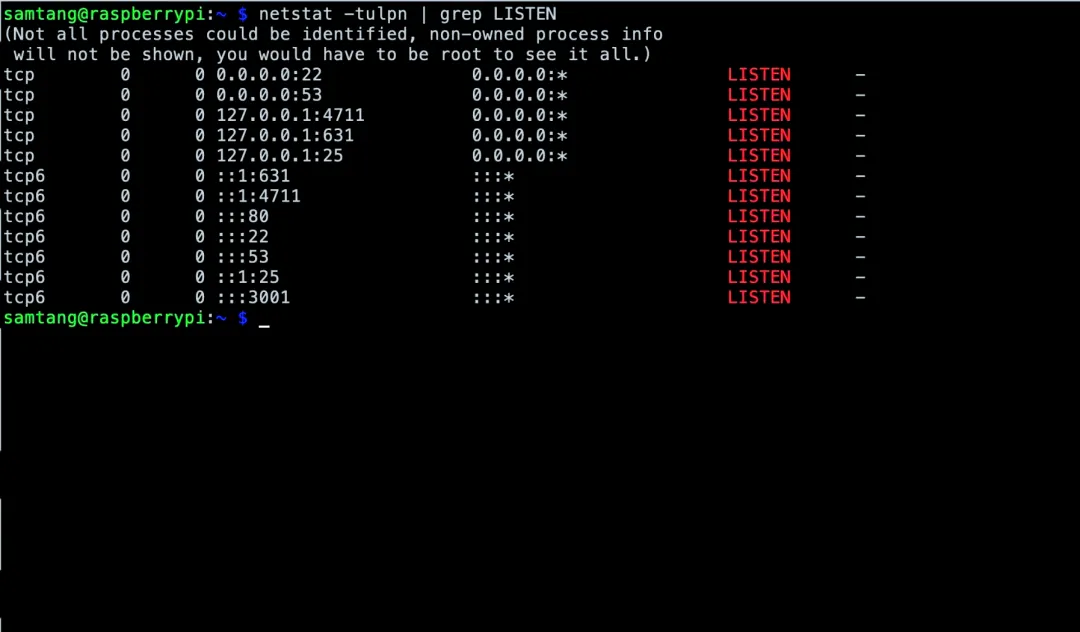
# Ubuntu / Debian系echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif.confsudo rmmod algif_aead 2>/dev/null || true# RHEL / CentOS系(模块编译进内核,用grubby禁用)sudo grubby --update-kernel=ALL \ --args="initcall_blacklist=algif_aead_init"sudo systemctl reboot
Dirty Frag的临时缓解措施——禁用相关模块:
sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \ > /etc/modprobe.d/dirtyfrag.conf"sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true
注意:RHEL系列的algif_aead是编译进内核的,modprobe方式无效,必须用grubby。
补丁方面:Red Hat已于5月4-5日开始推送CVE-2026-31431的修复内核,Dirty Frag的补丁仍在准备中,持续关注各发行版官方公告。
最后说一句
这一周发生的事,值得被记住。
两个潜伏多年的漏洞,在同一周被发现、被公开,覆盖了全球几乎所有Linux服务器,而且都是通过AI辅助发现的。
这不只是一个"及时打补丁"的故事。
这是一个信号:AI正在改变网络安全的攻防节奏。
以前,漏洞从潜伏到被发现,平均需要几年时间。未来,这个时间可能缩短到几小时。
攻击者在用AI找漏洞,防御者也得用AI打补丁。
这场军备竞赛,已经开始了。
关注硅谷来信,我会继续帮你盯着 👇
硅谷来信 · 下期见
 10个月宝宝每天需要喝多少奶粉?