又来!14天内第三次 Linux 提权漏洞:一行代码,获得 root 权限|CVE-2026-46300
- 2026-10-11 07:50:02
又来!14天内第三次 Linux 提权漏洞:一行代码,获得 root 权限|CVE-2026-46300
字数 419,阅读大约需 3 分钟
从4月30日至今,Linux 已经连爆三起提权漏洞,只需要一行代码,立即获得系统 root 权限。
• 2026年4月30日:Copy Fail:2017年至今的漏洞,一个脚本获得 Linux root 管理员权限|CVE-2026-31431 • 2026年5月8日:Linux 又爆 Dirty Frag 漏洞:Ubuntu、Debian、Arch、RHEL、WSL2 全中招|CVE-2026-43284 • 2026年5月14日:Fragnesia:普通用户可通过 Linux 内核里的网络/加密处理逻辑,把只读文件在“页缓存”里的内容临时改掉,然后借此拿到 root
Fragnesia 漏洞
这次漏洞被叫做 Fragnesia,编号 CVE-2026-46300,得分 7.8 分。
Fragnesia 属于 Dirty Frag 漏洞家族,但并不是同一个漏洞,而是 Linux ESP/XFRM 模块中的另一处独立问题,因此需要单独修复。不过,两者影响的位置相似,临时缓解方法也一样。
攻击者可以利用 Linux 内核 ESP-in-TCP 子系统中的逻辑错误,只需要修改只读文件在内存中的页缓存内容,就能实现提权。
主要涉及服务
如果你的服务上有以下服务,请谨慎对待:
• IPsec VPN • StrongSwan • 企业 VPN • 某些 AFS/RPC 服务
如何临时解决?
官方 PoC README 给出的缓解方案是:
https://github.com/v12-security/pocs/blob/main/fragnesia/README.md
# 卸载当前已经加载的模块。sudo modprobe -r esp4 esp6 rxrpc# 取消启动加载:printf 'install esp4 /bin/falseinstall esp6 /bin/falseinstall rxrpc /bin/false' | sudo tee /etc/modprobe.d/fragnesia.conf# 重启sudo reboot# 确认,没有输出即可lsmod | grep -E 'esp4|esp6|rxrpc'青小蛙看了眼手上的服务器,都还好,没中招。
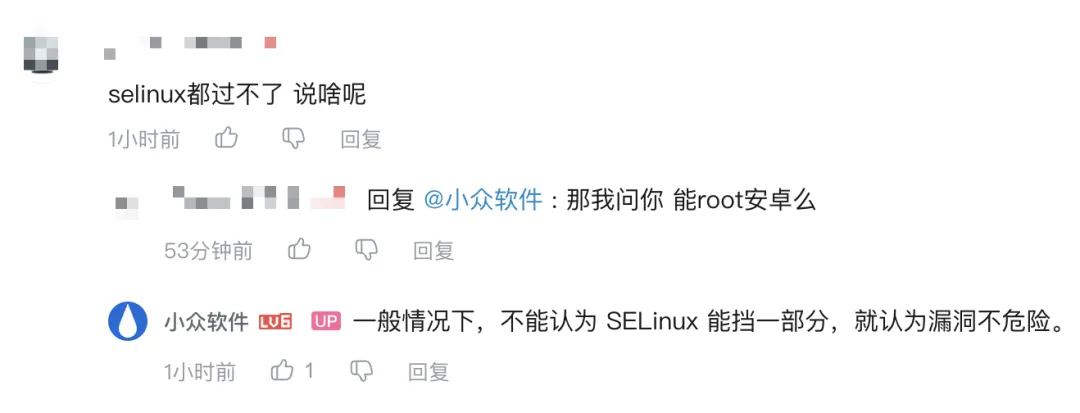
另外,有同学说:selinux都过不了 说啥呢
我把这个问题交给了AI,AI说的挺有道理的 😂
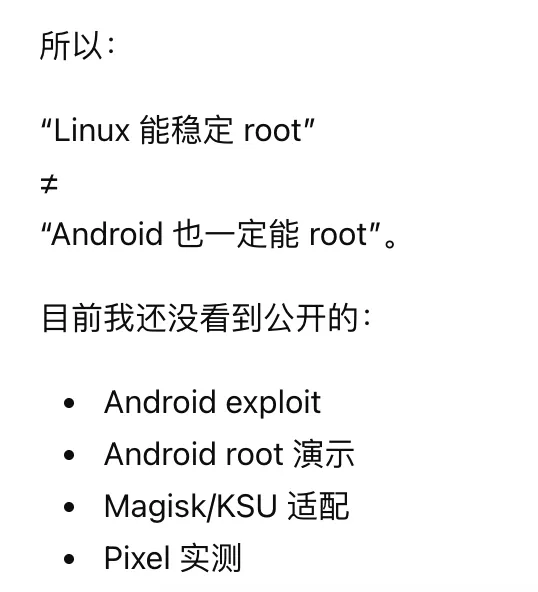
而关于截图中的第二个问题:
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- Python 四大推导式
- AI-Python机器学习、深度学习核心技术与前沿应用及OpenClaw、Hermes自动化编程实践
- Linux 远程桌面系统 开源!纯浏览器访问 Linux 远程桌面,60 帧低延迟还带企业级安全!
- Agent 单文件分发:Python三大打包工具深度对比与选型指南
- Linux 网络栈在 RDMA 场景下的角色
- Python json 模块 超详细精讲
- 漏洞通告|Linux Kernel Fragnesia 本地权限提升漏洞 CVE-2026-46300
- 【已复现】Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300)
- Linux服务器管理神器降临:一款工具搞定应急响应、CTF竞赛、日常运维全部场景
- Linux MM 2026-05-13 最新 Feature 分析报告