一款名为SolyxImmortal的新型Python恶意软件被发现正在窃取受感染Windows系统中的浏览器密码、Cookie、敏感文件和键盘记录。该恶意软件利用知名Python库和多线程技术同步执行操作,使其在后台运行时更难被检测。
该恶意软件的显著特点是其明显针对土耳其语用户。其代码中嵌入了多个与银行网站、Gmail登录和登录页面相关的土耳其语关键词。当活动窗口标题匹配这些关键词时,会触发针对性截图功能,表明作者针对特定目标群体。
Part01
数据窃取机制
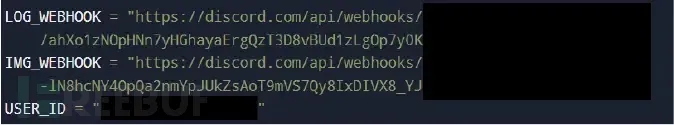
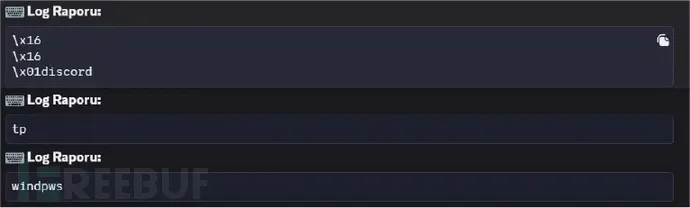
研究人员表示,该恶意软件利用Discord webhook作为数据外泄通道。窃取信息后,恶意软件将所有数据打包并直接发送至攻击者控制的Discord频道,数据到达时会标记预定义的用户ID。
该恶意软件首次出现在公开威胁数据库中,样本可在Malware Bazaar获取。虽然分析样本不包含活动的webhook URL,但Cyfirma早前的公开报告显示,实际版本指向真实的Discord端点。
Part02
持久化与数据收集
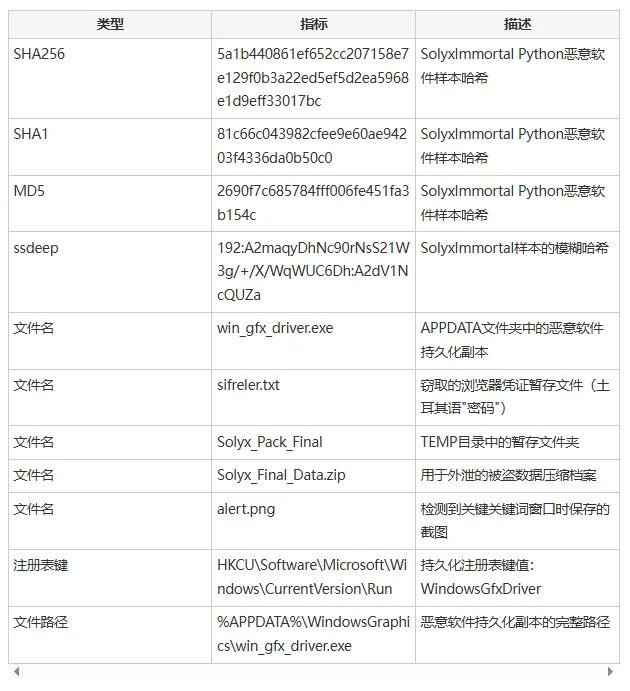
该恶意软件文件本身是一个小型Python脚本,仅略超过10,000字节,但能对受感染系统造成严重危害。一旦进入系统,SolyxImmortal会立即建立持久化机制:将自身复制到APPDATA文件夹,伪装成Windows图形驱动程序文件,并设置注册表键值在用户每次登录时运行,确保恶意软件在重启后仍保持活动状态。
该恶意软件运行时会广泛收集数据:
- 通过读取本地数据库并使用AES解密,从基于Chromium的浏览器(如Chrome、Edge、Brave和OperaGX)获取保存的密码
- 所有窃取的凭证保存在名为sifreler.txt的文件中(土耳其语意为"密码")
- 通过直接复制浏览器的Cookie数据库获取Firefox Cookie
- 扫描用户主目录寻找.txt、.pdf、.docx和.xlsx格式的文档,将100字节至10 MB大小的文件复制并打包为名为Solyx_Final_Data.zip的压缩档案
- 键盘记录器在单独线程中运行,记录用户的每次击键,每60秒将收集的击键打包为JSON格式发送给攻击者
- 屏幕捕获功能有两种模式:每两分钟常规截图,以及当活动窗口标题出现敏感关键词时立即截图
Part03
隐蔽技术与防御建议
该恶意软件采用多种技巧避免检测:
- 将自身保存为win_gfx_driver.exe并设置隐藏和系统文件属性
- 创建的注册表键WindowsGfxDriver听起来像合法的Windows组件,容易被常规系统检查忽略
- 通过Python的requests库使用Discord的web API外泄数据,使恶意流量与正常网络活动混合
安全团队和组织可采取以下措施降低风险:
- 部署端点检测和响应工具标记可能表明感染的异常进程行为
Part04
入侵指标
注:IP地址和域名已故意进行无害化处理(如使用_[.]_),以防止意外解析或超链接。仅在MISP、VirusTotal或SIEM等受控威胁情报平台中恢复原始格式。
参考来源:
SolyxImmortal Python Malware Steals Browser Passwords, Cookies, Files, and Keystrokes
https://cybersecuritynews.com/solyximmortal-python-malware/
电报讨论
 10个月宝宝每天需要喝多少奶粉?