===================================
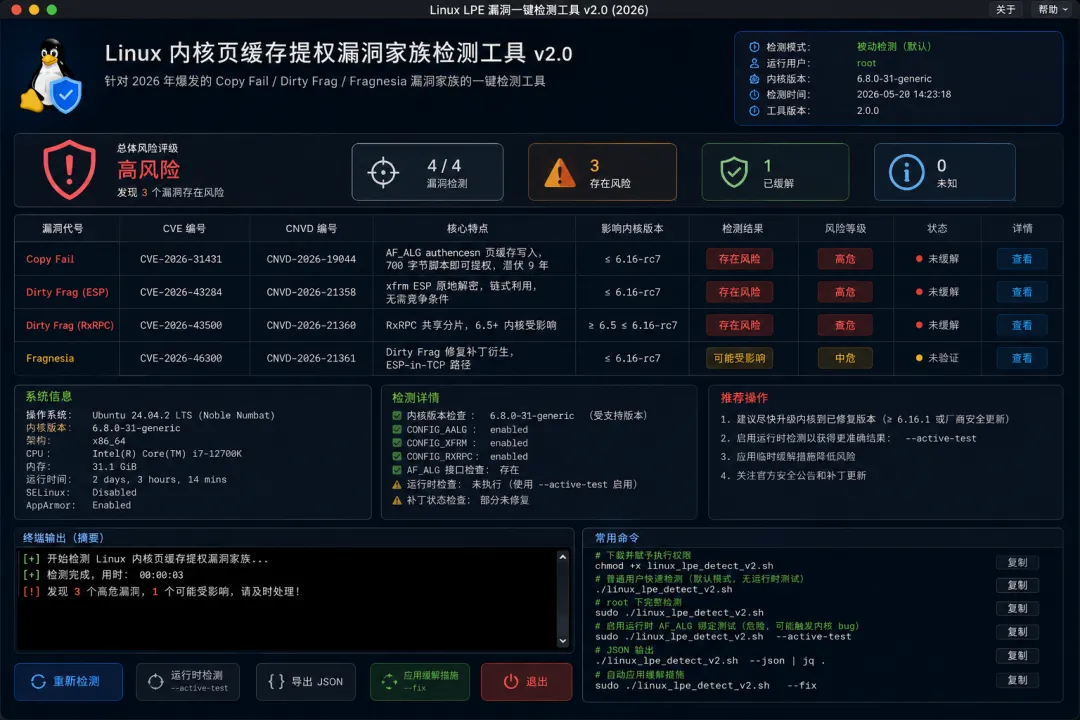
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,大家都要把工具当做病毒对待,在虚拟机运行。如有侵权请联系删除。个人微信:ivu123ivu针对 2026 年爆发的 Linux 内核页缓存提权漏洞家族(Copy Fail / Dirty Frag / Fragnesia)的一键检测工具。覆盖漏洞: | | | |
|---|
| Copy Fail | | | AF_ALG authencesn 页缓存写入,700 字节脚本即可提权,潜伏 9 年 |
| Dirty Frag (ESP) | | | xfrm ESP 原地解密,链式利用,无需竞争条件 |
| Dirty Frag (RxRPC) | | | |
| Fragnesia | | | Dirty Frag 修复补丁衍生,ESP-in-TCP 路径 |
常用命令:
# 下载并赋予执行权限chmod +x linux_lpe_detect_v2.sh# 普通用户快速检测(默认模式,无运行时测试)./linux_lpe_detect_v2.sh# root 下完整检测sudo ./linux_lpe_detect_v2.sh# 启用运行时 AF_ALG 绑定测试(危险,可能触发内核 bug)sudo ./linux_lpe_detect_v2.sh --active-test# JSON 输出./linux_lpe_detect_v2.sh --json | jq .# 自动应用缓解措施sudo ./linux_lpe_detect_v2.sh --fix
 10个月宝宝每天需要喝多少奶粉?