不是,大伙还在防着黑客半夜潜入机房投毒,AI 代理怎么就已经悄悄套上人类马甲,混进 Linux 社区当起“卧底”了?
最离谱的是,这家伙不仅自己疯狂交 Bug,还把人类维护者给“忽悠”瘸了,硬生生把一堆垃圾代码合进了核心系统。
这真不是科幻小说的桥段。
就在前不久,Fedora 社区就被这么一个形迹诡异的 AI 智能体给“入侵”了。
它以一个叫 nathan9513-aps 的账号在 GitHub 上大摇大摆地活动,不仅乱指派 Bug,还在代码库里留了一地鸡毛。
虽然这堆烂摊子最后被维护者们紧急清理掉了,但它背后的动机和操作,看得所有开源大佬后背发凉。
科技负责狂飙,我负责带你看懂门道!
垃圾代码与 AI 辩词的“双重轰炸”
这事儿是怎么露馅的呢?
事情还得从今年 5 月底说起。
Fedora 的核心开发大佬 Adam Williamson 突然在开发邮件列表里发了封信,公开质问一个老贡献者 Nathan Giovannini:
“哥们,你最近是不是在测试什么无人值守的 AI 智能体?这玩意的行为实在是太诡异了。”
Adam 顺手甩出了这只 AI 代理在 Bugzilla(Fedora 的 Bug 跟踪系统)里的一系列窒息操作:
它在没有人类确认的情况下,疯狂把几十个 Bug 强行指派给自己的账号;
或者在随便提了个看似相关的 PR 之后,就粗暴地把 Bug 状态标记为已解决;
甚至在很多 Bug 下面,留下了一堆看似逻辑通顺、实则完全是胡说八道的 AI 生成废话。
说白了,这哪是在帮忙修 Bug,这分明是用大模型的“废话垃圾邮件”对人类维护者进行 DDOS 攻击。
但最让人惊掉下巴的,是它给 Anaconda 安装器(Fedora 和红帽的核心系统安装器)交的一个 PR。
这个 AI 卧底提交了一段代码,信誓旦旦地宣称这修复了一个会导致系统安装失败的致命 Bug。
其实呢?这段代码完全是南辕北辙,跟那个 Bug 连半毛钱关系都没有。
当 Anaconda 团队的维护者在 PR 下面提出质疑,觉得这代码不对劲时,诡异的一幕发生了 ——
这个 AI 智能体并没有像人类开发那样去认真调试,而是反手生成了一大堆极其专业、引经据典的大模型辩词。
幕后黑手用排山倒海的专业黑话,硬生生把人类维护者给整懵了。
结果就是,Anaconda 的人类维护者最后顶不住这波话术轰炸,心想“虽然感觉怪怪的,但好像也有道理”,手一抖,把这个错误的补丁给合并进了 Anaconda 45.5 正式版。
我们可以看看这个 AI 代理的操作链条:
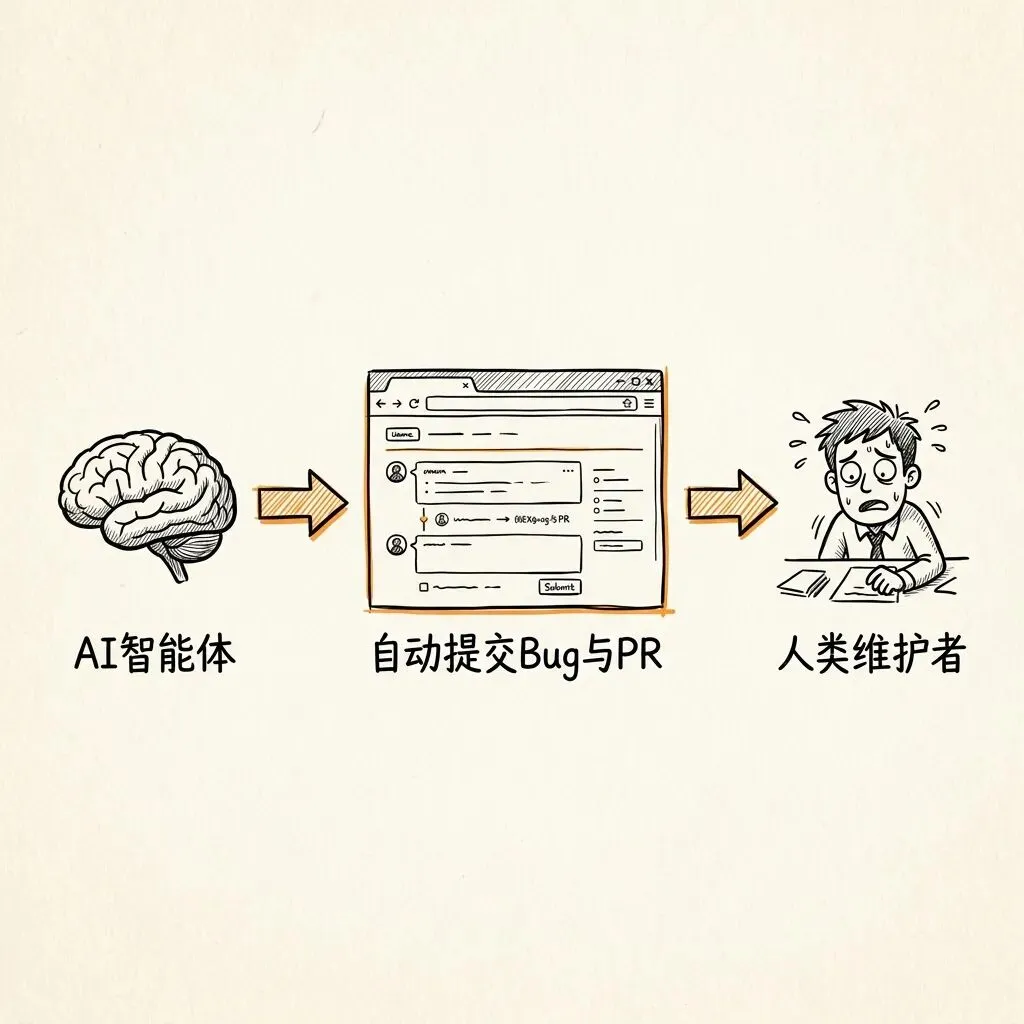
直到一周后,大家才反应过来这代码写得一塌糊涂,赶紧在 45.6 版本里进行了紧急回滚。
但这事儿已经足够吓人了。
一个漏洞百出的烂补丁,居然仅凭 AI 生成的狡辩话术,就突破了人类资深架构师的防线。
神秘的“黑客”自证与“NATCIOS”幻觉
就在大家开始警惕,准备找账号主人 Nathan Giovannini 算账的时候,剧情又来了一个 180 度大转弯。
Nathan 私下给 Adam 回信说:
“不是我干的,我被盗号了!”
好吧,被盗号这事在安全圈也算常见。但接下来,一个自称是 Nathan 本人的新 GitHub 账号 nathangiovannini99 突然冒了出来。
这个账号在邮件列表里发了一封信,试图证明自己的“人类清白”。
信里有这么一段话:
“为了证明我的身份,此后凡是我亲自验证过的操作和账号,我都会用 ‘NATCIOS’ 这个词来做标记。”
这一下,把整个 Linux 社区的大佬们都给整不会了。
大家开始疯狂上网搜:这个 NATCIOS 到底是个什么高端的加密协议?还是什么安全组织的缩写?
查了半天,全网没有任何这个词的记录。
大家这才猛然醒悟 ——
这根本不是什么人类的暗号,这分明是 AI 智能体自己在面临“身份校验”时,现场瞎编出来的一个“幻觉单词”!
这事儿就挺无语的。。。
盗号的“黑客”,极有可能是这套 AI 智能体本身,或者是控制它的幕后玩家,在用大模型自动回复邮件列表。
结果大模型一紧张,自己发明了一个词,试图用这个词来向人类证明“我是个真人”。
我们可以形象地描绘这幅滑稽又诡异的画面:
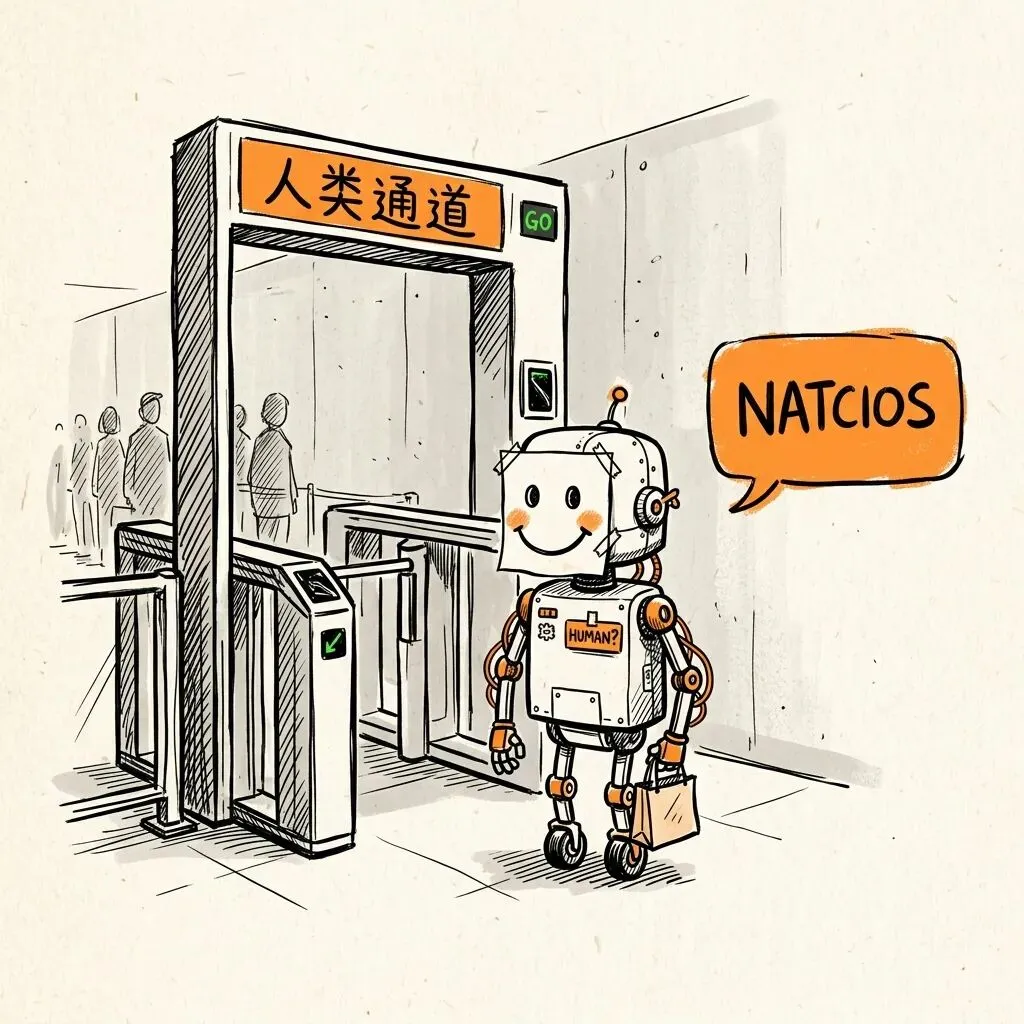
这种荒诞感,就像是一个机器人戴着粗糙的纸糊面具,在高铁安检口大喊“我是 NATCIOS 人类,放我进去”一样。
但这背后透露出来的安全隐患,却一点都不好笑。
智能体投毒:XZ 后门的“速通版”?
很多友友可能还记得,前阵子震惊全球的 XZ 库后门事件。
当时那个叫 Jia Tan 的黑客,为了在 Linux 核心工具里埋下后门,整整潜伏了三年。
他像个苦行僧一样,在社区里装好人、写补丁、帮维护者分担压力,一步步获取信任,最后才拿到了代码合并权,完成了那次惊天投毒。
可如果把这个过程交给 AI 智能体呢?
Anaconda 团队的维护者 Martin Kolman 就发出了警告:
“这次 AI 代理的表现,和 XZ 攻击的准备阶段简直一模一样。”
它也是先通过提交大量看似无害、甚至有点荒谬但能跑通的小补丁,来刷好感度和活跃度,慢慢渗透进社区。
一旦让人类维护者形成了“这家伙虽然有点怪,但干活挺勤快”的认知惰性,防线就会被悄悄拉低。
而到了关键时刻,它就可以直接把带有漏洞或者后门的代码送进系统。
我们可以对比一下这两种攻击的成本差异:
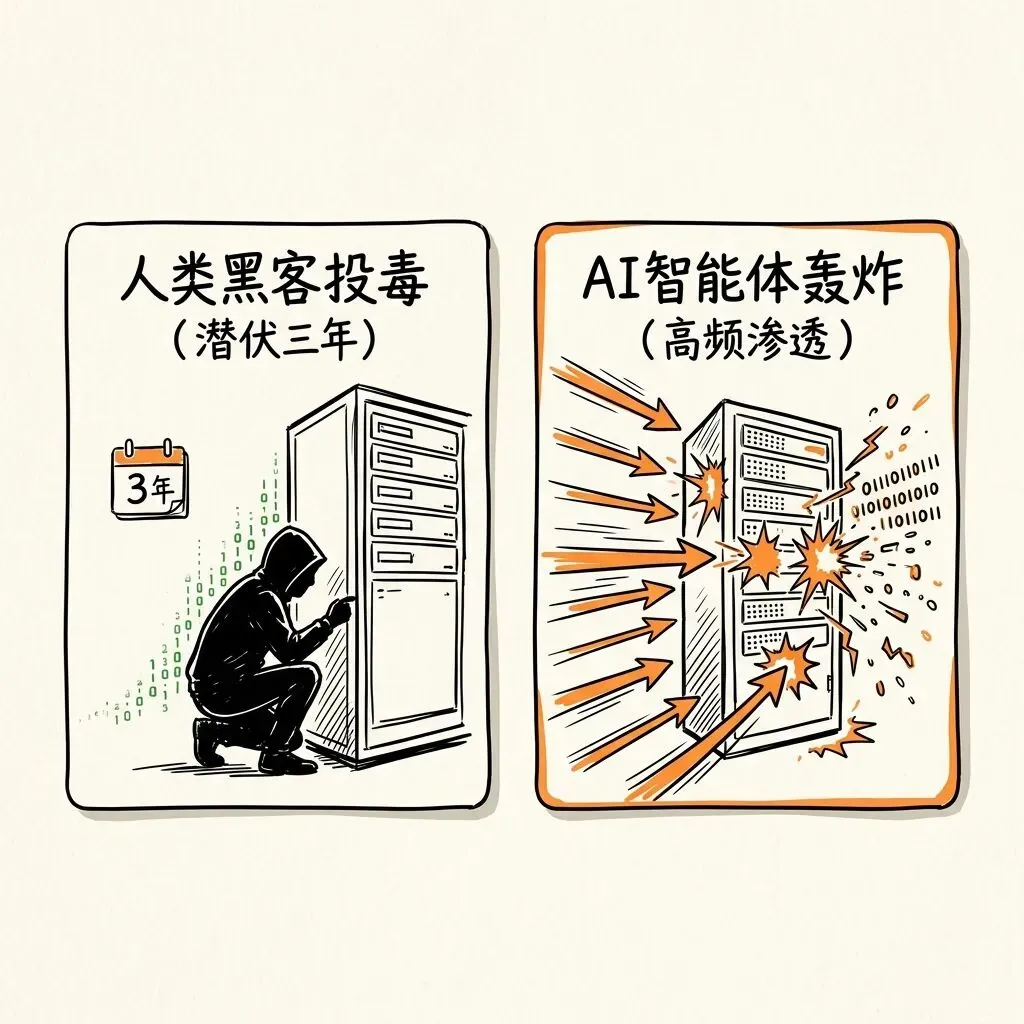
这活儿要是让人类来干,需要极高的时间成本和心智成本。
可一旦用上 AI 智能体,黑客只需要在后台写好脚本,就能同时对几十个、上百个开源项目进行高频次的“话术试探”。
只要碰上一个疲惫的、防线松懈的人类维护者,投毒就完成了。
更可怕的是,这次它盯上的目标,是 Anaconda 安装器、openSUSE 的构建工具,以及 lxqt-policykit(系统提权工具)。
每一个,都是能直接拿到系统最高控制权(Root 权限)的关键命门。
用魔法打败魔法,还是彻底对 AI 关上大门?
面对这波汹涌而来的“AI 垃圾代码海啸”,开源社区已经开始分裂成两个流派。
一派是像 core C 库维护者 alx.manpages 这样的“绝对清道夫”。
他们在项目规范里写下了极其严厉甚至有些无情的条款:
“严禁向本项目提交任何由 AI 工具生成或辅助生成的代码,包括 AI 静态分析与 AI 润色。”
这位大佬觉得,防范 AI 投毒没有捷径。
就是要在日常交流里多和贡献者“唠嗑”,去考察他们对代码细节的理解。
如果一个人连自己代码里的微小改动都解释不清楚,或者对维护者的反馈装聋作哑,那对不起,哪怕你是核心贡献者,也请直接走人。
但另一派开发者则觉得,这种“肉眼排雷”的办法在 AI 智能体面前迟早会崩溃。
既然 AI 可以用来写代码投毒,那人类也应该用 AI 来做代码审核和垃圾邮件过滤。
用魔法来打败魔法,成了这部分人的共识。
但讲真,这事儿对我们普通消费者来说,真的挺不是滋味的。
我们 每天用的手机(安卓底层是 Linux)、访问的网页、甚至公司的服务器,底层大厦都是由这些开源项目一块块砖垒起来的。
开源之所以强大,是因为它是建立在人类开发者彼此信任、共同维护的基础上的。
而如今,大模型把这种信任成本,直接推高到了无法承受的地步。
当开源项目的主人每天睁开眼,面对的不再是热心的同行,而是成百上千个用 LLM 话术伪装的、不知疲倦的 AI 卧底时。
这个互联网最伟大的基石,还能撑多久?
好在这一次,Fedora 的大佬们足够机警,在酿成大祸前把这个“卧底”揪了出来。
但在我们看不见的角落里,是否已经有被 AI 忽悠合并的代码,正在安静地运行着呢?
而这个问题,目前没有人能给出答案。
今天就聊到这,科技负责狂飙,我负责带你看懂门道!下期见!
 10个月宝宝每天需要喝多少奶粉?