做Linux运维、服务器管理的小伙伴,日常删除文件大概率都在用rm -rf。
但90%的运维都踩过坑:rm只是删除文件索引,数据还留在磁盘扇区,只要未被新数据覆盖,借助extundelete、testdisk等工具就能轻松恢复误删文件。
如果服务器上存放着用户密码、数据库备份、内网配置、源码密钥这类敏感数据,直接rm删除,等同于裸奔!
今天给大家详解linux内置的shred安全粉碎命令,自带系统无需额外安装,多层覆写磁盘数据,从根源杜绝数据恢复。
1. rm 删除文件流程
linux删除文件分为两步:
1.删除文件 inode 索引,系统目录不再展示该文件只要这块磁盘空间没有被新数据覆盖,一般的专业恢复工具都能完整找回文件。
2. shred 粉碎文件流程
shred不会直接删除文件,而是多次随机覆写文件磁盘区块:默认3轮随机数据覆写,把原始文件内容彻底覆盖擦除,即便后续恢复磁盘数据,拿到的也全是乱码,基本上无修复的可能。
一句话总结:rm 是藏起来文件,shred 是物理销毁文件内容
二、shred基础语法和常用参数
基础语法
常用参数
三、shred实战场景
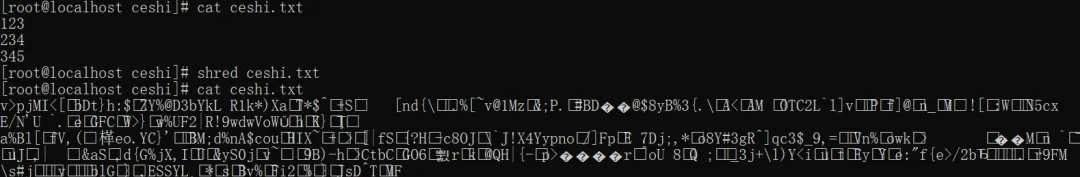
场景1:基础覆写文件(不删除,仅覆盖内容)
只覆写文件内容,保留文件本身,适合需要留空文件占位、仅销毁内容的场景:
#默认3次随机覆写ceshi.txtshred ceshi.txt#执行后打开文件,所有原有内容全部变成乱码,原始数据彻底失效。
场景2:常用组合:覆写并自动删除文件(高频场景)
加上 -u 参数,覆写完成后自动删除文件,一站式安全销毁:
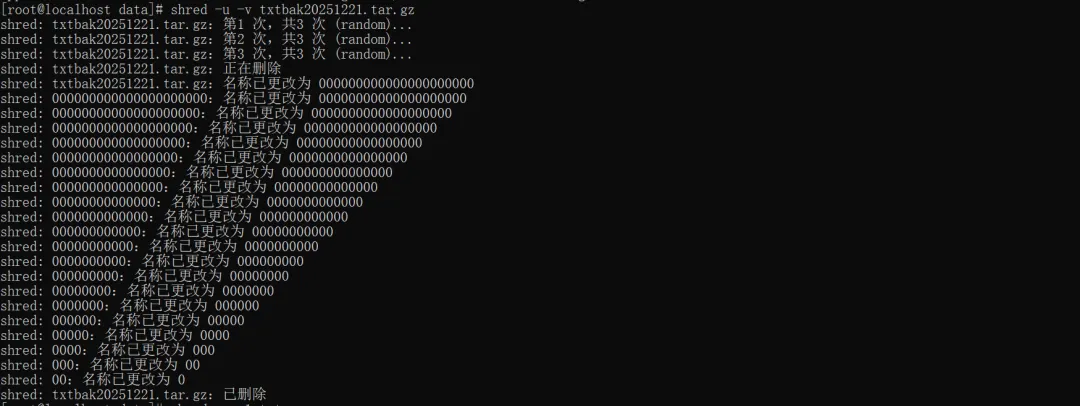
场景3:可视化查看粉碎全过程
加上-v参数,实时打印每一轮覆写进度,适合大文件监控:
shred -uv txtbak20251221.tar.gz
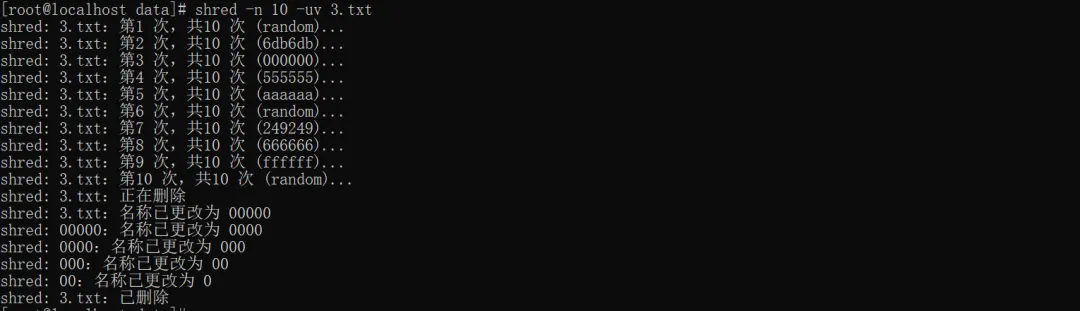
场景4:提高安全等级,增加覆写次数
对于重要文件:如数据库备份文件、核心密钥文件,默认3次不够安全,自定义 10 次覆写:
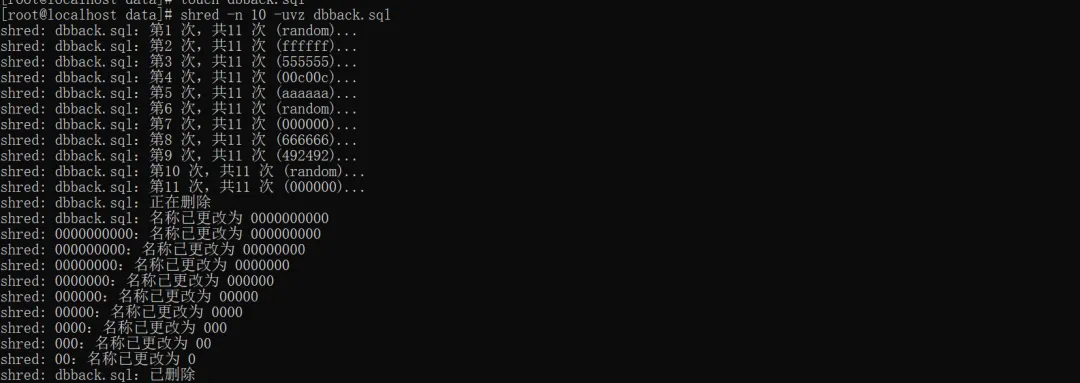
场景5:极致无痕粉碎(审计必备)
最后一轮用0填充覆盖,清除随机覆写痕迹,外人无法看出文件被粉碎过:
shred -n 10 -uvz dbback.sql
场景6:强制粉碎无权限文件
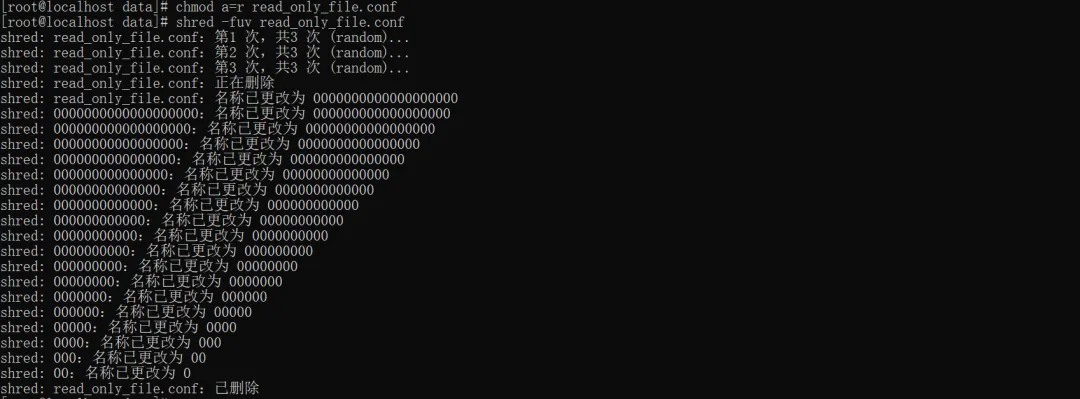
文件权限为只读、无写入权限时,加上 -f 强制修改权限并粉碎:
shred -fuv read_only_file.conf
场景7:高危操作!直接擦除整个磁盘或分区
极度危险,生产环境谨慎操作,彻底清空整块磁盘所有数据,不可恢复:
#擦除sdb1分区所有数据shred -vz /dev/sdb1
四、生产环境一键安全删除脚本
日常运维频繁删除敏感文件,每次输参数太麻烦,直接写一个一键安全删除脚本 safe_rm.sh:
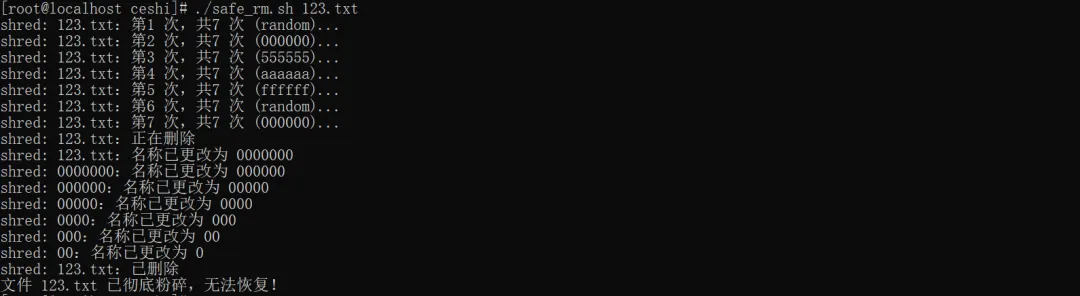
#!/bin/bash# 安全粉碎删除文件,6次覆写+无痕清除+自动删除shred -n 6 -uvz "$1"echo "文件 $1 已彻底粉碎,无法恢复!"
然后
chmod +x safe_rm.sh./safe_rm.sh 敏感文件名称
6轮加-z随机一共7轮。
五、shred使用注意事项
shred不是万能的,以下面3种场景失效,千万不要误用:
1. 不适合ssd固态硬盘
ssd固态硬盘有磨损均衡机制,数据会分散存储在不同闪存块,shred无法精准覆盖全部原始数据,粉碎效果大打折扣。
ssd推荐方案:使用厂商自带安全擦除工具,而非shred。
2. 不适合软硬链接、副本文件
如果文件存在硬链接、备份副本,shred只会覆盖当前文件,不会同步覆盖链接文件和备份文件。
3. 云服务器 / 分布式存储无效
云盘、分布式存储底层有快照、多副本机制,shred无法擦除云端备份快照,云服务器敏感数据建议通过平台销毁快照 + 粉碎本地文件双重防护。
六、总结
- 所有重要、核心业务文件:强制使用 shred 彻底粉碎,杜绝数据泄露;
- 机械硬盘首选 shred,ssd、云盘不建议依赖shred,搭配官方擦除工具更安全。
如果你觉的文章对你运维工作有帮助,记得点赞加关注。本文仅供技术交流。#运维#linux运维#linux实战#shred#文件安全删除

 10个月宝宝每天需要喝多少奶粉?