Linux安全检查与应急响应一键脚本:这款工具让运维工程师彻底告别手动排查时代
- 2026-09-09 19:45:45
免责声明:本文仅做技术分享,使用该工具前请确保已获得合法授权,切勿用于未授权的系统检测。
重点导读概述
该工具为一款面向Linux系统的自动化安全检查与应急响应脚本,核心功能覆盖81项安全检测项目。脚本以bash编写,兼容Ubuntu、CentOS 7、Kali等主流Linux发行版,通过一键执行方式完成系统安全状态全面体检。
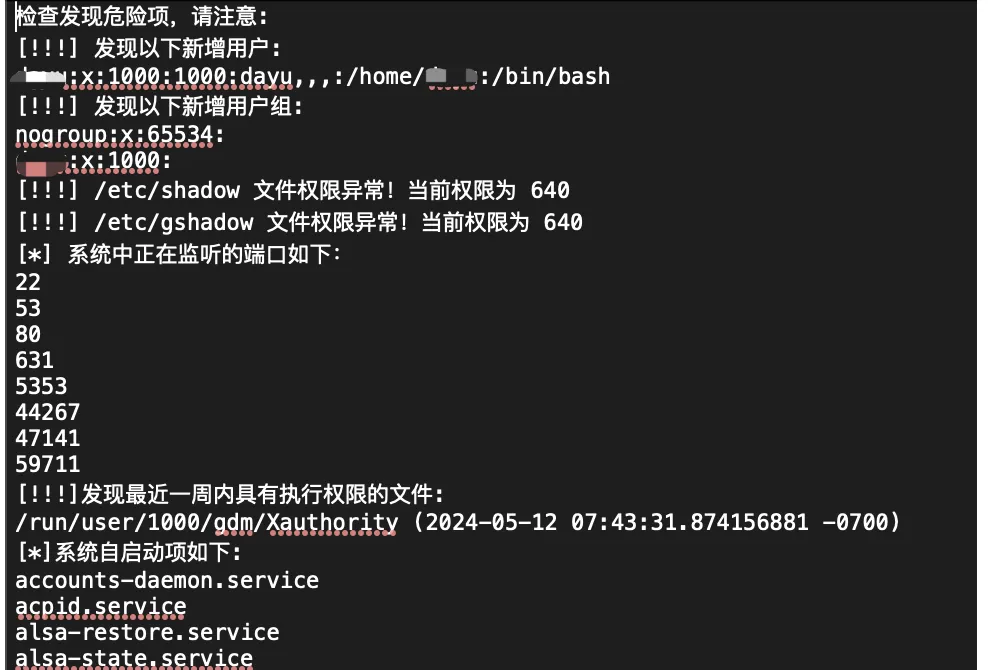
重点导读用户信息检测
PART 01账户安全
检测超级用户、空口令账户、新增用户、新增用户组。提取/etc/passwd与/etc/shadow进行自动化分析,识别权限异常账户。
PART 02SSH公钥检查
遍历所有用户家目录.ssh/authorized_keys文件,排查未授权登录公钥残留。
PART 03Sudoers权限
分析/etc/sudoers配置,标记具有NOPASSWD权限的特殊用户。
PART 04账户文件权限
校验/etc/passwd、/etc/shadow、/etc/group、/etc/gshadow文件权限,发现权限篡改。
重点导读网络连接分析
PART 05端口监听检测
扫描系统中正在监听的TCP/UDP端口,结合lsof工具输出详细进程信息。
PART 06网络连接状态
监控ESTABLISHED连接,识别可疑外部通信。
PART 07暴力破解检测
分析auth.log、secure日志,统计root账户Failed password次数与来源IP。
重点导读进程与后门检测
PART 08隐藏进程扫描
通过ps aux检测状态为S/D的隐藏进程,识别procfs挂载点异常。
PART 09反弹shell识别
基于特征字符串匹配netstat输出,检测nc、netcat、socat等常见反弹shell工具。
PART 10Alias后门检测
检查.bashrc、.bash_profile、.profile中的恶意alias定义。
PART 11SSH后门检测
扫描~/.ssh/config与~/.ssh/authorized_keys,识别包含可疑命令的SSH配置。
PART 12进程文件提取
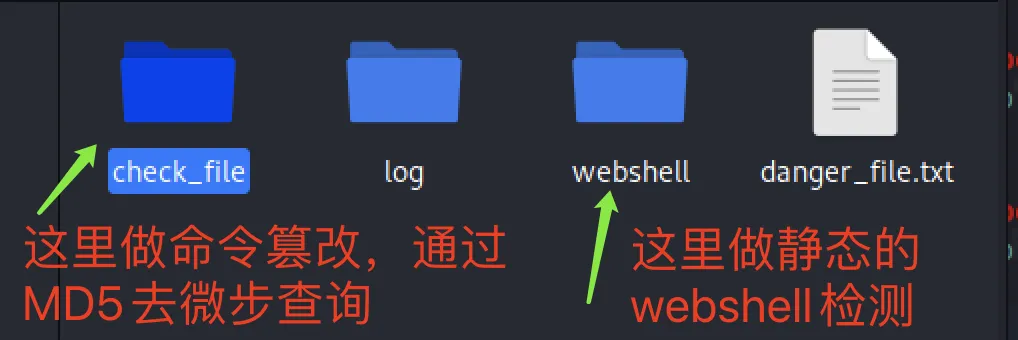
将所有运行中进程的对应可执行文件复制至webshell/目录,供沙箱检测。
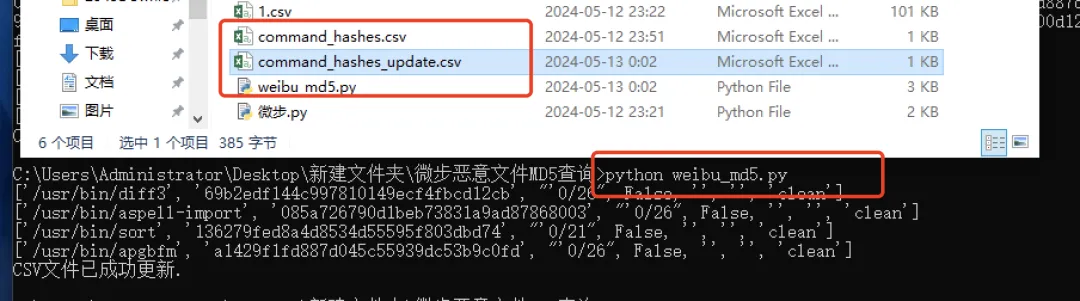
重点导读命令完整性校验
PART 13Hash值计算
计算/bin、/usr/bin目录下所有命令文件的MD5值,生成CSV报告用于威胁情报对比。
PART 14篡改检测
通过微步威胁情报平台API批量查询MD5,快速定位被篡改的系统命令。
重点导读定时任务分析
PART 15系统定时任务
解析/etc/crontab及/etc/cron.d/目录,识别可疑定时下载与脚本执行。
PART 16用户定时任务
检查/var/spool/cron/与/var/spool/cron/crontabs/下的用户级定时任务配置。
PART 17危险规则识别
使用正则匹配chmod、useradd、wget、curl等高危操作结合脚本后缀的定时任务。
重点导读日志审计
PART 18日志打包
自动将/var/log/目录完整打包,支持zip与tar.gz格式。
PART 19Secure日志分析
提取Accepted password、Failed password、新增用户组事件,统计登录成功/失败的IP与用户排名。
PART 20其他日志类型
分析btmp(错误登录)、lastlog(最后登录)、wtmp(历史登录)、message(文件传输)、cron(定时任务执行)等日志。
重点导读系统状态监控
PART 21资源占用分析
输出CPU与内存使用率TOP 5进程,标记超过20%阈值的异常进程。
PART 22文件变更检测
查找7天内具有执行权限的变更文件,定位24小时内的脚本文件变动。
PART 23启动项排查
检查init.d服务、systemd自启动项、chkconfig自启动服务,识别可疑启动项。
PART 24防火墙检测
支持iptables、ufw、firewalld、nftables四种防火墙配置检查,标记any到any放行策略。
重点导读辅助功能
PART 25应急排查命令库
提供常用手敲命令速查手册,覆盖用户定位、网络连接、文件变更、后门类型、日志分析、内存马排查等场景。
PART 26事件记录
记录真实应急响应案例,包括打印机异常事件、挖矿木马排查等场景的经验总结。
重点导读使用方式
bash# 必须使用root权限运行
sudo bash Ashro_linux.sh
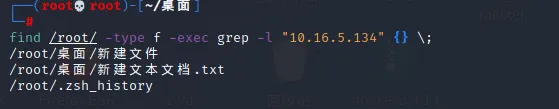
执行后生成目录/tmp/Ashro_时间戳/,包含以下内容:
| 文件/目录 | 说明 |
|---|---|
danger_file.txt |
高危检测结果汇总 |
Ashro_checkresult.txt |
完整执行日志 |
check_file/ |
MD5校验文件与命令篡改结果 |
webshell/ |
进程可执行文件备份 |
log/ |
打包的系统日志 |
本公众号非项目作者,仅做技术分享。
本文介绍的项目开源地址如下:
bashhttps://github.com/Ashro-one/Ashro_linux
广告时间
低价考证包括但不限于CISP系列、PMP等等国内网安证书、网络安全交流群请关注公众号后点菜单栏的找棉花糖。
糖心会员站,网络安全必备网站,包括在线内网靶场、web靶场、src靶场、应急响应靶场,以及各种网安资料、教程、方案模版、以及超级多在线工具,99元包年!详细介绍:棉花糖会员站介绍(26年4月26日版本) :在线内网靶场、网安资料方案、在线工具全能资源站,看完介绍百分百心动!
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- HyperView 基于Python二次开发-常用功能合集
- Python 20个提升效率的编程技巧
- 变量关系太复杂?用 Python 绘制正负相关网络图(含代码)
- M300上运行 Linux + RT-Thread 双系统
- 别再用rm删敏感文件了!Linux shred命令实战:彻底粉碎数据,无法恢复
- Python函数参数到底传什么类型?加了这几行注解,同事再也不来问你了
- 学Python总三天打鱼两天晒网?试试这个“21天迷你挑战”,根本停不下来
- Linux 文本处理三剑客 前世今生
- Linux基金会推出全新开源安全项目Akrites
- 不知道Python能找哪些工作?拆解招聘网站上这八类岗位需求,看看你离哪个最近