文章目录
- 1.2.2为什么 `Ctrl + D` 能“退回” root?
- 1.3.3“白名单”——/etc/sudoers的修改
概要&序論
这里是此方 本文将系统介绍Linux中的权限相关内容,从文件为什么打不开,到目录的读/写/执行到底意味着什么,再到粘滞位的场景——力求全面且易于理解。好的,我们开始吧。CSDN搜索:【小此方】获取最新内容
谈谈权限的意义权限是什么? 权限是“能干什么和不能干什么的限制规定。”它是用来控制用户的行为同时防止错误发生。其首先控制的应当是人,其次是物。而物,在Linux中又被指向一种特定的统一的事物——文件。
——————接下来我们首先谈谈,对人的限制———————— 1.1用户切换指令
Linux下的用户有两类:root超级用户(命令提示符:#)与普通用户(命令提示符: whoamizbc[zbc@VM-0-9-opencloudos root] mkdir mulu01mkdir: cannot create directory ‘mulu01’: Permission denied[zbc@VM-0-9-opencloudos root] exit[root@VM-0-9-opencloudos ~]# ls -altotal 36dr-xr-x--- 4 root root 202 Apr 25 12:37 .dr-xr-xr-x 18 root root 256 Apr 25 18:33 ..-rw------- 1 root root 209 Apr 25 18:33 .bash_history-rw-r--r-- 1 root root 18 Apr 23 2025 .bash_logout-rw-r--r-- 1 root root 141 Apr 23 2025 .bash_profile[root@VM-0-9-opencloudos ~]# [C:\~] pwd/home/zbc[zbc@VM-0-9-opencloudos ~]
于是有人问了:那么我这个时候按ctrl+d为什么还能够回到原来的root,这是什么原理?好问题!,但是这个问题得放到进程的时候讲,现在可以简单了解一下。
[zbc@VM-0-9-opencloudos ~] whoroot pts/0 2026-04-26 08:10 (223.104.73.140)root pts/1 2026-04-26 09:14 (223.104.73.140)[zbc@VM-0-9-opencloudos ~]
1.2.2为什么 Ctrl + D 能“退回” root?
当你按下 Ctrl + D(发送 EOF 信号)或者输入 exit/logout 指令时,你并不是在进行“回退操作”,而是在进行**“自毁操作”**。
运作流程:
- 子进程销毁:zbc 的 Shell 进程接收到退出指令,执行终止程序,Linux 内核回收该进程占用的所有资源。
- 信号唤醒:父进程(root 的 Shell)一直在后台调用
wait() 函数“盯着”子进程。一旦子进程结束,父进程就会被系统唤醒。 - 接管控制权:父进程重新获得对终端(TTY)的读写权,再次回到前台。
形象比喻: 这就像你在 Windows 里打开了一个文件夹(父进程),又在里面双击打开了一个子文件夹(子进程)。当你点掉子文件夹的“叉号”将其关闭时,原来那个文件夹窗口自然就显露出来了。
1.2.3这其实是一个“栈”结构
你可以将这个过程想象成压栈和出栈:
| | |
|---|
| 初始 | [ root ] | |
执行 su - zbc | [ root -> zbc ] | |
执行 su - guest | [ root -> zbc -> guest ] | |
按 Ctrl + D | [ root -> zbc ] | |
总结:su 命令并不会替换掉原有的登录环境,而是在其上不断堆叠。只要你不停地 su,理论上可以无限嵌套。每一层 Ctrl + D 都是在销毁最外层的“套娃”,直到露出最核心的原始进程。
1.3sudo提取权力与“白名单”
1.3.1sudo指令介绍
- 指令名称
- 指令重要性
- 说明:
- sudo 是Linux中临时提权执行命令的核心工具,在权限管理中不可或缺。
- 无需切换用户身份,仅在执行命令时以目标用户(默认root)的权限运行。
- 通过
/etc/sudoers 文件精细控制哪些用户/组可以执行哪些命令,比 su 更安全、更可控。 - 默认情况下,执行一次 sudo 后短时间内(通常5分钟)免密重复使用。
1.3.2sudo的使用案例
[zbc@VM-0-9-opencloudos ~] sudo ls /root[sudo] password for zbc: test[zbc@VM-0-9-opencloudos ~] touch test01.c[zbc@VM-0-9-opencloudos ~] ls -l test01.c test02.c-rw-r--r-- 1 zbc zbc 0 Apr 26 10:12 test01.c-rw-r--r-- 1 root root 0 Apr 26 10:12 test02.c
有些小伙伴看到上面的操作就纳闷了,为什么我不可以?其实,不是不可以,而是你没有被纳入root管理员的白名单。
1.3.3“白名单”——/etc/sudoers的修改
/etc/sudoers 是 Linux 系统的“权力白名单”,通过 vim命令编辑。它规定了哪些用户能以 root 身份执行特定指令。利用该文件可实现权限精细化管理,并支持 NOPASSWD 开启免密操作(后面会讲),是兼顾系统安全与操作便捷的核心配置文件。
打开[root@VM-0-9-opencloudos ~]# vim /etc/sudoers \ #必须以root用户打开,其他用户打开什么都看不到
找到这句话:## Allow root to run any commands anywhere , 在下面的许可名单中添加,然后保存退出。
ok,现在zbc用户可以使用sudo提权了。
科普:一种作死行为,把root那行删掉,相当于让root失去大量权力,这会导致一个很尴尬的状况,建议别尝试。
1.3.4sudo提权窗口期
sudo指令执行第一次时,需要输入密码,此后五分钟是一个窗口期,这个窗口期中,我可以执行sudo提权而不必输入密码。 我又找到一个很好的案例,test是我刚才编译生成的一个可执行程序。 我们都知道,自己编译生成的可执行程序必须./test才能够执行,但是系统的命令则只需输入命令名称即可执行,根本原因是系统命令被放在了usr/bin目录中。而cp文件到该目录必须拥有管理员权限(我们可以类比这种动作是安装软件)。 任何一个用户在同一台机器上安装的指令大家都可以用,除了一些特殊的指令只有root可以用。
[zbc@VM-0-9-opencloudos ~] sudo cp test /usr/bin[sudo] password for zbc: [zbc@VM-0-9-opencloudos ~] sudo rm -f /usr/bin/test[zbc@VM-0-9-opencloudos ~]$
好了,本期内容到此结束,我是此方,我们下期再见。バイバイ! 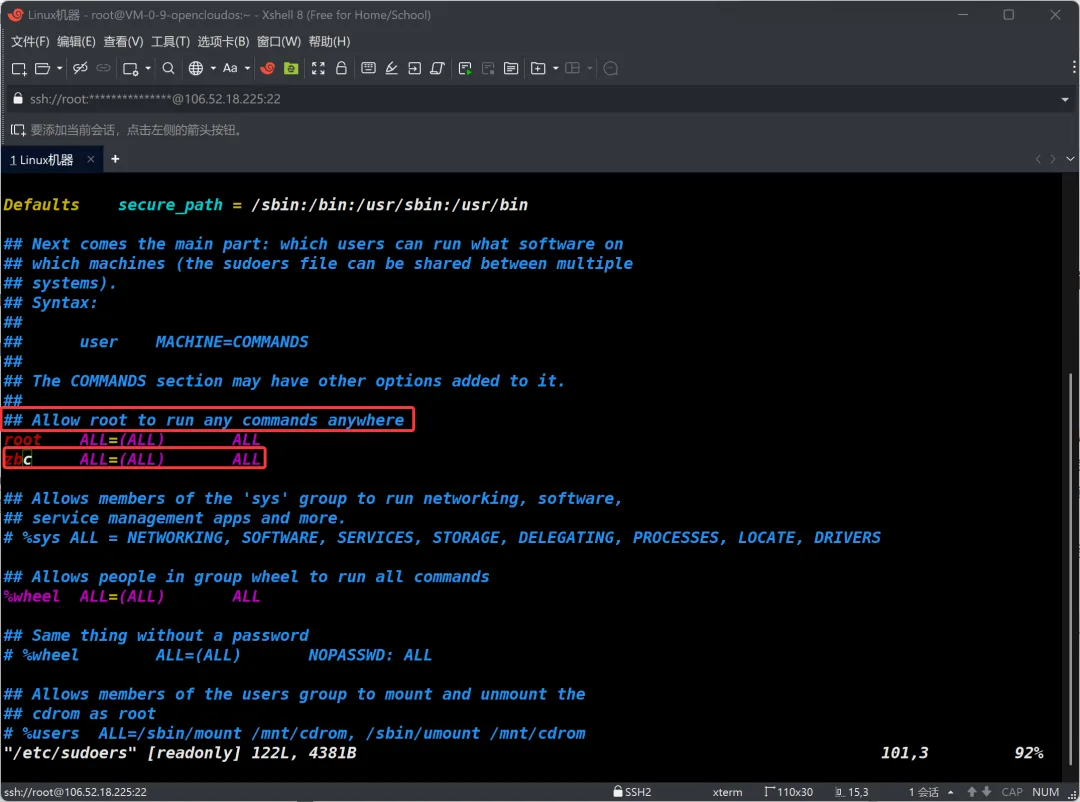
 10个月宝宝每天需要喝多少奶粉?