发布时间:2026
漏洞编号: CVE-2026-43503
漏洞类型: Local Privilege Escalation(本地权限提升)
影响组件: Linux Kernel net/skbuff
危险等级: High(CVSS 8.8)
利用条件: 攻击者需要具备目标系统本地普通用户权限。
一、漏洞简介
近日,Linux Kernel 官方修复了编号为 CVE-2026-43503 的本地权限提升漏洞。
该漏洞位于 Linux 内核网络子系统(net/skbuff)中,由于 Socket Buffer(skb)在复制共享 Fragment 时,没有正确传播 SKBFL_SHARED_FRAG 标志,导致内核错误地认为共享页为独占页,从而绕过 Copy-on-Write(COW)保护机制。
在满足一定条件下,本地低权限用户可修改原本不可修改的 Page Cache 内容,最终可能实现本地提权。
该漏洞属于近年来 Linux Page Cache / Dirty 系列漏洞中的又一典型案例。
二、漏洞基本信息
| |
| |
| Local Privilege Escalation |
| |
| |
| |
| |
| |
| |
三、漏洞原理分析
Linux 网络栈中,网络数据通常保存在 Socket Buffer(skb) 中。
一个 skb 可以引用多个 Page Fragment。
正常情况下,如果多个 skb 共享同一块内存页,内核必须通过:
SKBFL_SHARED_FRAG
标记当前 Fragment 为共享页面。
后续任何写操作都应该执行:
Copy-On-Write (COW)
即:
共享页面 │ ▼检测 Shared Flag │ ▼复制新的 Page │ ▼修改副本
这样不会影响其它引用者。
然而,在部分 skb 复制流程中:
__pskb_copy_fclone()skb_shift()skb_gro_receive()skb_gro_receive_list()tcp_clone_payload()skb_segment()
虽然复制了 Fragment,
却没有同步复制:
SKBFL_SHARED_FRAG
导致:
共享页面 │ ▼Flags 丢失 │ ▼skb_has_shared_frag() 返回 False │ ▼内核误认为当前 Page 为独占 │ ▼直接写入 Page Cache
最终造成:
Root 文件 │ ▼Page Cache 被修改 │ ▼普通用户完成写入
这也是漏洞能够实现本地权限提升的重要原因。
四、影响版本
根据官方安全公告,目前以下内核版本受到影响:
如果当前运行版本低于对应修复版本,则建议尽快升级。
查看当前版本:
uname -r
例如:
6.1.120
由于:
6.1.120 < 6.1.174
因此属于受影响版本。
五、漏洞复现
以下内容为本人实验环境复现,仅供安全研究与学习交流,请勿用于任何非法用途。
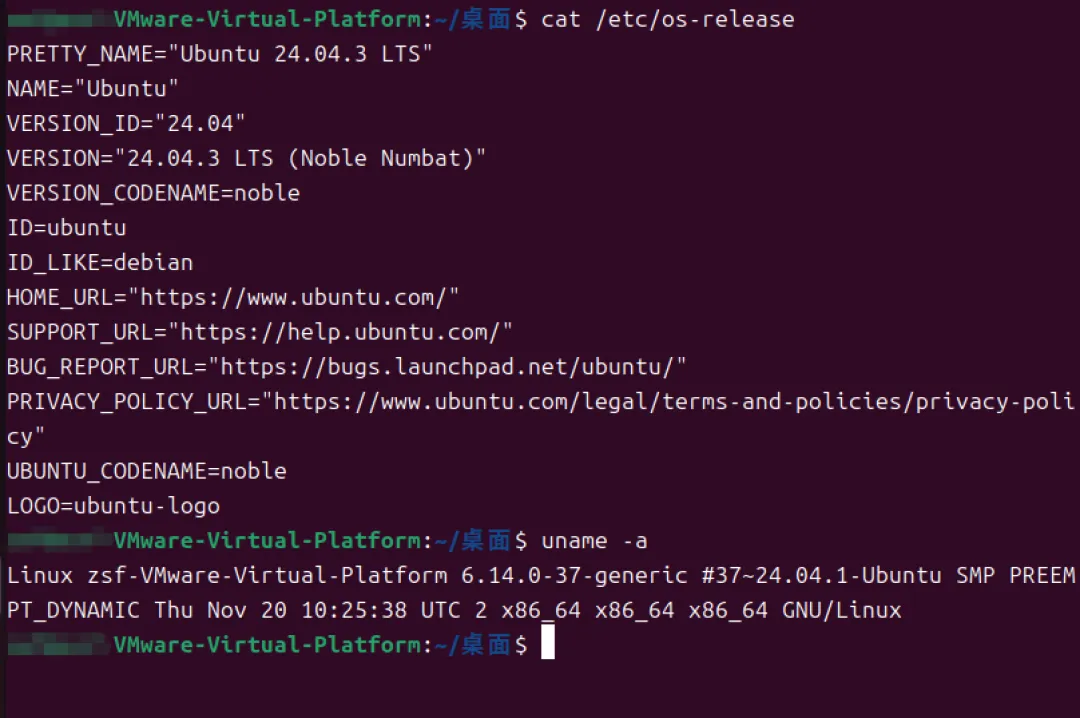
1、实验环境
2、环境确认
sudo sysctl -w kernel.apparmor_restrict_unprivileged_userns=0
3、PoC
https://github.com/mooder1/dirtyclone-CVE-2026-43503
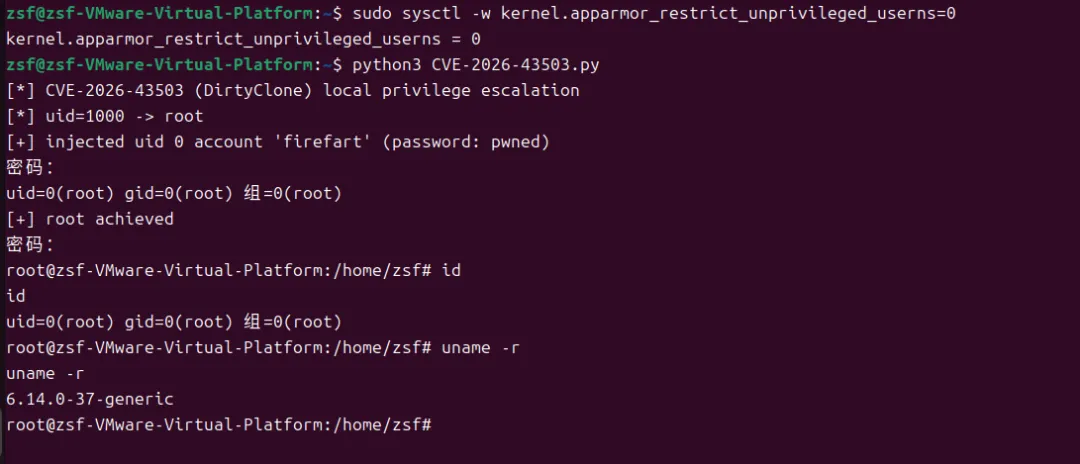
4、漏洞利用&验证结果
六、漏洞修复
官方补丁核心思想十分简单:
复制 Fragment 时,同时复制 Shared Flag。
修复前:
复制 Fragment↓Flags 丢失↓共享关系失效↓直接修改共享 Page
修复后:
复制 Fragment↓复制 Shared Flag↓检测共享页面↓执行 Copy-On-Write↓修改副本↓原始 Page 不受影响
从根本上避免了共享 Page Cache 被错误写入。
七、安全建议
建议管理员尽快采取以下措施:
- • 持续关注 Linux Kernel 官方安全公告。
Ubuntu 更新方式:
sudo apt updatesudo apt full-upgradesudo reboot
CentOS / RHEL:
sudo dnf update kernel
升级完成后再次确认:
uname -r
确保版本已达到官方修复版本或更高。
八、总结
CVE-2026-43503 是 Linux Kernel 网络子系统中的一处本地权限提升漏洞,其根本原因在于 Socket Buffer 共享 Fragment 标志传播不完整,导致 Copy-on-Write 机制失效,进而可能造成 Page Cache 被错误修改。
虽然漏洞需要攻击者已经拥有目标系统的本地普通用户权限,但在多用户服务器、云主机、容器宿主机等场景中,一旦被成功利用,仍可能带来较大的安全风险。
建议运维人员及时升级内核版本,并建立完善的漏洞监测与补丁管理机制,以降低系统遭受本地提权攻击的风险。
 10个月宝宝每天需要喝多少奶粉?