🔍 PHP 代码审计进入 AI 时代:40+ Agent 协作挖洞,21 类漏洞全自动覆盖
⚡ 零人工干预 · 六阶段链路 · 21 专家并行 · 免杀 PoC 自动生成
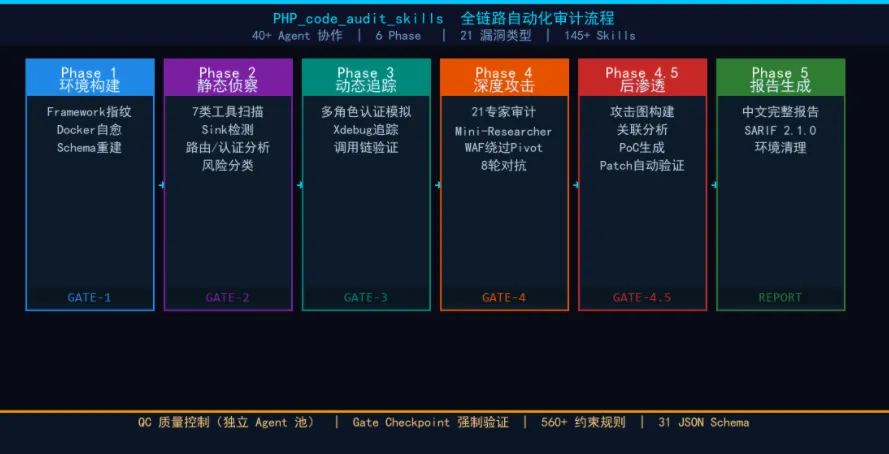
全链路自动化审计流程
🚀 一句话介绍
PHP_code_audit_skills 是一套基于 Claude Code Agent Teams 的 PHP 代码安全审计 AI Agent 系统。40+ 个专业 Agent 协作,覆盖环境搭建 → 静态侦察 → 动态追踪 → 深度攻击 → 后渗透 → 报告生成全链路,21 类漏洞类型专家级审计,PHP 8.x 新增攻击面全覆盖,最终输出中文完整报告 + 可执行 PoC + 框架适配补丁。
🔗 项目地址:https://github.com/bluechips-zhao/PHP_code_audit_skills
💡 解决什么问题?
| 😎 PHP_code_audit_skills 解法 |
|---|
| |
| |
| |
| |
| |
| Single-File 中文报告,Mermaid 攻击链 |
🏗️ 六阶段全链路审计架构
Phase 1 ──▶ Phase 2 ──▶ Phase 3 ──▶ Phase 4 ──▶ Phase 4.5 ──▶ Phase 5
  环境       静态侦察    动态追踪    深度攻击    后渗透       报告
  构建                                  +PoC     +Patch      生成
   ↓            ↓            ↓           ↓          ↓          ↓
 GATE-1 ──── GATE-2 ──── GATE-3 ──── GATE-4 ── GATE-4.5 ── REPORT
每个阶段都有 Gate Checkpoint 强制验证,不合格就卡住重做,确保不遗漏任何环节。
🐛 21 类漏洞专家全覆盖
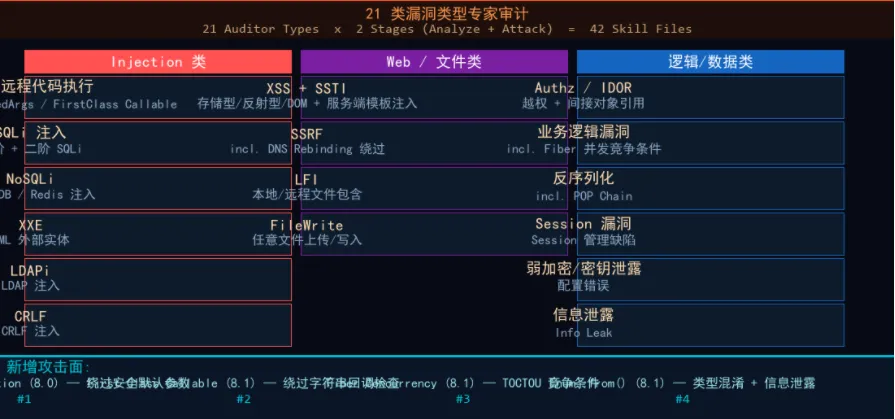 21 类漏洞专家审计
Injection 类
| |
|---|
| RCE | 命令/代码执行,incl. PHP 8.x NamedArgs + First-Class Callable |
| SQLi | |
| NoSQLi | |
| XXE | |
| LDAPi | |
| CRLF | |
Web / 文件类
| |
|---|
| XSS + SSTI | |
| SSRF | |
| LFI | |
| FileWrite | |
逻辑 / 数据类
| |
|---|
| Authz / IDOR | |
| 业务逻辑 | |
| 反序列化 | |
| Session 漏洞 | |
| 弱加密/密钥泄露 | |
| 信息泄露 | |
⚡ PHP 8.x 新增攻击面
| | |
|---|
| Named Arguments Injection | | |
| First-Class Callable Syntax | | |
| | |
| Enum::from() Type Confusion | | |
| | |
| Match Expression Coercion | | |
🤖 40+ Agent 团队协作架构
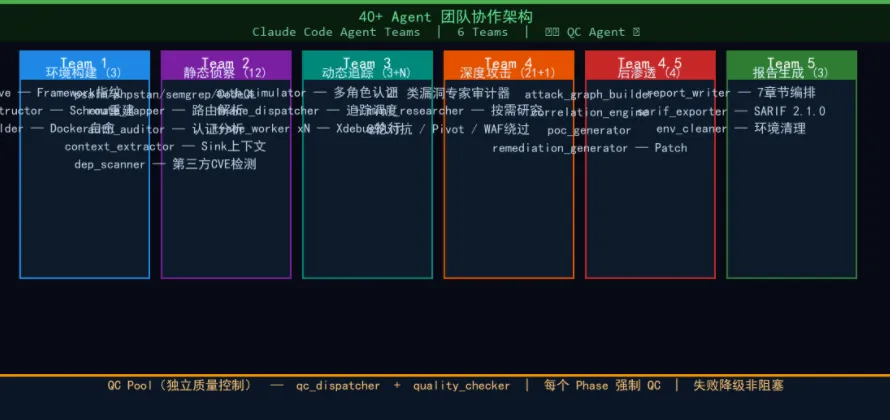 40+ Agent 团队协作架构
Team 1 - 环境构建(3 Agent)
| |
|---|
env_detective | Framework 指纹识别、PHP 版本、DB 类型 |
schema_reconstructor | |
docker_builder | Docker 环境构建 + env_selfheal 自愈 |
Team 2 - 静态侦察(12 Agent)
| |
|---|
psalm_scanner | |
progpilot_scanner | |
ast_scanner | AST Sink 检测(读取 sink_registry.json) |
phpstan_scanner | |
semgrep_scanner | |
composer_audit_scanner | |
route_mapper | |
auth_auditor | |
dep_scanner | |
context_extractor | |
risk_classifier | |
Team 3 - 动态追踪(3 + N Agent)
| |
|---|
auth_simulator | |
trace_dispatcher | |
trace_worker xN | |
Team 4 - 深度攻击(21 + 1 Agent)
21 类漏洞专家审计器,每类包含 Analyze + Attack 两个阶段(2-Stage Auditor Pattern),42 个独立 Skill 文件。
| | |
|---|
| rce_auditor | PHP 8.x NamedArgs / FirstClass Callable |
| sqli_auditor | |
| xss_ssti_auditor | |
| lfi_auditor | |
| filewrite_auditor | |
| ssrf_auditor | |
| xxe_auditor | |
| deserial_auditor | |
| crlf_auditor | |
| csrf_auditor | |
| authz_auditor | |
| session_auditor | |
| crypto_auditor | |
| race_condition_auditor | |
| nosql_auditor | |
| ldap_auditor | |
| infoleak_auditor | |
| logging_auditor | |
| config_auditor | |
| wordpress_auditor | |
| business_logic_auditor | |
| mini_researcher | |
Team 4.5 - 后渗透(4 Agent)
| |
|---|
attack_graph_builder | |
correlation_engine | |
poc_generator | |
remediation_generator | |
Team 5 - 报告生成(3 Agent + 7 Chapter Writers)
| |
|---|
report_writer | |
sarif_exporter | |
env_cleaner | |
🧠 双层攻击记忆系统
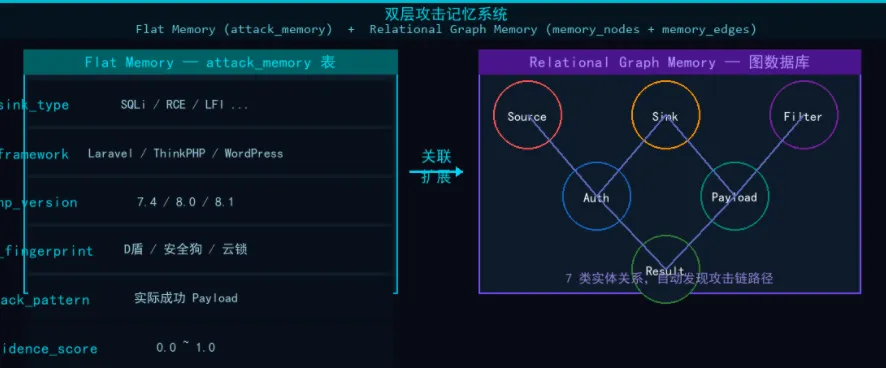 双层攻击记忆系统
Flat Memory(扁平记忆)
attack_memory 表,按 sink_type + framework + PHP版本 + WAF指纹 匹配历史经验,新项目直接复用成功 Payload。
Relational Graph Memory(图记忆)
memory_nodes + memory_edges 两张表,7 类实体关系,自动发现跨 Sink 攻击链路径。例如:
Source → [认证检查] → Sink → [Payload构造] → Result
           ↑                ↓
        Filter         关联 Filter
⚔️ 对抗循环与 Pivot 策略
当某类攻击连续失败时,自动 Pivot 到备选攻击路径:
🛠️ 12 款辅助工具全家福
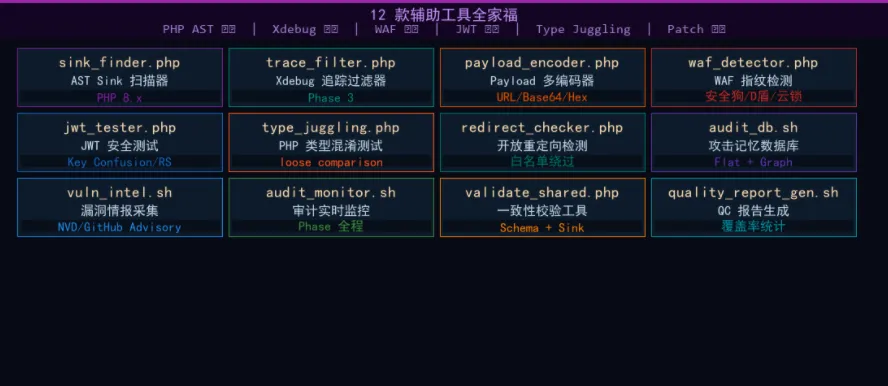 12 款辅助工具全家福
| |
|---|
sink_finder.php | AST Sink 扫描(从 sink_registry.json 加载定义) |
trace_filter.php | |
payload_encoder.php | Payload 多编码(URL/Base64/Hex/双重) |
waf_detector.php | |
jwt_tester.php | JWT 安全测试(Key Confusion/RS) |
type_juggling_tester.php | |
redirect_checker.php | |
audit_db.sh | |
vuln_intel.sh | 漏洞情报采集(NVD/GitHub Advisory) |
audit_monitor.sh | |
validate_shared.php | |
quality_report_gen.sh | |
🔧 快速启动
环境要求
| |
|---|
| 🐋 Docker + Docker Compose | |
| |
| |
启动命令
# 方法1:放到 Claude Code skills 目录
# 然后直接启动:
/php-code-audit-skills /path/to/php-project

# 方法2:指定配置文件
/php-code-audit-skills /path/to/php-project --config /path/to/audit_config.yaml
自定义配置(audit_config.yaml)
timeouts:
  phase4_per_expert: 30        # 每个专家 Phase-4 超时(分钟)
attack:
  rounds: 12                   # 攻击轮次(默认8,最大20)
  early_stop_rounds: 3         # 连续 N 轮无新发现则提前停止
  destructive: false           # 破坏性测试(默认关闭)
priority_threshold: P1        # 风险阈值
skip_auditors:                # 跳过的审计器
  - wordpress
  - ldap
exclude_paths:                # 排除目录
  - vendor/
  - tests/
human_in_loop:
  enabled: false               # 关键决策人工确认(默认关闭)
📋 输出产物
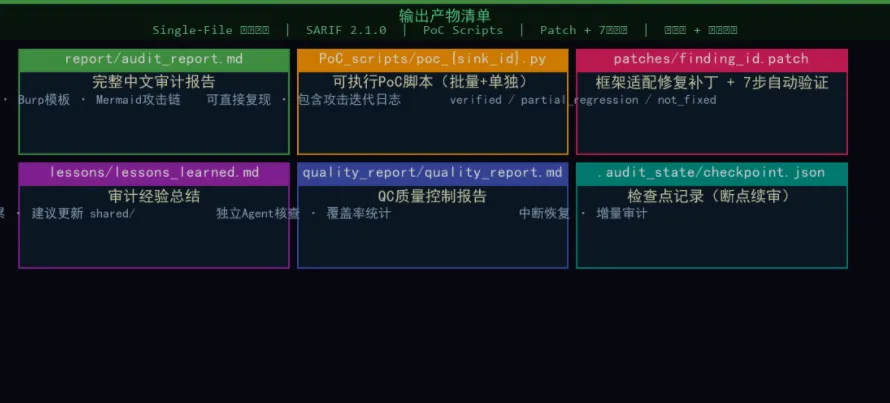 输出产物清单
$WORK_DIR/
├── report/
│   ├── audit_report.md              # 完整中文审计报告(7章节)
│   └── audit_report.sarif.json      # SARIF 2.1.0(CI/CD 集成)
├── PoC_scripts/
│   ├── poc_{sink_id}.py             # 每个漏洞独立 PoC
│   └── run_all.sh                   # 批量执行脚本
├── patches/
│   ├── {finding_id}.patch            # 框架适配修复补丁
│   └── remediation_summary.json      # 7步验证结果
├── lessons/
│   ├── lessons_learned.md           # 审计经验总结
│   └── shared_file_update_suggestions.md
├── quality_report/
│   └── quality_report.md            # 独立 QC 质量报告
└── .audit_state/
    ├── checkpoint.json              # 断点续审
    └── human_decisions.json       # 人工决策记录
📊 审计报告结构
每个漏洞详情包含:
| |
|---|
| 漏洞信息卡 | |
| Context Pack | |
| Mermaid 攻击链 | |
| 数据流追踪 | Source → Sink + file:line |
| Burp 模板 | |
| 攻击迭代日志 | |
| 修复方案 | Before vs After + 7 步 Patch 验证状态 |
🛡️ 质量保证体系
这套系统有 560+ 约束规则,确保 Agent 不胡说八道:
| |
|---|
| Fill-in 模板 | |
| 正反示例 | 每个 Skill 内置 Positive/Negative Examples |
| 31 个 JSON Schema | |
| 17 条反幻觉铁律 | anti_hallucination.md |
| 独立 QC Agent 池 | |
| Gate Checkpoint | |
⚠️ 免责声明
🔴 本工具仅供授权安全审计、安全研究和教育目的使用。
使用前必须获得目标系统所有者的明确书面授权。未经授权对他人系统进行安全测试属违法行为。
📌 结语
PHP_code_audit_skills 把 PHP 代码审计的 效率 和 深度 同时提升了一个量级:
👥 40+ Agent 并行   →   从几周到几小时
🧠 21 专家分工     →   每类漏洞单独深度研究
📝 自动生成报告    →   中文完整交付物
🛡️ 560+ 约束规则  →   低误报,可信输出
🔄 跨项目经验积累  →   越审越强
如果你经常做 PHP 代码审计,或者需要快速对 PHP 项目做全面安全评估,这套系统值得重点关注。
🔗 项目地址:https://github.com/bluechips-zhao/PHP_code_audit_skills
👤 作者:bluechips | 📌 版本:V1.0
 10个月宝宝每天需要喝多少奶粉?