本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!
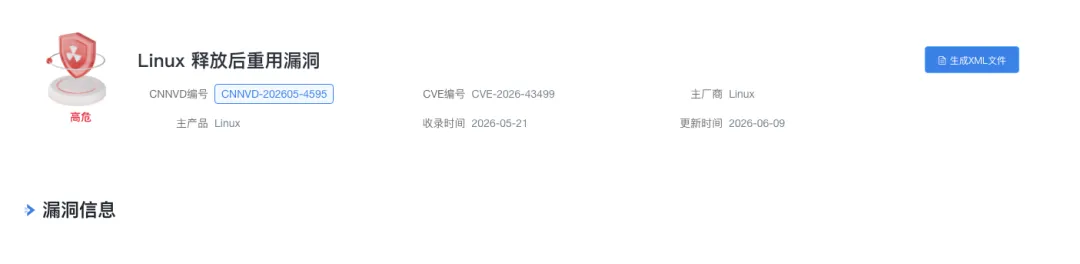
linux是美国Linux基金会开源的一个操作系统内核。
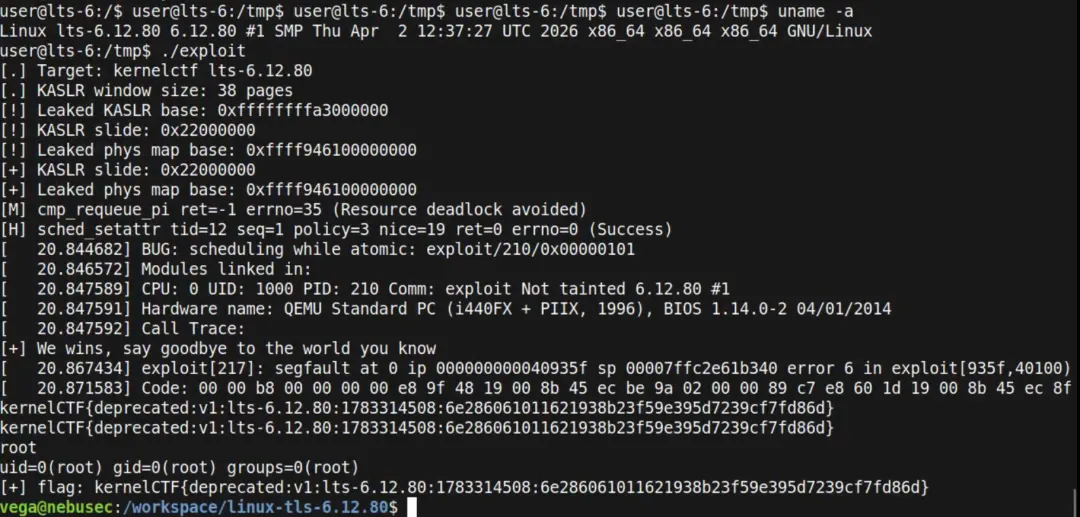
Linux kernel存在安全漏洞,该漏洞源于rtmutex中remove_waiter函数使用current而非waiter::task,可能导致红黑树出队未持有锁、pi_blocked_on状态未清除以及优先级调整操作错误。 2.6.39 <= Linux Kernel < 6.1.175Linux Kernel 6.6.* < 6.6.140Linux Kernel 6.12.* < 6.12.86Linux Kernel 6.18.* < 6.18.27Linux Kernel 7.0.* < 7.0.4目前已知受影响的操作系统:
Ubuntu 26.04 LTS < 7.0.0-27.27
Ubuntu 25.10
Ubuntu 24.04 LTS
Ubuntu 22.04 LTS
Ubuntu 20.04 LTS
Ubuntu 18.04 LTS
Ubuntu 16.04 LTS
Debian 14 < 7.0.13-1
Debian 13 < 6.12.86.1
Debian 12 < 6.1.176-1
Debian 11
利用前提条件:
2.目标内核需启用 CONFIG_FUTEX_PI=y目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
https://git.kernel.org/stable/c/3bfdc63936dd4773109b7b8c280c0f3b5ae7d349https://github.com/Bailan766/rmx3888-cve-2026-43499-config
弥天简介
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
口号 网安引领时代,弥天点亮未来






 10个月宝宝每天需要喝多少奶粉?