Arm Linux 日志方案 - syslog 初识和示例代码
- 2026-10-11 06:21:22
说明
有没有过这种经历:板子上的程序跑飞了,串口没信息,SSH 上去 ps 一看进程还在,可日志藏在哪个文件里完全没头绪?
在 Arm Linux 上,绝大多数"系统服务/守护进程"的日志都不是自己写文件的——它们通过 syslog 交给系统守护进程(rsyslogd/syslog-ng/busybox-syslogd)统一落盘、轮转、甚至转发到中心服务器。这套机制是 POSIX 标准、glibc 自带、零第三方依赖。但用不好,轻则日志丢关键行,重则 fork 后父子进程 fd 打架、高频打印把业务线程拖死。
一、syslog 介绍
syslog 是 glibc 提供的一组 C 接口(openlog/syslog/closelog/vsyslog/setlogmask),它把日志通过 Unix 域套接字(/dev/log)发送给系统日志守护进程,由守护进程决定写到哪个文件、是否轮转、是否远程转发。
进程 ──syslog()──> /dev/log (AF_UNIX SOCK_DGRAM) ──> rsyslogd / syslog-ng │ /var/log/messages /var/log/syslog 远程日志服务器(@host:514)说明:
应用不碰磁盘:落盘、轮转、权限全是守护进程的事,程序只管"发"。 同步但轻量:每次 syslog()是一次 socketsendto,不等磁盘 IO;但在低端 Cortex-A7 上单条仍有 ~几十微秒开销,严禁在中断/高频热路径里狂打。进程级设施归类:通过 facility把日志归到不同类别,由守护进程配置文件决定去处。
二、 API 介绍
头文件只有一行:#include <syslog.h>,链接无需任何库(属于 libc)。
void openlog(const char *ident, int option, int facility);void syslog(int priority, const char *format, ...);void vsyslog(int priority, const char *format, va_list ap);void closelog(void);intsetlogmask(int mask); /* 返回旧的 mask */1. openlog
ident | |
option | | 组合 |
facility | syslog 没显式指定设施时的默认值 |
option 取值(来自 man7 syslog(3)):
LOG_PID | |
LOG_CONS | |
LOG_NDELAY | syslog 才打开);chroot 前必须用,否则路径不可达 |
LOG_ODELAY | LOG_NDELAY 相反,延迟到首次 syslog(默认行为) |
LOG_PERROR | stderr(非 POSIX,但多数 UNIX 支持) |
LOG_NOWAIT |
facility 取值:LOG_USER(默认)、LOG_DAEMON、LOG_LOCAL0~LOG_LOCAL7(留给本地自定义)、LOG_AUTHPRIV、LOG_CRON、LOG_KERN(内核用,用户态不能产生) 等。
💡
openlog是可选的。不调用时,syslog()会自动调用一次,ident默认 NULL(取程序名)。
2. syslog
syslog(LOG_ERR, "open %s failed: %m", path); /* %m 自动替换为 strerror(errno) */priority = facility | level,不写 facility 就用openlog设的默认设施。level(8 档,数值越小越紧急):
LOG_EMERG | ||
LOG_ALERT | ||
LOG_CRIT | ||
LOG_ERR | ||
LOG_WARNING | ||
LOG_NOTICE | ||
LOG_INFO | ||
LOG_DEBUG |
安全铁律:永远不要拿用户可控字符串直接当 format! syslog(LOG_INFO, "%s", user_input); /* 正确 *//* syslog(LOG_INFO, user_input); /* 错误!格式串注入风险 */ */
3. vsyslog —— 变参版本
当要封装自己的日志函数(带 ...)时,用 vsyslog 把 va_list 透传下去。
4. setlogmask —— 进程级级别过滤
setlogmask(LOG_UPTO(LOG_NOTICE)); /* 只让 EMERG~NOTICE 通过,屏蔽 INFO/DEBUG */LOG_UPTO(pri):放行0..pri所有级别(数值小=重要)。LOG_MASK(pri):只放行单个pri级别。注意:mask 是进程级(所有线程共享),不能做到"某个线程单独调级"。
5. closelog —— 关闭连接
关闭写日志用的 fd。可选,进程退出会自动关。
线程安全(man7 属性表):openlog/closelog 为 MT-Safe;syslog/vsyslog 为 MT-Safe env locale。多线程序号可放心直接调用。
三、官方参考文档(建议收藏)
四、代码示例
4.1 单线程示例
最基础的"打开 → 分级打印 → 过滤 → 关闭",覆盖全部 8 个级别与 %m、setlogmask。
/* syslog_single.c —— 单线程基础示例 */#include <stdio.h>#include <errno.h>#include <syslog.h>#include <unistd.h>int main(void){/* 1. 建立身份:ident="syslog_single",每条带 PID,失败写控制台 */ openlog("syslog_single", LOG_PID | LOG_CONS, LOG_USER);/* 2. 级别过滤:只放行 NOTICE 及以上(屏蔽 INFO/DEBUG) */ setlogmask(LOG_UPTO(LOG_NOTICE));/* 3. 八档级别全覆盖 */ syslog(LOG_EMERG, "EMERG: system unusable"); syslog(LOG_ALERT, "ALERT: action required now"); syslog(LOG_CRIT, "CRIT: critical condition"); syslog(LOG_ERR, "ERR: open failed: %m"); /* %m => strerror(errno) */ syslog(LOG_WARNING, "WARNING: disk %d%% full", 91); syslog(LOG_NOTICE, "NOTICE: service started, pid=%d", getpid()); syslog(LOG_INFO, "INFO: this line is MASKED"); /* 被 setlogmask 屏蔽 */ syslog(LOG_DEBUG, "DEBUG: this line is MASKED too"); /* 被屏蔽 *//* 4. 演示:临时放开 mask 打印一条 DEBUG */ setlogmask(LOG_UPTO(LOG_DEBUG)); syslog(LOG_DEBUG, "DEBUG: verbose trace enabled at runtime");/* 5. 收尾 */ closelog();return 0;}编译与查看:
gcc -Wall syslog_single.c -o syslog_single./syslog_single# Debian/Ubuntu 系:tail -f /var/log/syslog# CentOS/BusyBox 系:tail -f /var/log/messages# 示例输出:Jul 27 10:30:00 arm-box syslog_single[1234]: NOTICE: service started, pid=1234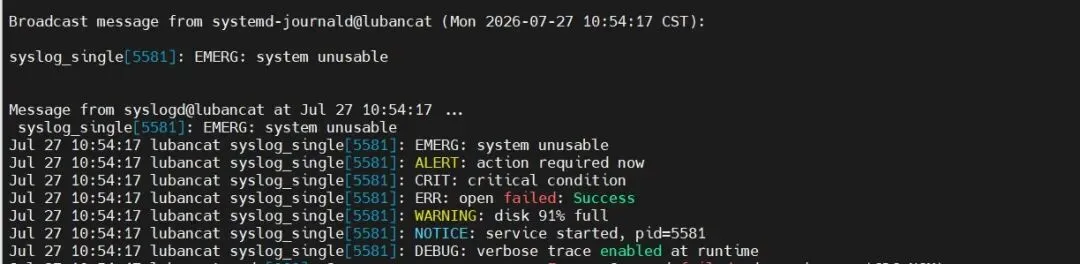
4.2 多线程示例
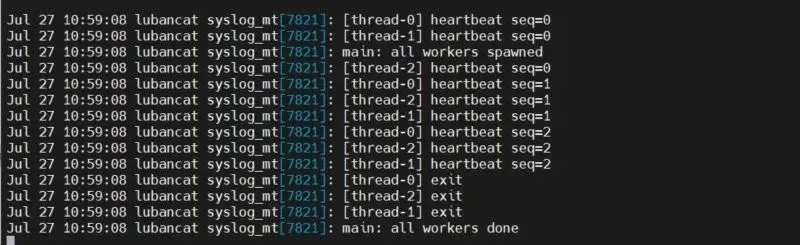
syslog() 本身是 MT-Safe,多线程可直接并发调用。但要注意两点实战细节:
openlog的ident是进程全局的,不能按线程区分;要在日志里区分线程,自己把线程 ID 打进消息。setlogmask是进程级,改一次全线程生效。
/* syslog_mt.c —— 多线程示例(MT-Safe) */#include <stdio.h>#include <pthread.h>#include <syslog.h>#include <unistd.h>static void *worker(void *arg){long tid = (long)arg;/* 每条带线程号,便于区分(ident 是进程级的,无法按线程改) */for (int i = 0; i < 3; i++) { syslog(LOG_INFO, "[thread-%ld] heartbeat seq=%d", tid, i); usleep(100000); } syslog(LOG_INFO, "[thread-%ld] exit", tid);return NULL;}int main(void){/* 主线程先 openlog(全局一次即可),带 PID */ openlog("syslog_mt", LOG_PID, LOG_LOCAL0); setlogmask(LOG_UPTO(LOG_DEBUG)); /* 进程级:所有线程都按此 mask */pthread_t th[3];for (long i = 0; i < 3; i++) pthread_create(&th[i], NULL, worker, (void *)i); syslog(LOG_INFO, "main: all workers spawned");for (int i = 0; i < 3; i++) pthread_join(th[i], NULL); syslog(LOG_NOTICE, "main: all workers done"); closelog();return 0;}编译运行:
gcc -Wall syslog_mt.c -pthread -o syslog_mt./syslog_mttail -f /var/log/syslog实测:三条线程的日志会混在同一文件里,靠消息里的
[thread-N]区分;不会因并发而丢失或串号(glibc 内部已加锁)。
4.3 多进程(fork)示例
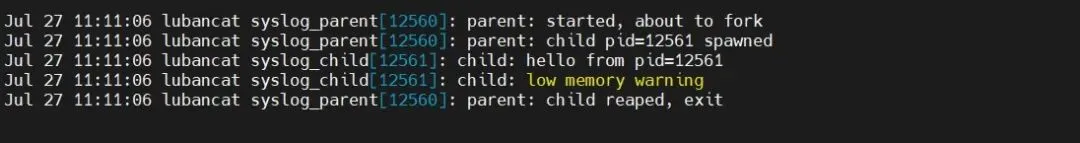
这是最容易踩坑的地方。fork() 后父子共享同一个日志 socket fd(同一打开文件描述)。如果父或子 closelog(),另一方的连接也会受影响;而且 ident 是同一份,日志前缀会混。
正确姿势:子进程 fork() 返回 0 后,先 closelog() 再 openlog(),建立自己独立的连接与身份。
/* syslog_fork.c —— 多进程示例(fork 后子进程必须重开 syslog) */#include <stdio.h>#include <syslog.h>#include <sys/wait.h>#include <unistd.h>int main(void){ openlog("syslog_parent", LOG_PID, LOG_LOCAL0); syslog(LOG_INFO, "parent: started, about to fork");pid_t pid = fork();if (pid < 0) { syslog(LOG_ERR, "fork failed: %m"); closelog();return 1; }if (pid == 0) {/* ===== 子进程:必须重开 syslog,拿到独立 fd 与 ident ===== */ closelog(); /* 先关掉从父进程继承的连接 */ openlog("syslog_child", LOG_PID, LOG_LOCAL1);/* 换设施/身份,避免与父混淆 */ syslog(LOG_INFO, "child: hello from pid=%d", getpid()); syslog(LOG_WARNING, "child: low memory warning"); closelog(); _exit(0); }/* ===== 父进程继续用原连接 ===== */ syslog(LOG_INFO, "parent: child pid=%d spawned", pid); wait(NULL); /* 回收子进程 */ syslog(LOG_NOTICE, "parent: child reaped, exit"); closelog();return 0;}编译运行:
gcc -Wall syslog_fork.c -o syslog_fork./syslog_fork# 父进程日志在 LOG_LOCAL0,子进程在 LOG_LOCAL1,# 在 /etc/rsyslog.conf 里可分别路由到不同文件:# local0.* /var/log/parent.log# local1.* /var/log/child.log#1 启动服务systemctl start rsyslog#2 修改rsyslog.conf加入local0、local1路由,直接修改文件vi /etc/rsyslog.conf---local0.* /var/log/parent.loglocal1.* /var/log/child.log---或者系统配置里有一行:$IncludeConfig /etc/rsyslog.d/*.conf # 意思是会加载 /etc/rsyslog.d/ 下所有 .conf 文件。新建:vi /etc/rsyslog.d/local-app.conf写入:local0.* /var/log/parent.loglocal1.* /var/log/child.log#3 重载配置systemctl reload rsyslog#4 预创建日志文件touch /var/log/parent.log /var/log/child.logchown syslog:adm /var/log/parent.log /var/log/child.log#5 编译运行程序gcc syslog_fork.c -o syslog_fork./syslog_fork#6 查看日志cat /var/log/parent.logcat /var/log/child.logrsyslog 规则从上往下匹配,匹配到就继续分发(默认不是排他)日志除了写入 parent.log/child.log,依然会进入 /var/log/syslog,属于正常现象。如果想要只进自定义文件,不再进 syslog,可以加 stop:local0.* /var/log/parent.loglocal0.* stoplocal1.* /var/log/child.loglocal1.* stop⚠️ fork 后忘了重开 syslog 的典型症状:父子日志串台、父进程
closelog后子进程再syslog写到已关闭的 fd、或守护进程端出现半条/乱序日志。、
五、Arm Linux 说明
板子上的守护进程是谁 轻量 BusyBox 系统: busybox-syslogd(命令syslogd/klogd)。Yocto/Debian 系:完整 rsyslogd,功能强、支持远程与复杂路由。日志落哪儿:看守护进程配置—— /etc/syslog.conf(busybox)或/etc/rsyslog.conf(rsyslog)。常见去处/var/log/messages、/var/log/syslog。集中收集(远程转发):在 rsyslog.conf加一行即可把全部日志 UDP 转走:*.* @192.168.1.100:514 # UDP# *.* @@192.168.1.100:514 # TCP(双 @)性能红线:syslog 走 socket IPC,高频(万条/秒级)会有延迟,且受守护进程配置(远程转发、DNS 解析)放大到毫秒级。高吞吐业务日志请走 zlog/EasyLogger,syslog 只发关键事件。 守护进程没跑? 日志会发不出去(或 LOG_CONS兜底到控制台)。板子启动脚本里确认syslogd/rsyslogd已起。
总结
✅ openlog用字符串常量作ident,配合LOG_PID方便定位进程。✅ 生产环境用 setlogmask(LOG_UPTO(...))屏蔽 DEBUG/INFO,减少无效发送。✅ 用户数据一律 syslog(pri, "%s", str),禁用拼接字符串做 format。✅ 多线程:主线程 openlog一次即可,线程内直接syslog;用消息体带线程号区分。✅ 多进程: fork后子进程务必closelog()→openlog()重建独立连接与身份。❌ 别在中断/高频循环里狂打 syslog,低端 Arm 上会拖慢业务。 ❌ 别指望 syslog 自定义文件名/轮转——那是守护进程的配置活。
