主流 Linux 系统 Root 用户设置详解:从 Ubuntu 到 openEuler,一篇搞懂
- 2026-10-11 06:15:53
简介
Root 用户是 Linux 系统中的超级管理员(UID=0),拥有对系统的完全控制权。但不同 Linux 发行版对 root 账户的"态度"差异很大——有的锁定 root、强制你用 sudo,有的让你自己设密码,有的甚至默认就能直接 root 登录
Root 本身永远存在,但能否直接登录、密码是否设置、SSH 是否放行、管理员组叫什么名——每个发行版各有各的规矩。 运维人员在不同发行版之间切换,常常被这些差异绊一跤。本文覆盖 12 个主流 Linux 发行版(含国产系统),一次性讲透
一、核心概念速览
在深入各发行版之前,先理清三个关键概念:
- Root 账户锁定
含义:密码字段设为 !或*,无法通过密码登录,但可通过sudo或su(从已有会话)切换查看命令:passwd -S root - Sudo 权限
含义:普通用户通过 sudo临时提权,不需要知道 root 密码查看命令:sudo -l - Root SSH 登录
含义:是否允许通过 SSH 直接以 root 身份远程登录查看命令:`sudo sshd -T \列3:grep permitrootlogin`
小贴士: passwd -S root输出中,L表示锁定(Locked),P表示有密码可用(Password set),NP表示无密码。
二、国际主流发行版
1. Ubuntu / Linux Mint(Debian 系 - 激进派)
策略:完全锁定 root,一切靠 sudo。
这是对新手最友好的策略,也是 Ubuntu 的一大设计哲学:
- 安装时
:不询问 root 密码,只让你创建一个普通用户 - Root 状态
:默认锁定( passwd -S root显示L) - 提权方式
:安装时创建的用户自动加入 sudo组,通过sudo提权 - Root SSH
:默认禁止( PermitRootLogin prohibit-password)
# 查看 root 状态$ sudo passwd -S rootroot L 01/01/2025 0 99999 7 -1# 查看当前用户是否在 sudo 组$ groupswarrior adm cdrom sudo dip plugdev ...# 如果需要启用 root 账户(不推荐)$ sudo passwd root# 切换到 root shell(推荐方式)$ sudo -i常见坑:刚装完 Ubuntu 忘记普通用户密码?进 recovery mode(grub 选 Advanced → recovery → root),直接用 passwd改——recovery shell 就是 root,不需要密码。
2. Debian(Debian 系 - 灵活派)
策略:安装时让你自己选。
Debian 的安装程序给了用户选择权:
- 安装时
:有两个选项 设置 root 密码 → 普通用户不自动获得 sudo 权限 不设置 root 密码 → root 锁定,第一个普通用户自动获得 sudo 权限(类似 Ubuntu) - Root SSH
:如果设置了 root 密码, PermitRootLogin默认为prohibit-password(只能用密钥)
# Debian 中手动给用户添加 sudo 权限$ su - # 切到 root(需要 root 密码)# usermod -aG sudo warrior# exit$ newgrp sudo # 刷新组权限,或直接重新登录- 设置 root 密码
Root 账户:可用,有密码普通用户 Sudo:需手动添加适用场景:传统运维,习惯 su - - 不设置 root 密码
Root 账户:锁定普通用户 Sudo:自动获得适用场景:个人桌面,类 Ubuntu 体验
3. RHEL / CentOS / Rocky Linux / AlmaLinux(RHEL 系 - 传统派)
策略:传统的 root + 普通用户双轨制。
红帽系发行版沿用了最传统的 Unix 做法:
- 安装时
:强制设置 root 密码 + 创建至少一个普通用户 - Root 状态
:可用,有密码 - 提权方式
:普通用户需手动加入 wheel组才能使用 sudo - Root SSH
:RHEL 8/9 的 /etc/ssh/sshd_config文件中含注释行#PermitRootLogin prohibit-password,OpenSSH 二进制编译时默认值也为prohibit-password。但云厂商镜像和 Anaconda 安装器常显式取消注释并设为yes,导致实际放行 root 登录。务必以sshd -T | grep permitrootlogin输出为准,不可假设——生产环境建议显式设为no
# 给普通用户添加 sudo 权限(RHEL 系用 wheel 组)$ su -# usermod -aG wheel warrior# exit$ newgrp wheel # 或重新登录# 验证$ groups warriorwarrior : warrior wheel# 生产环境建议:关闭 root SSH 登录(#\? 同时覆盖被注释的默认值)$ sudo sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config$ sudo systemctl restart sshd重要差异:RHEL 系用 wheel组,Debian 系用sudo组。千万别搞混。CentOS 7 已停更,建议迁移到 Rocky Linux 9 或 AlmaLinux 9。
4. Fedora(RHEL 系 - 现代派)
策略:和 Ubuntu 一样锁定 root,但用 wheel 组。
Fedora 虽然是红帽系,但策略上更像 Ubuntu:
- 安装时
:不询问 root 密码,创建普通用户即可 - Root 状态
:默认锁定 - 提权方式
:安装时创建的用户自动加入 wheel组 - Root SSH
:默认禁止密码登录( PermitRootLogin prohibit-password)
# Fedora 的 sudoers 配置$ sudo grep -vE '^#|^$' /etc/sudoersroot ALL=(ALL) ALL%wheel ALL=(ALL) ALL# 和 Ubuntu 的对应关系# Ubuntu: %sudo ALL=(ALL:ALL) ALL# Fedora: %wheel ALL=(ALL) ALL5. Arch Linux(独立派 - 极简)
策略:你自己决定一切。
Arch 没有任何预设策略——安装过程是你手动敲命令完成的:
- 安装时
: passwd设置 root 密码是基础安装步骤之一(arch-chroot后的最后几步) - Root 状态
:你设了密码就能用,没设就是无密码空账户(⚠️ 这很危险!) - Sudo 配置
: pacstrap后需手动安装sudo包并编辑/etc/sudoers - Root SSH
:如果你装了 openssh,默认PermitRootLogin prohibit-password
# Arch 安装时典型流程(chroot 之后)arch-chroot /mntpasswd # 步骤1:设置 root 密码(必做!)useradd -m -G wheel warrior # 步骤2:创建用户并加入 wheel 组passwd warrior # 步骤3:设置用户密码pacman -S sudo # 步骤4:安装 sudoEDITOR=nano visudo # 步骤5:取消 %wheel ALL=(ALL:ALL) ALL 的注释exitArch 警示:安装时忘设 root 密码?root 账户密码字段为空,任何能接触到系统的人都能直接 su进去。装完第一时间用passwd -S root确认状态。
6. openSUSE(全能派)
策略:传统 root + 自定义 sudo 配置。
openSUSE 的 root 策略走传统路线(安装时强制设置 root 密码),但 sudo 配置方式与其他主流发行版不同:
- 安装时
:强制设置 root 密码 + 创建普通用户 - Root 状态
:可用,有密码 - 提权方式
:不预设管理员组。需通过 YaST 图形工具配置,或手动 visudo添加用户。现代 openSUSE 默认/etc/sudoers中不启用%wheel行 - Root SSH
:现代 openSUSE(Leap 15.x / Tumbleweed)跟随上游 OpenSSH,默认为 prohibit-password。以sshd -T | grep permitrootlogin输出为准
# openSUSE 中配置 sudo(推荐用 visudo 直接添加用户,不依赖组)$ su -# visudo# 在文件中添加一行:# warrior ALL=(ALL) ALL# 保存退出# exit# 也可以通过 YaST 图形界面配置$ sudo yast2 sudo关键差异:openSUSE 的 /etc/sudoers中虽 ships 着被注释的%wheel行,但默认不启用。实践中 sudo 权限通过visudo直接添加用户或 YaST 模块管理,不可将其归入 wheel 组阵营。
7. Alpine Linux(容器派)
策略:极简到只给 root。
Alpine 以精简著称,常用于 Docker 容器:
- 安装时
:只创建 root 账户,不创建普通用户 - Root 状态
:可用,有密码 - Sudo
:未预装,需手动 apk add sudo - Root SSH
:Alpine 基础镜像不含 sshd。若手动安装 openssh,PermitRootLogin默认为prohibit-password(与上游 OpenSSH 一致)。容器场景中常因未装 sshd 而误判为无 SSH 策略 - 容器中的 Alpine
:Docker 镜像默认以 root 运行(⚠️ 安全隐患)
# Alpine 中创建普通用户并配置 sudo$ adduser -D warrior$ passwd warrior$ apk add sudo$ addgroup wheel # Alpine 默认无 wheel 组,需先创建$ adduser warrior wheel# 或直接用 doas 替代 sudo(更轻量,推荐 Alpine 场景)$ apk add doas$ addgroup wheel && adduser warrior wheel$ echo 'permit persist :wheel' > /etc/doas.d/doas.conf生产建议:容器中使用 Alpine 时,务必在 Dockerfile 中创建非 root 用户并 USER切换。
FROM alpine:latestRUN adduser -D -g '' appuserUSER appuserWORKDIR /home/appuserCOPY --chown=appuser:appuser . .CMD ["./app"]三、国产操作系统
国产 Linux 发行版大多基于国际主流发行版深度定制,root 策略既继承了上游发行版的基因,又有自己的"本地化"特点
8. 统信 UOS(Deepin 系 - 安全优先)
策略:Ubuntu/Debian 基因 + 更严格的安全控制。
UOS 基于 Deepin 深度开发,而 Deepin 又基于 Debian,所以它的 root 机制和 Debian/Ubuntu 一脉相承,但更严格:
- 上游血统
:Deepin 20+ → Debian 10/11 - 安装时
:只创建普通用户,不询问 root 密码 - Root 状态
:默认锁定 - 提权方式
:第一个用户自动加入 sudo组 - 特有机制
:开发者模式——部分系统操作需要在「控制中心」中手动开启开发者模式才能获得完整权限 - Root SSH
:默认禁止
# UOS 查看 root 状态(和 Ubuntu 完全一致)$ passwd -S rootroot L ...# 需要临时提权(推荐)$ sudo -i# 如果需要永久启用 root(需先开启开发者模式)$ sudo passwd root# UOS 独有的开发者模式检查$ cat /var/lib/deepin/developer-mode/enabled # 1=已开启UOS 特别注意:即使你在 sudo组里,没有开启开发者模式时,部分系统级操作(如安装未签名驱动、修改系统底层配置)依然会被拦截。这是 UOS 在 Debian 基础上额外加的一层安全锁。
9. 麒麟操作系统家族——先分清三个"麒麟"
⚠️ 关键前置知识:麒麟旗下存在多个产品,名称相似但技术路线截然不同。
在讨论 root 策略之前,必须先区分以下三个产品:
- 优麒麟(Ubuntu Kylin)
技术路线:Ubuntu 官方衍生版,直接基于 Ubuntu LTS定位:社区版,面向个人用户 - 银河麒麟桌面版 V10(KylinOS Desktop)
技术路线:自研内核,社区分析认为其底层融合了 Debian/Ubuntu 软件包管理与 openEuler 安全组件,官方未明确定义上游来源定位:信创主力桌面系统 - 银河麒麟高级服务器版 V10(KylinOS Server)
技术路线:基于 openEuler 20.03/22.03 LTS定位:信创主力服务器系统
常见误解:银河麒麟桌面版 V10 仍使用 .deb包和apt管理器,这让人误以为它等同于某个 Ubuntu 版本。实际上 V10 已不再直接对应任何一个 Ubuntu LTS。运维时应以/etc/os-release和官方文档为准,不可预设其为任何特定发行版的衍生品。历史上 V4 及之前版本确实基于 Ubuntu(如 Kylin 4.0 → Ubuntu 16.04),但 V10 已切换技术栈。
如何准确判断你的系统?
# 查看发行版信息(确认你面对的是哪个产品)cat /etc/os-release# 优麒麟:ID=ubuntu, ID_LIKE=ubuntu# 银河麒麟桌面版:ID=kylin, VERSION_ID=V10# 银河麒麟服务器版:ID=kylin,且 which dnf 有结果(用 dnf 包管理)# 查看内核版本uname -r# 优麒麟:5.4.x / 5.15.x(Ubuntu 标准内核)# 银河麒麟桌面版:4.19.x / 5.4.x(自研内核,版本取决于 SP 子版本)# 银河麒麟服务器版:4.19.x / 5.10.x(openEuler 内核)# 查看详细构建来源lsb_release -a9.1 优麒麟(Ubuntu Kylin)V10
策略:就是 Ubuntu,一切和对应的 Ubuntu LTS 一致。
优麒麟是 Ubuntu 官方承认的衍生版(Canonical 官方 flavor),root 策略和 Ubuntu 完全相同:
- 上游血统
:优麒麟 V10 早期版本基于 Ubuntu 20.04 LTS,后续版本随 Ubuntu LTS 同步升级(如优麒麟 22.04 → Ubuntu 22.04)。具体对应关系通过 lsb_release -a确认 - Root 状态
:默认锁定 - 管理员组
: sudo组 - 操作
:和对应版本的标准 Ubuntu 零差异,所有 Ubuntu 教程直接适用
# 优麒麟 V10 —— 就是 Ubuntu$ cat /etc/os-release | grep IDID=ubuntuUBUNTU_CODENAME=focal # 20.04 = focal$ groupswarrior adm cdrom sudo ...$ sudo -i # 一切照旧9.2 银河麒麟桌面版 V10(KylinOS Desktop)
策略:社区分析认为融合 Debian/Ubuntu 混合定制 + openEuler 安全组件(官方未明确定义上游来源),root 锁定。
这是信创场景最常见的麒麟桌面系统。虽然用 apt 和 .deb,但不是 Ubuntu:
- 上游血统
:自研内核,社区分析认为其底层融合了 Debian/Ubuntu 软件包管理与 openEuler 安全组件。官方未明确定义上游来源,运维时应以 /etc/os-release和官方文档为准 - Root 状态
:默认锁定 - 管理员组
: sudo组(继承 Debian 血统) - 桌面环境
:UKUI(基于 QT) - 特别注意
:systemd 服务名、PAM 模块路径、SSH 默认策略等方面与 Ubuntu 存在差异——不可盲目套用 Ubuntu 配置
# 银河麒麟桌面版 V10$ cat /etc/os-release | grep -E '^(ID|VERSION)'ID=kylinVERSION_ID="V10"$ groupswarrior adm cdrom sudo ...$ sudo -i # 提权到 root# 启用以 root 登录图形界面(不推荐日常使用)$ sudo passwd root$ sudo sed -i 's/#greeter-show-manual-login=false/greeter-show-manual-login=true/' /etc/lightdm/lightdm.conf9.3 银河麒麟高级服务器版 V10(KylinOS Server)
策略:openEuler 换皮,传统 root + wheel 组。
服务器版 SP1/SP2/SP3 全线基于 openEuler:
- 上游血统
:openEuler 20.03 LTS / 22.03 LTS - Root 状态
:可用,安装时强制设置 root 密码 - 管理员组
: wheel组(openEuler 血统) - 包管理
: dnf(而非apt) - 操作习惯
:和 CentOS / openEuler 几乎一致
# 银河麒麟高级服务器版 V10 —— 和 openEuler/CentOS 操作一致$ su -# usermod -aG wheel warrior# exit$ newgrp wheel# 安全加固$ sudo sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config$ sudo systemctl restart sshd运维提示:面对一台麒麟 V10 机器,先跑 cat /etc/os-release+which dnf apt。桌面板用apt+sudo组,服务器版用dnf+wheel组——同一个"麒麟 V10"品牌下,操作方式完全分裂,这是最容易踩的坑。
10. openEuler(华为 - 独立自主派)
策略:传统 RHEL 风格,完全自主可控。
openEuler 最初 fork 自 CentOS,但现在已经是完全独立的发行版(内核、编译器、包管理都有自研成分):
- 上游血统
:早期基于 CentOS 7/8,现已完全自主(openEuler Kernel) - 安装时
:强制设置 root 密码 + 创建管理员用户 - Root 状态
:可用,有密码 - 提权方式
:使用 wheel组(和 RHEL 一致) - Root SSH
:默认 PermitRootLogin yes。以sshd -T | grep permitrootlogin输出为准,生产环境建议显式设为no - 包管理
: dnf(和 Fedora/RHEL 8+ 一致)
# openEuler 基本操作 —— 和 CentOS/Rocky Linux 完全一致$ cat /etc/openEuler-releaseopenEuler release 24.03 LTS# 查看 root 状态$ sudo passwd -S root # 或 su - 后 passwd -S rootroot P 01/01/2024 0 99999 7 -1# 给普通用户添加 sudo 权限$ su -# usermod -aG wheel warrior# exit$ newgrp wheel# 安全加固:关闭 root SSH(生产必做,#\? 覆盖注释态默认值)$ sudo sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config$ sudo systemctl restart sshdopenEuler 定位:主要用于服务器和数据中心场景,桌面版市场份额不大。如果你从 CentOS 迁移过来,操作习惯几乎零成本——同样的 dnf、wheel组、systemd,无缝切换。
四、国产系统特殊机制对比
国产操作系统在标准 Linux 权限模型之外,额外加入了一些"中国特色"的安全机制:
- 开发者模式
UOS:✅ 必须开启才能做底层修改麒麟桌面版 V10:❌ 无openEuler:❌ 无 - 应用商店签名
UOS:强制签名验证麒麟桌面版 V10:强制签名验证openEuler:N/A(服务器版) - 三权分立
UOS:❌麒麟桌面版 V10:部分版本支持openEuler:✅ secPaver框架 - 等保合规
UOS:预置等保二级配置麒麟桌面版 V10:预置等保二级/三级openEuler:预置等保合规基线 - 可信计算
UOS:TCM/TPCM 支持麒麟桌面版 V10:TCM 支持openEuler:TCM/TPM 双支持
三权分立是什么?
openEuler 和一些高安全版本的麒麟支持"三权分立"安全模型:
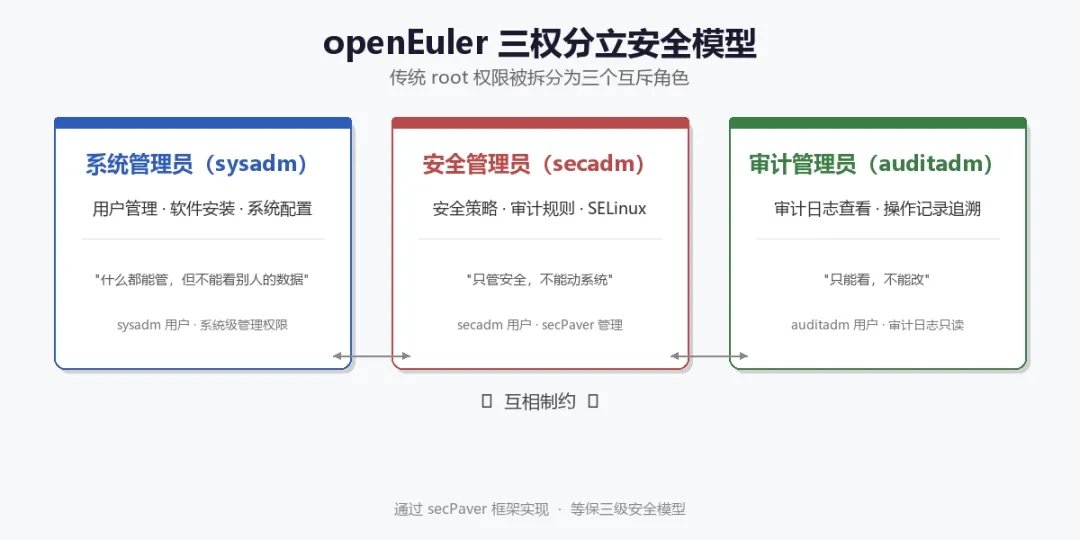
传统的 root 被拆成三个角色,互相制衡,防止单一管理员权限过大。这是等保三级以上系统的硬性要求
# openEuler 中启用三权分立(需安装 secPaver)$ sudo dnf install secpaver$ sudo secpaver init# 之后 root 的部分权限会被 sysadm/secadm/auditadm 分走五、全部发行版对照总表(12 个系统)
- Ubuntu
Root 默认:锁定管理员组: sudo安装时设 Root 密码:❌ 否Root SSH 默认:禁止密码sudo 预装:✅备注:最流行桌面 - Debian
Root 默认:可选管理员组: sudo安装时设 Root 密码:🔧 可选Root SSH 默认:禁止密码sudo 预装:✅备注:服务器首选 - RHEL/Rocky
Root 默认:可用管理员组: wheel安装时设 Root 密码:✅ 是Root SSH 默认:允许⚠️sudo 预装:✅备注:企业标准 - Fedora
Root 默认:锁定管理员组: wheel安装时设 Root 密码:❌ 否Root SSH 默认:禁止密码sudo 预装:✅备注:技术前沿 - Arch
Root 默认:用户决定管理员组: wheel安装时设 Root 密码:🔧 手动Root SSH 默认:禁止密码sudo 预装:❌备注:极客专属 - openSUSE
Root 默认:可用管理员组:无默认组(visudo 直配)安装时设 Root 密码:✅ 是Root SSH 默认:禁止密码(Leap 15+)sudo 预装:✅备注:欧洲流行 - Alpine
Root 默认:可用管理员组: wheel安装时设 Root 密码:✅ 是Root SSH 默认:禁止密码(若安装 sshd)sudo 预装:❌备注:容器之王 - UOS
Root 默认:锁定管理员组: sudo安装时设 Root 密码:❌ 否Root SSH 默认:禁止sudo 预装:✅备注:Deepin → Debian - 优麒麟
Root 默认:锁定管理员组: sudo安装时设 Root 密码:❌ 否Root SSH 默认:禁止sudo 预装:✅备注:=Ubuntu(官方flavor) - 银河麒麟桌面 V10
Root 默认:锁定管理员组: sudo安装时设 Root 密码:❌ 否Root SSH 默认:禁止sudo 预装:✅备注:自研+Debian混合,非Ubuntu - 银河麒麟高服 V10
Root 默认:可用管理员组: wheel安装时设 Root 密码:✅ 是Root SSH 默认:允许⚠️sudo 预装:✅备注:openEuler 20.03/22.03 LTS - openEuler
Root 默认:可用管理员组: wheel安装时设 Root 密码:✅ 是Root SSH 默认:允许⚠️sudo 预装:✅备注:华为自研 + dnf 生态
⚠️ 标注"允许"的发行版,生产环境请务必关闭 root SSH 登录。
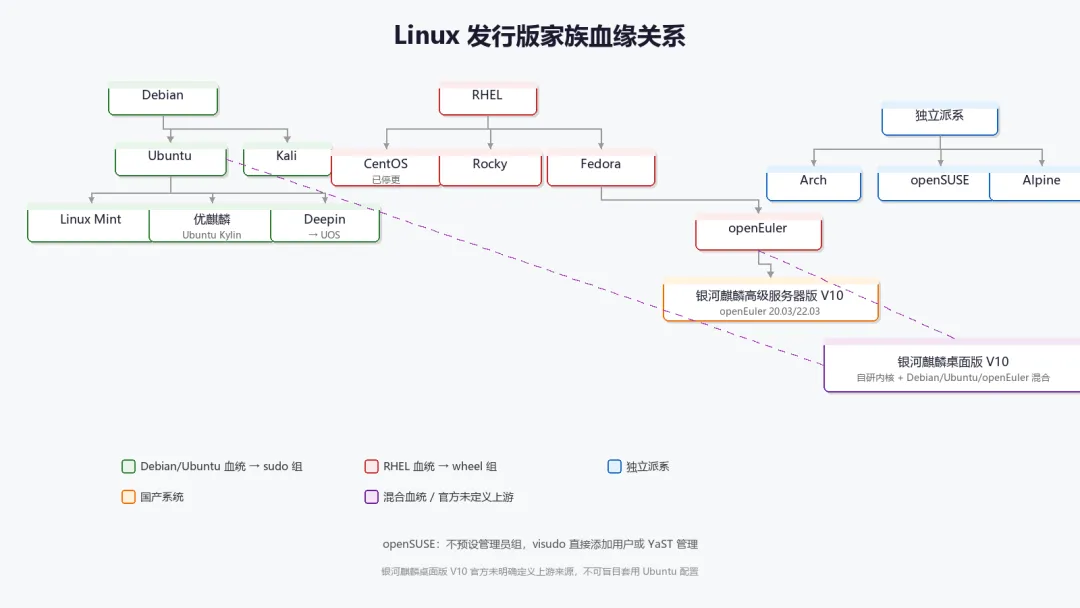
六、家族血缘关系速查
理解各发行版之间的"血缘关系",能帮你更快预判 root 策略:
简单记忆法:
看到 sudo组 → Debian/Ubuntu 血统(含 UOS、优麒麟、银河麒麟桌面版)看到 wheel组 → RHEL 血统(含 Rocky、Fedora、openEuler、银河麒麟高服版)什么都没预设 → Arch/Alpine,自己动手 ⚠️ openSUSE 是例外:不启用 wheel组,sudo 权限通过visudo直接添加用户或 YaST 管理⚠️ 银河麒麟桌面版 V10 ≠ Ubuntu:虽然用 apt+sudo组,但官方未定义上游来源,不可盲目套用 Ubuntu 配置
七、实战工具箱
⚠️ 风险提示:以下操作涉及系统核心安全配置(sshd_config、sudoers 等)。执行前请确保: 1. 已在测试环境验证 2. 有控制台/TTY 访问权限作为兜底(防止 SSH 被锁后无法恢复) 3. 操作 sudoers时务必使用visudo而非直接编辑文件
7.1 快速判断当前系统的 root 策略(一条龙命令)
# 适用于所有发行版的探查脚本echo "=== 系统信息 ==="cat /etc/os-release 2>/dev/null | head -3echo ""echo "=== Root 账户状态 ==="passwd -S root 2>/dev/null || sudo passwd -S root 2>/dev/nullecho ""echo "=== 当前用户组 ==="groupsecho ""echo "=== Sudo 管理员组配置 ==="sudo grep -E '^[%#]*(sudo|wheel)' /etc/sudoers 2>/dev/nullecho ""echo "=== Root SSH 策略 ==="sudo grep '^PermitRootLogin' /etc/ssh/sshd_config 2>/dev/null || echo "SSH 未安装或无权限"echo ""echo "=== 开发者模式(UOS 专用)==="cat /var/lib/deepin/developer-mode/enabled 2>/dev/null || echo "非 UOS 系统,跳过"7.2 安全加固:统一关闭 Root SSH 登录
无论哪个发行版,生产环境都建议执行以下加固:
# 1. 禁止 root SSH 登录sudo sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config# 2. 禁止空密码登录sudo sed -i 's/^#\?PermitEmptyPasswords.*/PermitEmptyPasswords no/' /etc/ssh/sshd_config# 3. 重启 SSH 服务(注意不同发行版服务名不同)sudo systemctl restart sshd 2>/dev/null || sudo systemctl restart ssh 2>/dev/null# 4. 验证sudo sshd -T | grep -E '(permitrootlogin|permitemptypasswords)'7.3 Docker 中国产系统镜像注意事项
# UOS 容器(基于 Deepin)FROM linuxdeepin/beige:latestRUN useradd -m -G sudo appuserUSER appuser# openEuler 容器FROM openeuler/openeuler:24.03RUN useradd -m -G wheel appuserUSER appuser# ⚠️ 以下 NOPASSWD 配置仅限本地开发调试环境!# 生产容器请使用更安全的模式:# 方案A:多阶段构建——builder 阶段用 root,最终镜像用非 root# 方案B:不安装 sudo,运行时用 docker run --user 指定 UIDFROM alpine:latestRUN addgroup -S wheel && \ adduser -D -G wheel appuser && \ apk add --no-cache sudo# ❌ 高危:生产禁止以下行# RUN echo 'appuser ALL=(ALL) NOPASSWD:ALL' > /etc/sudoers.d/appuserUSER appuser八、常见坑与排错
- Ubuntu/UOS 中
su失败症状: su: Authentication failure解决:root 被锁定,用sudo su -或sudo -i - CentOS/openEuler 中
sudo不可用症状: user is not in the sudoers file解决:用户不在wheel组,su -后usermod -aG wheel 用户名 - UOS 开发者模式未开
症状:操作被拒绝解决:控制中心 → 通用 → 开发者模式 → 开启 - 银河麒麟桌面版 ≠ Ubuntu
症状:套用 Ubuntu 配置导致 PAM/systemd 异常解决:查麒麟官方文档,不可盲目照搬 Ubuntu 配置 - 优麒麟 vs 银河麒麟分不清
症状:用错配置路径解决: cat /etc/os-release:ID=ubuntu=优麒麟,ID=kylin=银河麒麟 - 麒麟中
sudo和wheel混淆症状:加了组但 sudo 不生效解决:桌面版用 sudo组,高服版用wheel组 - Docker 中以 root 运行
症状:文件权限混乱解决:在 Dockerfile 中 USER切换 /etc/sudoers改坏了症状:无法 sudo解决: pkexec visudo修复,或进 recovery/rescue 模式- RHEL 系 root SSH 裸奔
症状:安全扫描告警解决: sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin no/' /etc/ssh/sshd_config - openEuler 三权分立误操作
症状:root 权限被限制解决:确认是否启用了 secPaver,检查 /etc/secpaver/
九、总结
核心记住三句话:
- Debian 系用
sudo组,RHEL 系用wheel组——最容易搞混,国产系统也不例外(UOS/优麒麟/银河麒麟桌面版=Debian 族= sudo,openEuler/银河麒麟高服版=RHEL 族=wheel) - Ubuntu/UOS/Fedora/麒麟桌面版锁定 root,RHEL/Rocky/CentOS/openEuler/openSUSE/麒麟高服版不锁定
——换系统时先 passwd -S root看一眼 - 生产环境不管什么发行版,务必关闭 root SSH 登录
——这个没有例外 - 银河麒麟桌面版 V10 ≠ Ubuntu
—— apt+sudo组是表象,底层是混合架构,做安全加固/软件适配时必须查官方文档
快速排查四板斧:
passwd -S root # root 账户状态groups # 你当前的组sudo -l # 你的 sudo 权限范围grep PermitRoot /etc/ssh/sshd_config # SSH root 登录策略国产系统特别小结
- 统信 UOS
一句话记住:Debian 的底子 + 开发者模式锁, sudo组 - 优麒麟
一句话记住:就是 Ubuntu 官方 flavor, ID=ubuntu,操作零差异 - 银河麒麟桌面 V10
一句话记住:⚠️ 非 Ubuntu!自研内核+Debian/Ubuntu 混合, sudo组但不可套用 Ubuntu 配置 - 银河麒麟高服 V10
一句话记住:openEuler 换皮, wheel组 +dnf,操作和 CentOS 一样 - openEuler
一句话记住:华为自研 CentOS 替代, wheel组 + 三权分立
如果这篇文章对你有帮助,欢迎关注公众号「运维技术小记」,每周更新实用运维技术教程,做你身边的运维知识库。有想了解的国产系统相关话题,也欢迎留言告诉我们。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- GitHub上最火的Python项目排行榜,第一你绝对想不到
- 总说Python慢得像蜗牛?试过这5个加速技巧,同样的程序时间砍半
- Python 3.15 urllib.parse 这个新功能救了多少新手?参数为空还是没传,再也不用瞎猜了
- GESP Python 编程探索之路(二级)2026年8月最新版
- 每周一课 | python零基础入门到人工智能数据分析师必备技术实战课
- 别再纠结Python2和Python3了,这些新特性你用上了吗
- 学习-------Kali Linux 渗透测试从扫描到拿下Root 权限
- ChatGPT突然变成一台9核Linux电脑!有人当场要退掉云服务器,OpenAI员工淡定回复两个字
- 每月20刀白送一台9核Linux服务器?ChatGPT Work内幕曝光,云厂商慌了
- Linux、Nginx学习第三周从零搭一个 Nginx:安装、目录结构、第一个站点,10 分钟跑起来