当前位置:首页>Linux>Windows 离线 Linux 提权辅助查询工具 | 以 Sudo、SUID、受限 SUID 和 Capabilities 等权限场景查询,减少人工翻查成本mooi-max
Windows 离线 Linux 提权辅助查询工具 | 以 Sudo、SUID、受限 SUID 和 Capabilities 等权限场景查询,减少人工翻查成本mooi-max
- 2026-10-11 06:59:11
Windows 离线 Linux 提权辅助查询工具 | 以 Sudo、SUID、受限 SUID 和 Capabilities 等权限场景查询,减少人工翻查成本mooi-max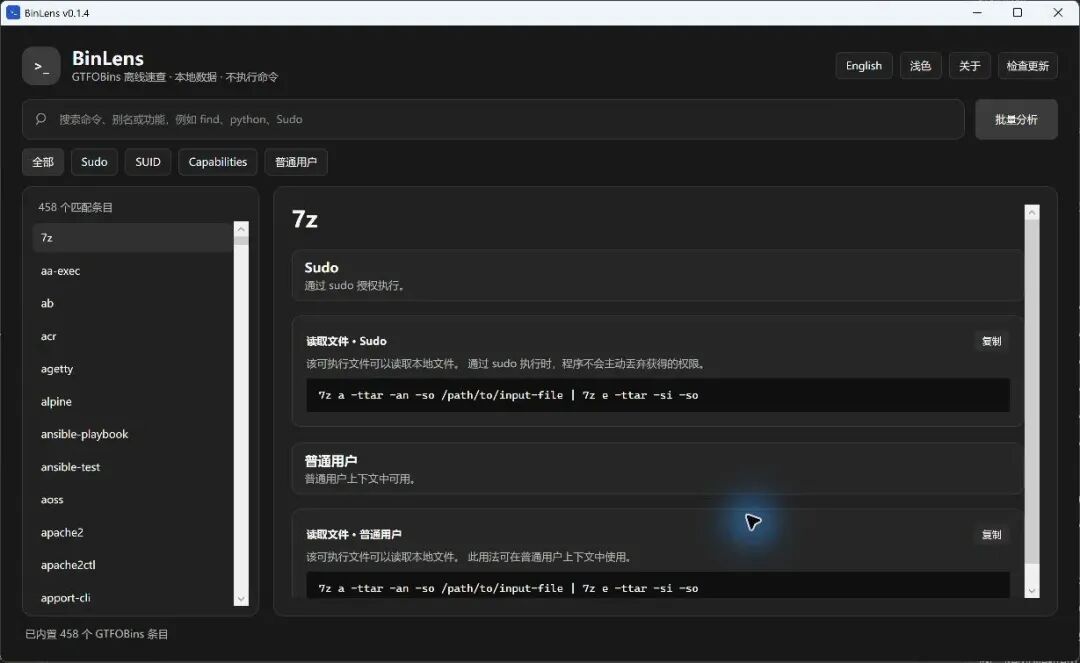


文章来源:夜组安全
工具介绍
BinLens面向授权渗透测试与安全审计的 Windows 离线 Linux 提权辅助查询工具(GTFOBins 非官方客户端)
它如何帮助提权评估?
BinLens 将 GTFOBins 的公开条目内置到可双击运行的 Windows 应用中,帮助授权渗透测试人员和系统审计人员快速核对 Linux 主机上可用二进制程序的已公开提权路径与权限滥用场景。
它可根据 Sudo、SUID、受限 SUID、Capabilities 与普通用户等上下文整理条目;也能在本地分析 sudo -l 输出,识别被授权的命令并匹配 GTFOBins 信息。应用只做检索、展示、复制和文本解析,不会执行任何命令。
典型工作流
在已获授权的 Linux 主机或靶场中收集权限信息,例如 sudo -l输出。在 BinLens 的“批量分析”中粘贴原始输出,定位其中被授权的二进制程序。 查看对应的 Sudo、SUID 或 Capabilities 场景,核对版本、环境与授权范围。 将结果用于风险验证、修复建议和审计报告;实际执行前始终确认测试范围。
为什么使用 BinLens?
面向提权核对:以 Sudo、SUID、受限 SUID 和 Capabilities 等权限场景为核心组织方式,减少人工翻查成本。 完全离线:日常检索不依赖网络;数据随应用内置,适合断网靶场和内网环境。 单文件运行:下载 BinLens-win-x64.exe后即可双击使用,无需安装 .NET 运行时。分类更清楚:按 Sudo、SUID、受限 SUID、Capabilities、普通用户等上下文展示,便于快速判断场景。 复制更顺手:点击命令代码区即可复制完整命令;也可拖动选中后使用 Ctrl+C。批量分析:粘贴 sudo -l输出,集中查看精确匹配、版本待确认、未收录与禁止规则。隐私优先:不收集账号、行为数据或遥测;检索和文本分析均在本地完成。 中英与明暗主题:界面支持中文/English 和浅色/深色切换;命令、路径、参数保持原文。
下载与运行
从 Releases 下载最新的 BinLens-win-x64.exe,双击即可运行。每个 Release 都包含对应的 SHA-256 校验文件。
Get-FileHash .\BinLens-win-x64.exe -Algorithm SHA256快速使用
在搜索框输入二进制名、别名或功能,例如 find、python、Sudo。使用顶部筛选按钮查看特定上下文,或在详情中直接查看分类区块。 点击任意命令代码区复制完整命令;按 Ctrl+F可随时聚焦搜索。需要批量核对时,点击“批量分析”,粘贴完整 sudo -l输出。
工具获取
https://github.com/mooi-max/BinLens/tree/main
版权申明:内容来源网络,版权归原创者所有。除非无法确认,我们都会标明作者及出处,如有侵权烦请告知,我们会立即删除并致歉。祝愿每一位读者生活愉快!
本公号发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
推荐阅读
*存储桶遍历漏洞利用工具V2.0 | 存储桶内容搜索、文件预览、文件下载和媒体解码
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
