Linux审计日志介绍
- 2026-09-02 20:26:00
Linux审计日志介绍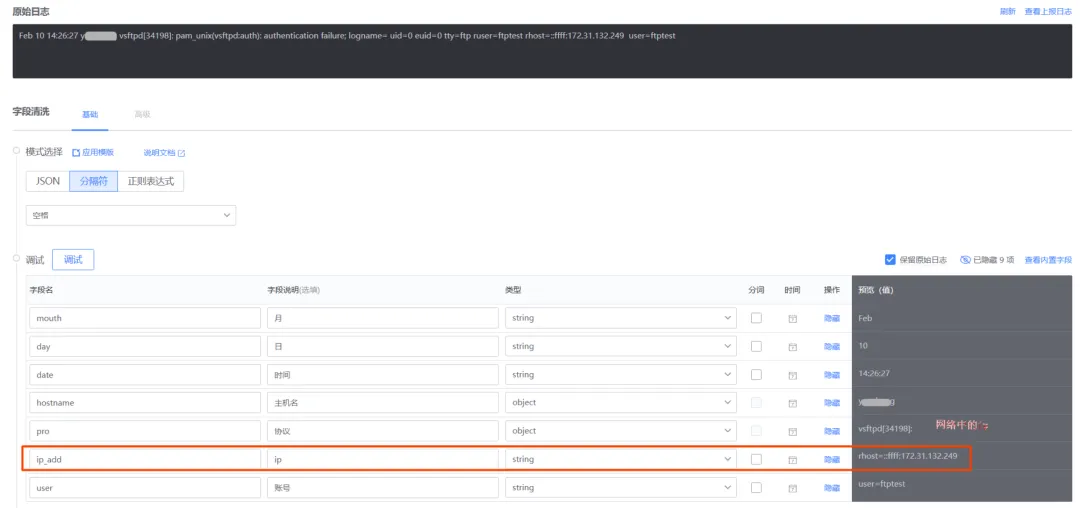
日志路径
/var/log/secure用途:用户登录/注销、SSH 访问尝试、sudo 特权操作、su 用户切换等认证授权事件
详解
"authentication failure"
含义:认证过程中的任何一种失败,可能是因为密码错误、公钥不匹配、认证方法不支持等。
常见场景:SSH登录、数据库连接等多种需要认证的场景。


"Failed password for"
含义:用户的密码验证失败,可能是由于输入了错误的密码。
常见场景:SSH登录、数据库连接等需要密码验证的场景。


"Did not receive identification string from"
含义:非SSH客户端的连接尝试:可能是某个程序(如 HTTP、FTP 等非 SSH 协议的客户端)意外地连接到 SSH 服务端,导致没有发送 SSH 协议标识符。
常见场景:
恶意扫描或攻击:一些恶意软件或攻击者可能在扫描服务器的开放端口,试图发现哪些端口在运行 SSH 服务。这类扫描器通常不会发送合法的 SSH 协议标识符,导致服务器记录该条日志。
端口网络拨测:如果你的网络中有自动化脚本、负载均衡器、或其他设备试图连接到服务器,并没有按照正确的 SSH 协议进行通信,支持测试22端口是否开放,也会触发该日志。
日志输出到日志服务器
[root@qb~]# cat /etc/rsyslog.conf |grep auth |grep -v "^#"*.info;mail.none;authpriv.none;cron.none                /var/log/messages
authpriv.*/var/log/secure  #默认配置,Linux认证授权日志保存路径
authpriv.*;*.emerg;kern.*@log.lzhou.cc  #新增配置,让日志发送日志服务器
日志清洗
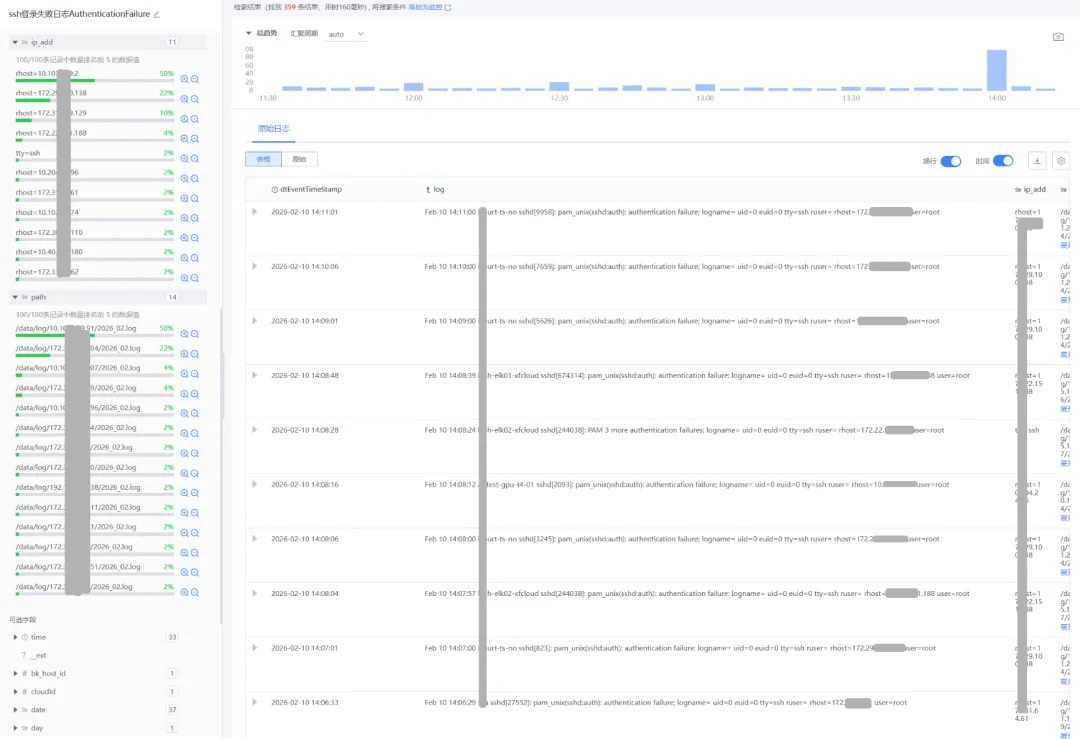
日志分析
可以分析源ip,目标ip,尝试登录账号及登录时间等字段
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- Mesa 26.0 内核级进化:Linux 图形生态再向前一步
- Linux 内核关键调优参数汇总,运维优化必备
- 《HM Python 进化论Vol.8》扔掉 COM 接口!用 Pandas 两行代码秒杀 Excel
- SOLYXIMMORTAL:PYTHON恶意软件分析
- 《HM Python 进化论Vol.8》扔掉 COM 接口!用 Pandas 两行代码秒杀 Excel
- SOLYXIMMORTAL:PYTHON恶意软件分析
- Python学习记录 Day 06
- Python学习记录 Day 06
- 一图掌握Python学习顺序!
- Python科研绘图 | 顶刊同款泰勒图