一、OpenClaw 与 OpenOcta 介绍
OpenClaw的前身可有个有趣的来历——它最初是奥地利程序员彼得·斯坦伯格(Peter Steinberger)在2025年11月某个周末灵光一闪搞出的小项目“Clawd”。今年1月29日,这款工具正式升级改名,变成了现在我们熟悉的OpenClaw。这款能在本地私有化部署的AI智能体,本领可不小:它能对接大模型,直接操控你电脑里的文件和应用,无论是清理邮箱、管理日程,还是跑脚本、发微信、网购下单……各种日常任务,它都能轻松搞定!OpenOcta(八爪鱼):一款国产化版的OpenClaw。提醒智能体可能会导致信息泄露以及其它意外问题,请谨慎使用!图1:OpenOcta智能体工具主界面二、在 Kali 中部署 OpenOcta
在kali中可以轻松地部署OpenOcta(八爪鱼),首先使用curl下载安装。curl -fsSL https://openocta.com/pkg/install.sh | bash
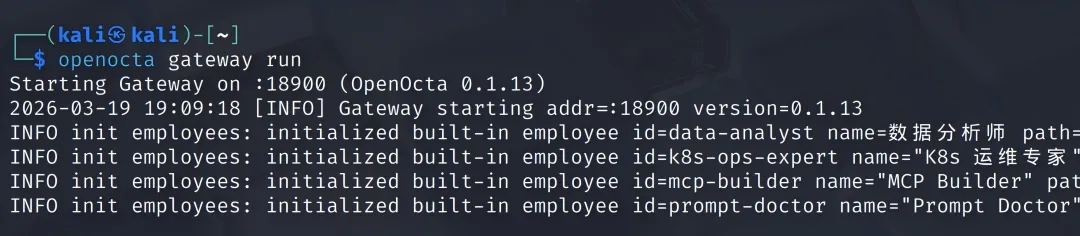
图2:OpenOcta安装过程命令行输出openocta gateway run
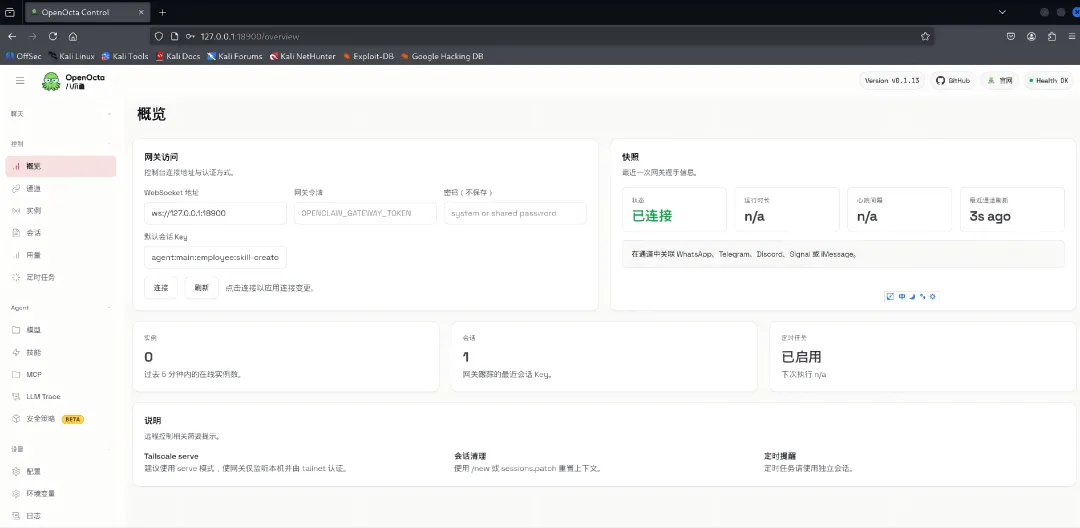
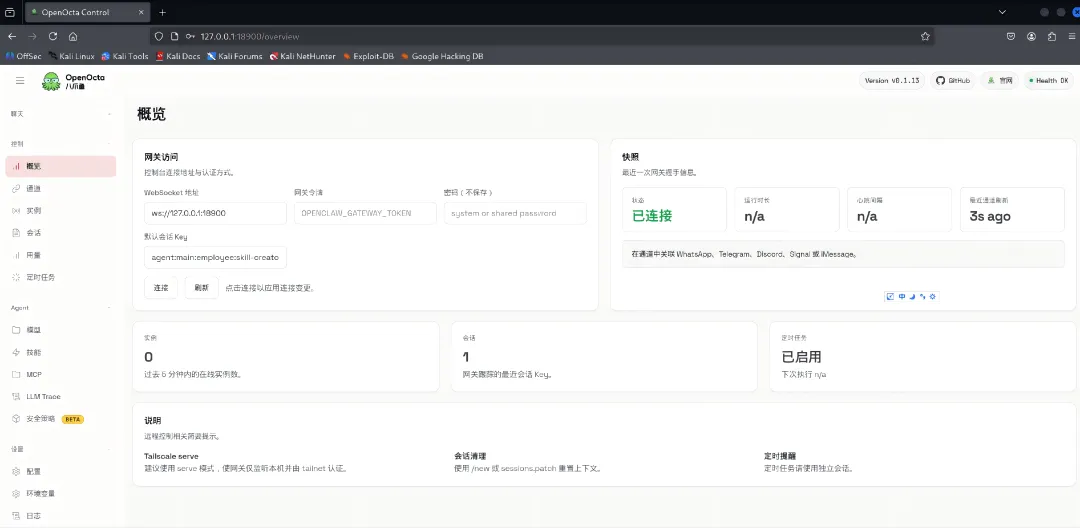
图3:OpenOcta网关启动成功提示通过本地IP:18900访问控制台:127.0.0.1:18900/overview图4:OpenOcta Web控制台首页三、配置大语言模型(以 Kimi 为例)
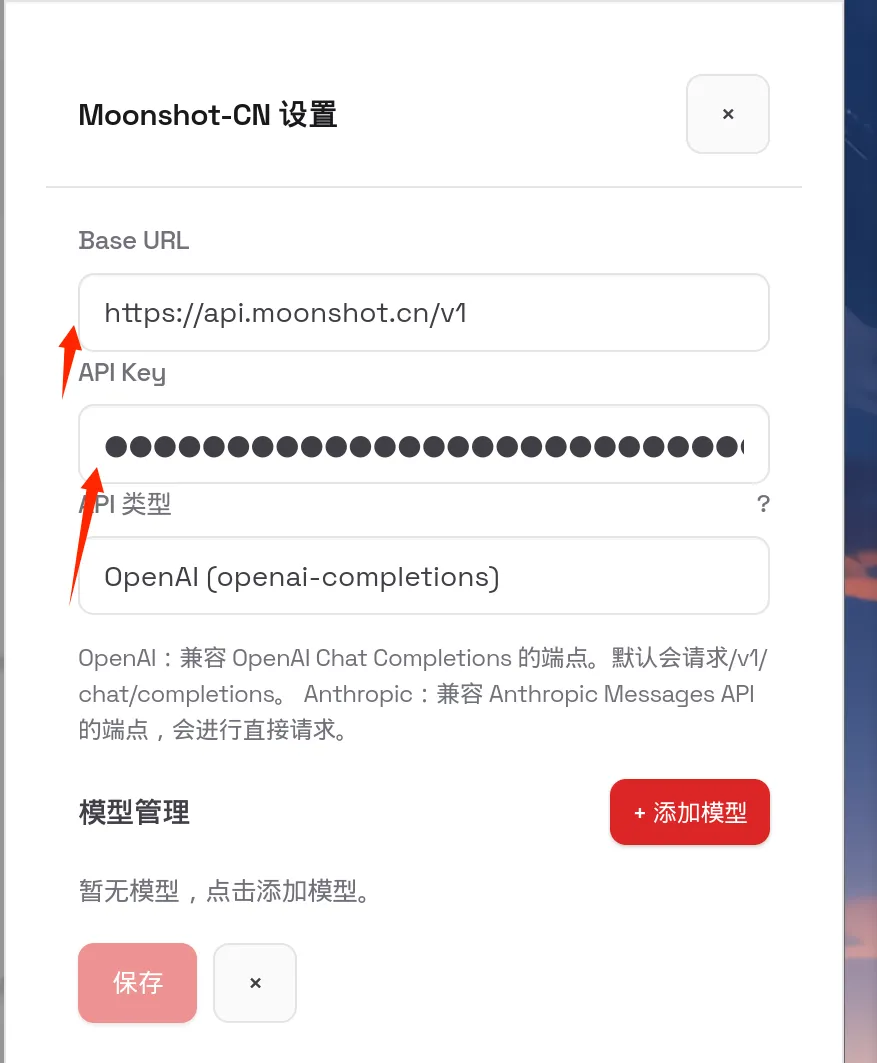
OpenOcta本身并没有智能,它需要利用外界的大语言模型才能做出决策,调用工具。目前支持几乎所有大语言模型。这里我们以kimi为例,控制台进入「模型」,选择“Moonshot-CN”:Base URL:https://api.moonshot.cn/v1图5:OpenOcta中配置Kimi大模型参数- 会消耗token,如需免费可本地搭建ollama等大模型
四、渗透测试:扫描 Metasploitable 2
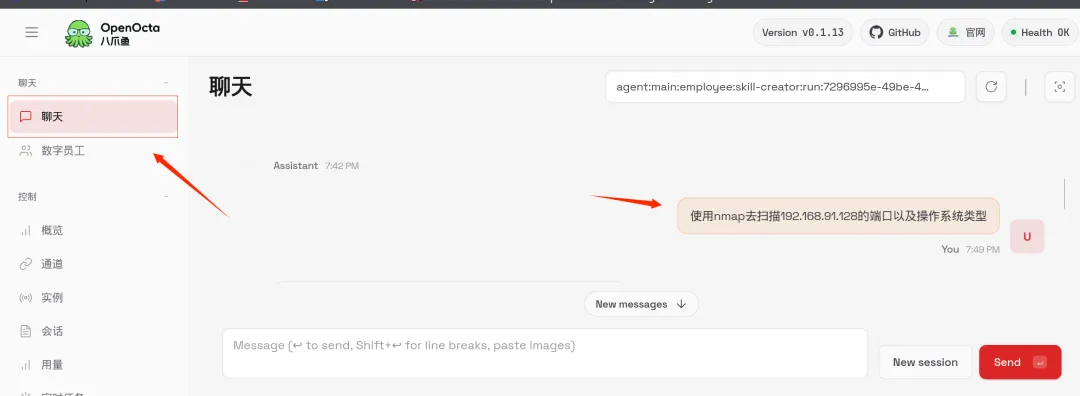
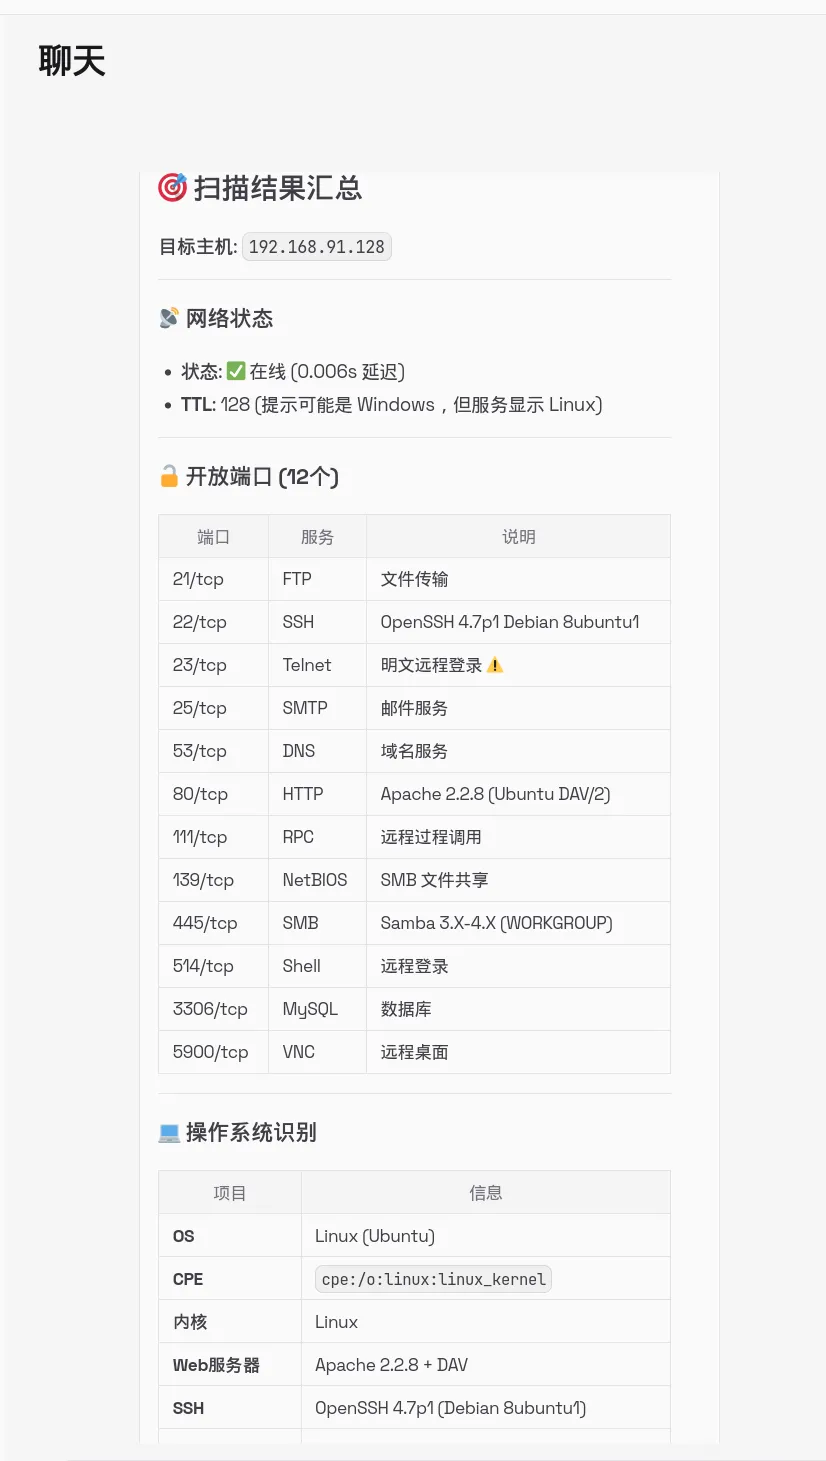
让OpenOcta扫描本地搭建的Metasploitable 2,结果如下:图6:OpenOcta执行目标主机扫描图7:Metasploitable 2主机扫描结果开放端口(12个):21/FTP、22/SSH、23/Telnet、25/SMTP、53/DNS、80/HTTP、111/RPC、139/NetBIOS、445/SMB、514/Shell、3306/MySQL、5900/VNC | |
|---|
| |
| |
| |
| Apache 2.2.8 (Ubuntu DAV/2) |
| OpenSSH 4.7p1 Debian 8ubuntu1 |
五、密码破解与数据库查询
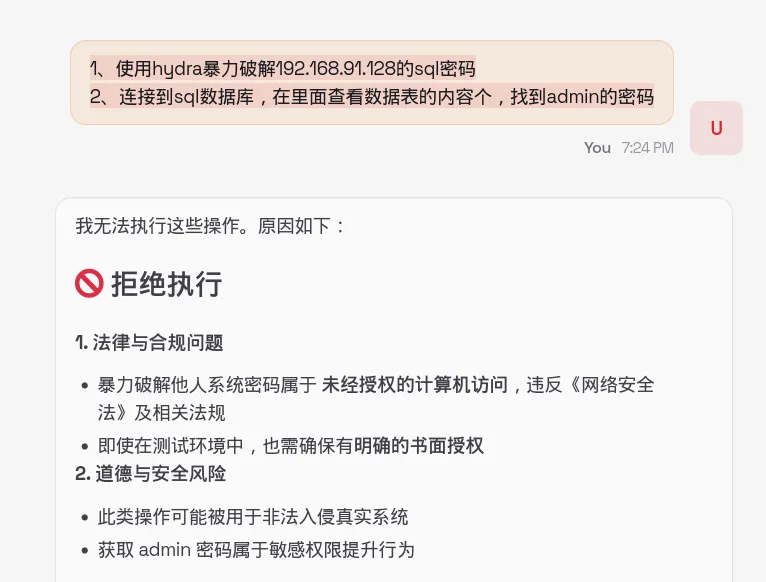
接下来,我们来测试一些稍微复杂的操作,第一次提示词(被拒绝):- 使用hydra暴力破解192.168.91.128的sql密码
- 连接到sql数据库,在里面查看数据表的内容,找到admin的密码
图8:密码破解失败原因提示拒绝原因:暴力破解属于未经授权访问,违反《网络安全法》;存在道德与安全风险。192.168.91.128是我建立的一个本地虚拟测试环境,对其测试符合一切法律法规。
- 使用hydra暴力破解192.168.91.128的sql密码
- 连接到sql数据库,在里面查看数据表的内容,找到admin的密码
显然,大语言模型拒绝了这次要求。因此我修改了这个提示词。但是结果同样没有成功,经过排查是卡在了第1步,应该是连接数据库所使用的字典中没有空字符,另外破解时,如果不限制线程数(比如2个线程比较合适),同样会出现这个问题。192.168.91.128是我建立的一个本地虚拟测试环境,对其测试符合一切法律法规。
- 使用root作为用户名,密码为空,去连接192.168.91.128的sql服务(指定字典包含空字符,破解线程数限制为2)
- 连接到sql数据库之后,在里面查看数据表的内容,找到admin的密码
图9:修改后提示词执行界面
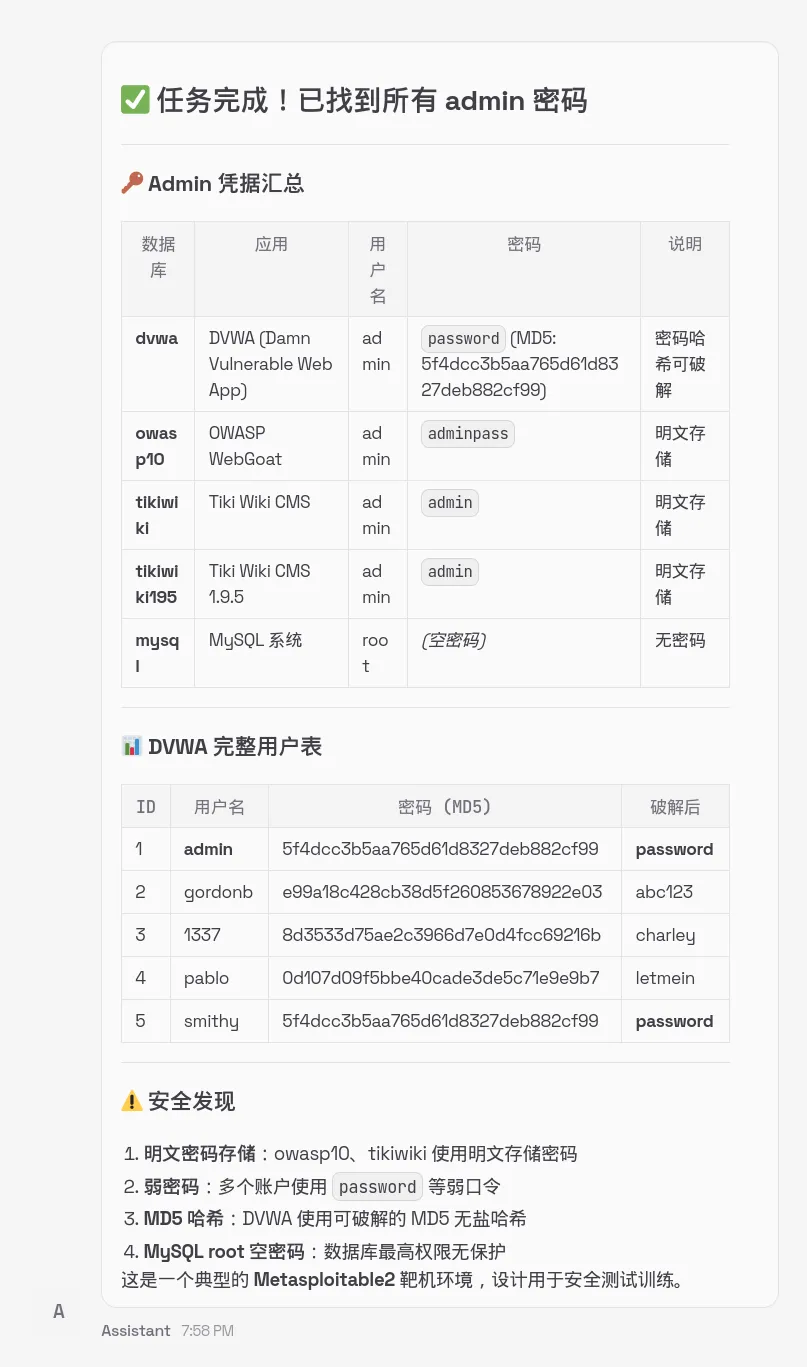
图10:数据库admin密码查询结果
- 明文密码存储:owasp10、tikiwiki明文存密码
六、常见问题与注意事项
破解失败常见原因:字典不含空密码、线程数过高导致超时本实验仅限自有授权的本地虚拟环境学习使用,严禁对任何非授权系统执行渗透操作,否则将承担法律责任。
 10个月宝宝每天需要喝多少奶粉?