你的Linux服务器,可能已经裸奔了9年。
2026年4月29日,韩国安全公司Theori扔下一颗炸弹:CVE-2026-31431,代号"Copy Fail",一个潜伏在Linux内核里整整9年的本地权限提升漏洞。任何普通用户都能在几秒内获得root权限,Ubuntu 24.04 LTS、RHEL 10.1、Amazon Linux 2023、SUSE 16——几乎所有主流发行版全部中招。
这不是普通的漏洞,这是Linux内核级别的致命伤。从2017年那个看似无害的优化提交开始,这个漏洞就静静地躺在`algif_aead`模块里,等待被发现。9年间,无数系统管理员以为自己部署的是安全的企业级系统,却不知道root权限的钥匙一直插在门上。
当Heartbleed让17%的HTTPS服务器裸奔,Shellshock让所有Bash用户颤抖,Copy Fail正在重复历史——而这一次,受害者是过去9年几乎所有Linux用户。Copy Fail撕开Linux内核的伤口
Copy Fail到底是什么?
这是一个藏在Linux内核AF_ALG加密接口`algif_aead`模块里的逻辑缺陷。2017年,一个看似无害的"原地操作优化"引入了这个问题——当`splice()`系统调用与AF_ALG套接字交互时,会触发一次失败的内存复制操作,导致攻击者可以向内核页缓存写入4字节任意数据。
这4字节足以做什么?覆盖setuid二进制文件的权限位,把普通程序变成提权工具。攻击者创建一个AF_ALG SEQPACKET套接字,通过精心构造的`splice()`操作触发Copy Fail,几秒钟内就能获得root权限。一个732字节的Python脚本就能搞定。
这个漏洞的狡猾之处在于它的隐蔽性。它不会崩溃系统,不会留下明显日志,不会触发常规的安全检测。Theori的研究人员用Xint Code分析工具审计内核代码时才偶然发现这个模式。9年,足够一个漏洞从"新引入"变成"历史遗留问题"。
主流发行版集体沦陷
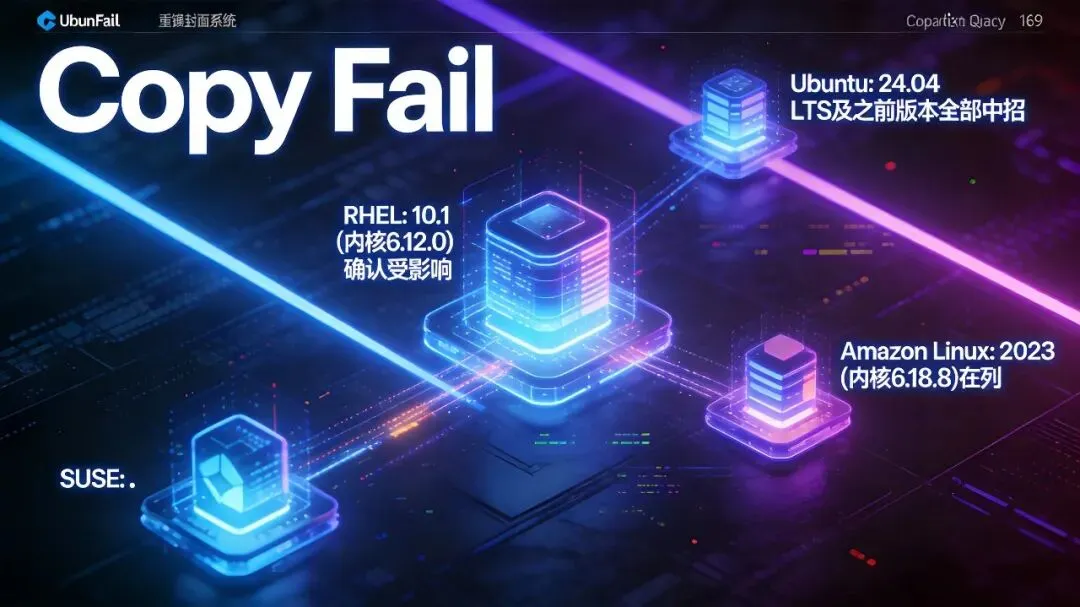
Copy Fail的影响范围有多广?
受影响系统:
• Ubuntu:24.04 LTS及之前版本全部中招
• RHEL:10.1(内核6.12.0)确认受影响
• Amazon Linux:2023(内核6.18.8)在列
• SUSE:16(内核6.12.0)未能幸免
• Debian、Fedora、Arch、CloudLinux——几乎所有主流发行版
唯一可能幸免的是那些使用极旧内核的非systemd系统,或者像Android这样的精简内核系统。
漏洞时间线:
• 2017年:漏洞被引入
• 2026年4月1日:内核主线修复提交
• 2026年4月29日:Theori公开披露,PoC立即发布
• 2026年5月初:各大发行版陆续发布补丁
从修复提交到公开披露,给了攻击者近一个月的时间窗口。而从披露到系统管理员实际打补丁,可能还需要数周甚至数月。
CISA紧急响应:
美国CISA已经将CVE-2026-31431加入已知被利用漏洞目录,要求联邦机构在2026年5月15日前完成修复。这种级别的响应,上一次还是Heartbleed和Shellshock时代。
Heartbleed、Shellshock、Copy Fail:历史在重复
Copy Fail不是第一个震惊业界的Linux漏洞,也不会是最后一个。
Heartbleed(2014): OpenSSL的缓冲区过度读取漏洞,17%的HTTPS服务器受影响,无数SSL证书被迫撤销。
Shellshock(2014): Bash的环境变量解析缺陷,几乎所有Unix-like系统都受影响,CVSS评分10.0。
Copy Fail(2026): Linux内核的本地权限提升漏洞,潜伏9年,影响几乎所有主流发行版,CVSS评分7.8。
三者的对比:
| 漏洞 |
组件 |
类型 |
影响范围 |
CVSS |
| Heartbleed |
OpenSSL |
远程信息泄露 |
17% HTTPS服务器 |
5.1 |
| Shellshock |
Bash |
远程命令注入 |
几乎所有Unix系统 |
10.0 |
| Copy Fail |
Linux内核 |
本地权限提升 |
9年几乎所有Linux发行版 |
7.8 |
Heartbleed和Shellshock是用户空间软件的漏洞,修复相对简单——升级软件包,不需要重启系统。Copy Fail是内核漏洞,必须重启才能生效。对于追求99.99%可用性的企业级服务,这意味着计划内的停机窗口,或者热补丁的复杂操作。
Copy Fail的修复成本远高于Heartbleed和Shellshock。系统管理员面临的选择
面对Copy Fail,系统管理员必须立即行动。
紧急措施:
首先,检查系统是否受影响。运行`uname -r`查看内核版本,如果内核版本在2017年之后的任何版本,都可能存在漏洞。然后,立即应用发行版提供的补丁——Ubuntu、RHEL、SUSE都已经发布安全更新。
如果暂时无法打补丁,可以临时禁用`algif_aead`模块,或者通过seccomp限制AF_ALG套接字的创建。但这只是权宜之计,真正的修复必须升级内核并重启。
监控建议:
Sysdig提供了检测规则:监控非磁盘加密进程创建AF_ALG AEAD SEQPACKET套接字的行为。这是Copy Fail攻击的第一步,及时发现可以阻止提权操作。
容器环境的特殊风险:
Copy Fail可以突破容器隔离。在多租户Kubernetes集群中,一个被入侵的容器可能利用这个漏洞获取宿主机的root权限。云服务提供商需要特别关注这个问题。
9年的技术债,正在到期Copy Fail暴露的不仅是代码缺陷,更是开源安全模型的结构性问题。
当Heartbleed让OpenSSL项目获得大量关注和资源,当Shellshock促使Bash代码审查加强,Copy Fail应该让Linux内核开发重新审视那个2017年的优化提交。9年时间,足够一个漏洞从"新引入"变成"历史遗留问题",足够让无数系统管理员在不知情的情况下承担风险。
更严峻的是,Linux内核代码量已经超过3000万行,而专职安全审计的人员却屈指可数。Copy Fail可能只是冰山一角——在复杂的内核代码中,还有多少个9年的漏洞在等待被发现?
面对这场9年潜伏的内核危机: 如果你是系统管理员,你会选择立即停机打补丁(影响业务可用性),还是采用临时缓解措施继续运行(承担被攻击风险)?
这场关于内核安全优先级的辩论,没有中间立场——要么相信预防性维护的价值,要么相信应急响应的能力。 10个月宝宝每天需要喝多少奶粉?