近日,Linux 内核曝出高危本地提权漏洞 CVE‑2026‑31431(Copy Fail),普通用户一键秒提 root,可直接容器逃逸,对服务器、工控系统、光伏 / 风电 / 电网运维主机威胁极大。
这篇一次性讲清楚:是什么、危害多大、怎么查、怎么加固、和脏牛比谁更狠。

一、漏洞概述
Copy Fail 是 Linux 内核 algif_aead 加密模块存在的本地提权漏洞,由韩国安全厂商 Theori 研究员 Taeyang Lee 发现并公开。
漏洞潜伏时间长达近 9 年,利用极其稳定、无竞态、不崩溃、不写盘,普通用户一行脚本直接变 root。
- 适用目标:Linux 服务器、工控主机、运维终端、容器节点
- 修复方式:升级内核 或 禁用 algif_aead 模块
- 重点风险:工控内网、电力 / 能源 / 光伏监控系统、生产服务器
二、漏洞后果及影响范围
1. 最致命后果
- 普通用户秒变 root
- 容器直接逃逸
- 一旦入侵工控 / 电力运维机,可威胁生产控制大区安全
2. 受影响内核版本(必须对照自查)
低于以下版本均存在风险:
- Linux 7.0:未包含 commit a664bf3d603d
只要加载 algif_aead 模块,就可被利用。
三、快速验证方法(内网可直接用)
方法 1:安全检查(推荐,无风险)
有输出 → 高危可利用
方法 2:POC 验证(仅授权测试环境使用)
sudo cp /usr/bin/su /usr/bin/su.bak
运行 POC 脚本测试提权,测试完立即恢复 su
sudo cp /usr/bin/su.bak /usr/bin/su
四、工控 / 电力内网整改加固建议
1. 最有效:升级内核(根本修复)
将内网 Linux 升级到官方修复版本以上。
2. 最快生效:禁用模块(临时加固)
执行即防护,无需重启,无业务影响(99% 场景)
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.confrmmod algif_aead 2>/dev/null || true
3. 工控内网专属加固(必须做)
- 容器安全:seccomp 限制 AF_ALG 调用
五、漏洞延伸:和脏牛等历史漏洞对比
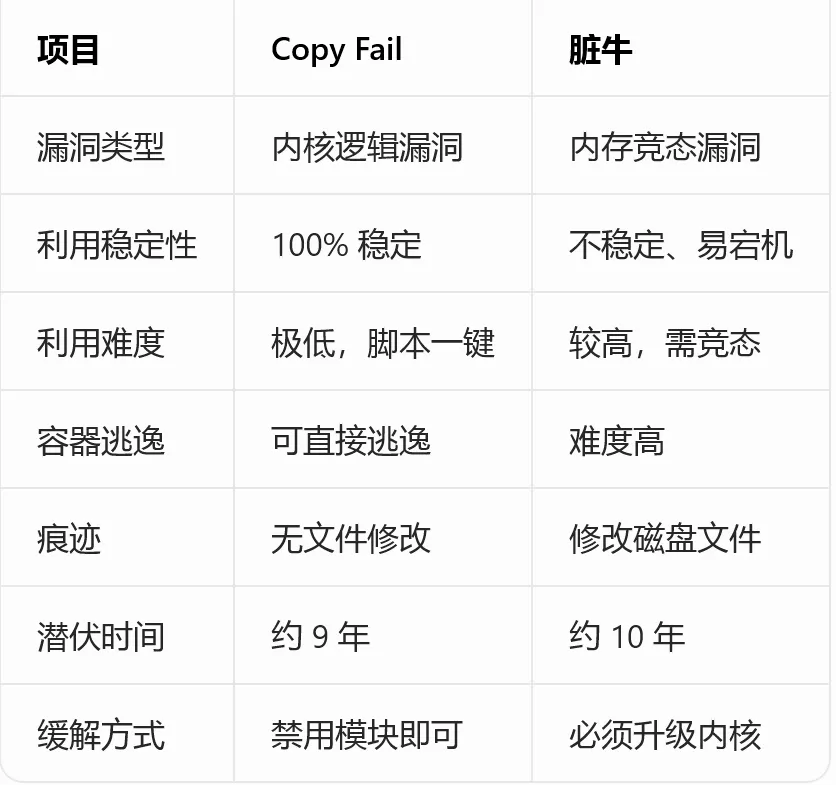
Copy Fail VS Dirty COW(脏牛)
一句话总结
Copy Fail 比脏牛更稳、更隐蔽、更好利用,是 2026 年工控内网最需优先封堵的提权漏洞。
文末提醒
CVE‑2026‑31431(Copy Fail)不需要外网、不需要邮件、不需要钓鱼,只要能登录机器就能提权。
光伏电站、电网运维、工控服务器、内网容器集群,今天就查!
参考链接
漏洞官方站点(Theori):https://copy.failCVE 官方详情:https://cve.org/CVERecord?id=CVE-2026-31431CISA 已知可利用漏洞目录(KEV)收录通告:https://www.thehackernews.com/2026/05/cisa-adds-actively-exploited-linux-root.htmlCERT-EU 安全公告:https://cert.europa.eu/publications/security-advisories/2026-005/Tenable 官方漏洞 FAQ:https://www.tenable.com/blog/copy-fail-cve-2026-31431-frequently-asked-questions-about-linux-kernel-privilege-escalation
 10个月宝宝每天需要喝多少奶粉?