当前位置:首页>Linux>【紧急预警】Linux 内核惊现致命漏洞!

【紧急预警】Linux 内核惊现致命漏洞!

  • 2026-10-11 07:42:36
【紧急预警】Linux 内核惊现致命漏洞!

【Linux内核大漏洞】

732字节秒提Root

Linux内核爆出严重提权漏洞,732字节Python脚本即可绕过安全限制,影响所有主流发行版。本文深度解析漏洞原理、危害及防护建议,务必及时升级!

732字节代码秒提Root

影响所有主流发行版

漏洞速览漏洞名称: Copy FailCVE编号: CVE-2026-31431危害等级:🔴 严重 (Critical)影响范围: 所有主流 Linux 发行版(2017年至今)

攻击复杂度:极低(本地权限即可)EXP大小: 仅732字节💥 一句话总结     一个仅732字节的Python脚本,可在所有主流Linux发行版上实现无需竞争条件的本地Root提权,包括Ubuntu、RHEL、Amazon Linux、SUSE等。

🎯 漏洞原理

     想象Linux内核有一个"快递中转站"(页面缓存),所有程序读取文件都要经过这里。这个漏洞就像是一个"魔术快递":     1. 正常流程:你读取文件 → 内核从磁盘拷贝到中转站 → 程序从中转站读取;     2. 漏洞利用:攻击者通过内核加密模块的缺陷,直接在中转站篡改包裹内容;     3. 致命后果:虽然磁盘上的文件没变(安全检查发现不了),但所有程序读到的都是被篡改的恶意版本。

核心利用链:AF_ALG socket(内核加密接口)    ↓splice()(零拷贝数据传输)  ↓authencesn(认证加密模板漏洞)    ↓4字节精准写入页面缓存    ↓篡改setuid二进制文件 → ROOT权限

⚠️ 漏洞危害

1. 权限提升  - 普通用户 → Root(无任何限制)  - 利用setuid二进制文件(如sudo、passwd等)2. 容器逃逸  - 跨容器攻击:页面缓存是宿主机共享的  - 可从一个容器攻击宿主机或其他容器  - Kubernetes集群同样受影响3. 隐蔽性极强  - 不落盘攻击:磁盘文件哈希值不变,常规检测手段失效  - 仅修改内存中的页面缓存- 系统重启后攻击痕迹自动消失4. 稳定可靠  - 无需竞争条件:不像DirtyCow需要多次尝试  - 一次成功:无崩溃风险  - 跨架构:x86_64、ARM64均受影响

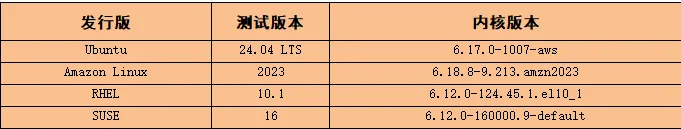
📊 受影响系统

⚠️ 注意:只要内核版本 ≥ 4.x 且启用了AF_ALG,大概率受影响

📚 参考资源

 官方公告: https://xint.io/blog/copy-fail-linux-distributions PoC代码: https://github.com/theori-io/copy-fail-CVE-2026-31431CVE详情: CVE-2026-31431

🎙️ 专家点评

"这是继DirtyCow、DirtyPipe之后,Linux内核权限提升漏洞的又一次重大突破。与前辈不同的是,Copy Fail更加稳定、隐蔽、易用,对企业Linux服务器构成严重威胁。"                                                             

 ——安全团队负责人

📌 结语

Linux作为服务器操作系统的霸主,其内核安全直接关系到全球互联网基础设施的稳定。CVE-2026-31431再次提醒我们:1. 没有绝对安全的系统

   - 即使是经过千锤百炼的Linux内核;2. 及时更新是关键

   - 2017年引入的漏洞,2026年才被发现;

3. 纵深防御不可少 

   - 单一安全机制无法抵御所有攻击。

请各位管理员立即检查自己的系统,尽快升级内核!

公司简介

上海启疆信息科技有限公司(简称:上海启疆)立足上海,服务全国高校,专注教育数据与信息安全主航道,在数据治理、数据安全、信息安全服务等领域为客户提供有竞争力、可信赖的产品、解决方案与服务。

联系我们

上海启疆信息科技有限公司

上海市闵行区顾戴路3009号

祥鹿大厦302—303室

www.qijiangtech.com

lujiang@qijiangtech.com

👆关注上方“启疆科技数据治理”微信公众号

最新文章

随机文章