🤔 你有没有遇到过这种情况
周五下午四点半,你正准备收工。突然线上告警——服务挂了。
排查半小时,最终发现:有人把 config.yaml 里的 port 写成了字符串 "5432",而不是整数 5432。数据库连接失败,一行代码都没改,系统就这么趴下了。
这不是段子。这是我在一个真实项目里亲眼目睹的事故。
配置管理,听起来是个不起眼的小事,但它藏着的坑,能让你在最不该出问题的时候出问题。今天咱们就聊聊:怎么用 Python 原生的 dataclass,把这个"配置地狱"彻底治住——零第三方依赖,类型安全,上手即用。
😤 传统做法,到底烂在哪儿
先说说大多数项目的现状。
python1import yaml23with open("config.yaml") as f:4 config = yaml.safe_load(f)56# 然后满天飞的字典访问7db_host = config["database"]["host"]8db_port = config["database"]["port"] # 这是 int?还是 str?天知道
这种写法,问题不是一两个:
类型完全不可控。 YAML 解析出来的东西,port 可能是整数,也可能是字符串——取决于你怎么写配置文件。IDE 不知道,mypy 不知道,只有运行时才知道。等你知道的时候,服务已经挂了。
没有任何验证。log_level 写成 "verbose" 这种根本不存在的值?程序照样启动,直到某个地方真正用到它,才会以一种奇怪的方式崩掉。
属性访问全靠记忆。config["database"]["max_connections"] 还是 config["db"]["max_conn"]?字典嵌套三层以后,你自己都不记得键名了。IDE 的自动补全?不存在的。
敏感信息乱放。 数据库密码直接写死在配置文件里,然后这个文件不小心被提交到了 Git 仓库……这种事每年都在发生。
🏗️ dataclass 方案:结构即文档
换个思路。我们用 dataclass 把配置结构显式地定义出来。
python1from dataclasses import dataclass, field2from typing import List, Optional34@dataclass5class DatabaseConfig:6 host: str7 port: int8 name: str9 user: str10 password: str11 max_connections: int = 1012 timeout: float = 30.01314@dataclass15class AppConfig:16 debug: bool17 log_level: str18 allowed_hosts: List[str] = field(default_factory=list)19 secret_key: Optional[str] = None2021def __post_init__(self):22 valid_levels = {"DEBUG", "INFO", "WARNING", "ERROR", "CRITICAL"}23if self.log_level.upper() not in valid_levels:24raise ValueError(25f"log_level 无效: '{self.log_level}',"26f"可选值为 {valid_levels}"27 )28 self.log_level = self.log_level.upper()
这段代码,本身就是文档。任何人打开这个文件,不用看注释,不用看 README,一眼就知道:数据库配置需要哪些字段,每个字段是什么类型,哪些有默认值。
__post_init__ 是这里的点睛之笔——它在 __init__ 执行完毕后自动调用,专门用来做业务级校验。log_level 写错了?对不起,对象根本就创建不出来,错误在最早的时刻就暴露了。
🔧 从 YAML 到对象:类型转换的正确方式
光有结构定义还不够,还得有个靠谱的加载机制。
python1@dataclass2class Config:3 database: DatabaseConfig4 app: AppConfig56@classmethod7def from_yaml(cls, path: str = "config.yaml") -> "Config":8 config_path = Path(path)9if not config_path.exists():10raise FileNotFoundError(f"配置文件不存在: {path}")1112with open(config_path, encoding="utf-8") as f:13 raw = yaml.safe_load(f) or {}1415 db_raw = raw.get("database", {})16 app_raw = raw.get("app", {})1718# 环境变量优先级高于配置文件19 db_raw["password"] = os.getenv("DB_PASSWORD", db_raw.get("password", ""))2021return cls(22 database=DatabaseConfig(23 host=str(db_raw["host"]),24 port=int(db_raw["port"]), # 强制转换,不信任 YAML 的解析结果25 name=str(db_raw["name"]),26 user=str(db_raw["user"]),27 password=str(db_raw["password"]),28 max_connections=int(db_raw.get("max_connections", 10)),29 timeout=float(db_raw.get("timeout", 30.0)),30 ),31 app=AppConfig(32 debug=bool(app_raw.get("debug", False)),33 log_level=str(app_raw.get("log_level", "INFO")),34 allowed_hosts=list(app_raw.get("allowed_hosts", [])),35 secret_key=app_raw.get("secret_key"),36 )37 )
注意每一个字段都做了显式类型转换——int(db_raw["port"]),而不是直接用 db_raw["port"]。这看起来有点啰嗦,但这一行代码,能挡住 YAML 解析的类型不确定性。文章开头那个周五下午的事故,就是这里没做转换。
还有一个细节值得单独说:os.getenv("DB_PASSWORD", ...) 这行。密码不应该存在配置文件里,配置文件通常会进代码仓库,密码一旦进了 Git,就很难彻底清除。环境变量的方式,既适合本地开发(.env 文件),也适合容器化部署(K8s Secret、Docker env),是目前业界最主流的做法。
✅ 使用体验:IDE 终于"懂你"了
换成这套方案以后,使用体验有质的变化:
python1cfg = Config.from_yaml("config.yaml")23# 完整的自动补全,IDE 知道每个字段的类型4print(cfg.database.host) # str,确定的5print(cfg.database.port) # int,不是字符串6print(cfg.app.log_level) # 已验证,已统一大写78# 拼写错误?IDE 直接标红,mypy 静态检查也会报错9# print(cfg.database.hostt) # AttributeError,立即发现
以前用字典的时候,config["database"]["hostt"] 这种拼写错误,IDE 完全没法发现,只能等运行时 KeyError 爆出来。现在 cfg.database.hostt 这种写法,IDE 实时标红,mypy 静态检查也会拦截——错误在离键盘最近的地方就被消灭了。
⚠️ 一个必须知道的坑
这套方案有一个隐蔽的问题,我在项目里踩过,值得专门说一下。
__post_init__ 的验证逻辑,只在对象初始化时执行一次。如果后续代码直接修改属性:
python1cfg.app.log_level = "verbose" # 非法值,但不会报错!
验证逻辑不会重新触发。这个值就这么安静地写进去了,没有任何提示。
针对这个问题,有三条路可以走:
方案一:frozen=True(最简单,完全不可变)
python1@dataclass(frozen=True)2class AppConfig:3 log_level: str4 ...5# 任何赋值都会抛出 FrozenInstanceError
适合配置对象——加载一次,只读使用,这是最符合配置语义的做法。
方案二:@property + 私有字段(可读写,但受控)
python1@dataclass2class AppConfig:3 _log_level: str = field(init=False, repr=False)4 log_level_raw: str = "INFO"56def __post_init__(self):7 self.log_level = self.log_level_raw # 触发 setter89@property10def log_level(self) -> str:11return self._log_level1213@log_level.setter14def log_level(self, value: str):15 valid = {"DEBUG", "INFO", "WARNING", "ERROR", "CRITICAL"}16if value.upper() not in valid:17raise ValueError(f"非法 log_level: {value!r}")18 self._log_level = value.upper()
代码稍多,但无论初始化还是后续赋值,setter 始终执行验证。适合需要在运行时动态调整配置的场景(比如热更新日志级别)。
方案三:上 Pydantic
如果项目规模变大,验证逻辑越来越复杂,那就别跟自己较劲了——直接用 Pydantic,它原生支持 validate_assignment=True,赋值时自动触发验证,还有更丰富的类型系统和错误提示。这是另一个话题,后面可以单独聊。
📁 配置文件参考
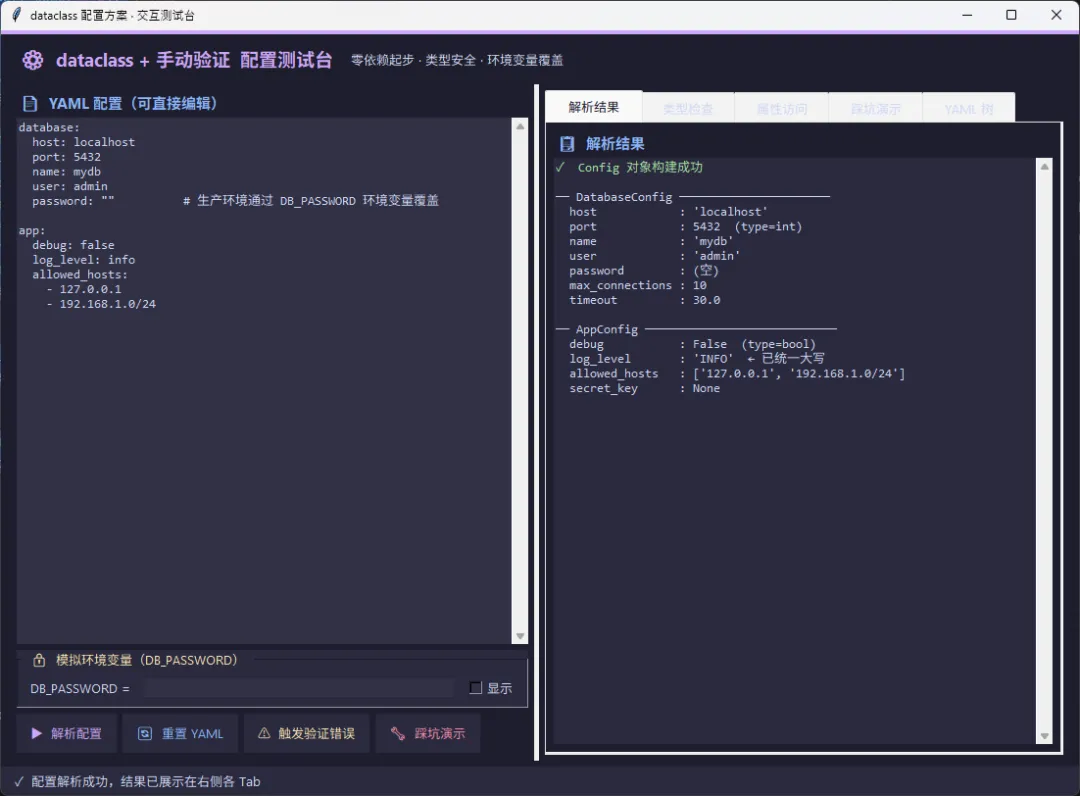
对应的 config.yaml 长这样:
yaml1database:2 host: localhost3 port: 54324 name: mydb5 user: admin6 password: "" # 生产环境通过 DB_PASSWORD 环境变量覆盖78app:9 debug: false10 log_level: info # 大小写无所谓,代码里会统一转大写11 allowed_hosts:12 - 127.0.0.113 - 192.168.1.0/24
密码字段留空是刻意的设计——提醒自己和团队成员:这个值应该来自环境变量,不应该填在这里。
🎯 什么时候用这套方案
这套方案的适用边界比较清晰:
适合用的场景——小到中型项目,配置结构相对稳定,团队不想引入额外依赖,或者在受限环境(离线、私有化部署)里没法装第三方包。
可以考虑升级的场景——配置字段超过三十个,验证规则复杂(嵌套校验、跨字段依赖),或者需要从多个来源(文件、环境变量、命令行参数、远程配置中心)合并配置,这时候 Pydantic Settings 或者 Dynaconf 会更顺手。
技术选型没有对错,只有合不合适。一个五人团队的内部工具,用 dataclass + 手动验证完全够用,不需要为了"架构先进"引入一堆依赖。
💬 最后说一句
我见过太多项目,配置管理是最不被重视的部分——直到它出问题。
一个好的配置方案,应该让错误在离键盘最近的地方暴露,而不是等到生产环境。dataclass 给了我们结构,__post_init__ 给了我们验证时机,显式类型转换给了我们确定性,环境变量覆盖给了我们安全性。
这四件事加在一起,基本上能挡住配置管理里 80% 的坑。
你们项目里的配置管理是怎么做的?有没有踩过类似的坑?欢迎在评论区聊聊。
#Python#后端开发#代码质量#工程实践#配置管理
 10个月宝宝每天需要喝多少奶粉?