当前位置:首页>Linux>【漏洞通告】Linux Kernel GhostLock 权限提升漏洞(CVE-2026-43499)

【漏洞通告】Linux Kernel GhostLock 权限提升漏洞(CVE-2026-43499)

  • 2026-10-11 06:03:38
【漏洞通告】Linux Kernel GhostLock 权限提升漏洞(CVE-2026-43499)

漏洞名称:

Linux Kernel GhostLock 权限提升漏洞(CVE-2026-43499)

组件名称:

Linux Kernel

影响范围:

Linux Kernel < commit 3bfdc63936dd4773109b7b8c280c0f3b5ae7d349

2.6.39 ≤ Linux Kernel < 6.1.175

6.2 ≤ Linux Kernel < 6.6.140

6.7 ≤ Linux Kernel < 6.12.86

6.13 ≤ Linux Kernel < 6.18.27

6.19 ≤ Linux Kernel < 7.0.4

目前已知受影响的操作系统:

Ubuntu 26.04 LTS < 7.0.0-27.27

Ubuntu 25.10

Ubuntu 24.04 LTS

Ubuntu 22.04 LTS

Ubuntu 20.04 LTS

Ubuntu 18.04 LTS

Ubuntu 16.04 LTS

Debian 14 < 7.0.13-1

Debian 13 < 6.12.86.1

Debian 12 < 6.1.176-1

Debian 11

漏洞类型:

权限提升

利用条件:

1、用户认证:需要用户认证

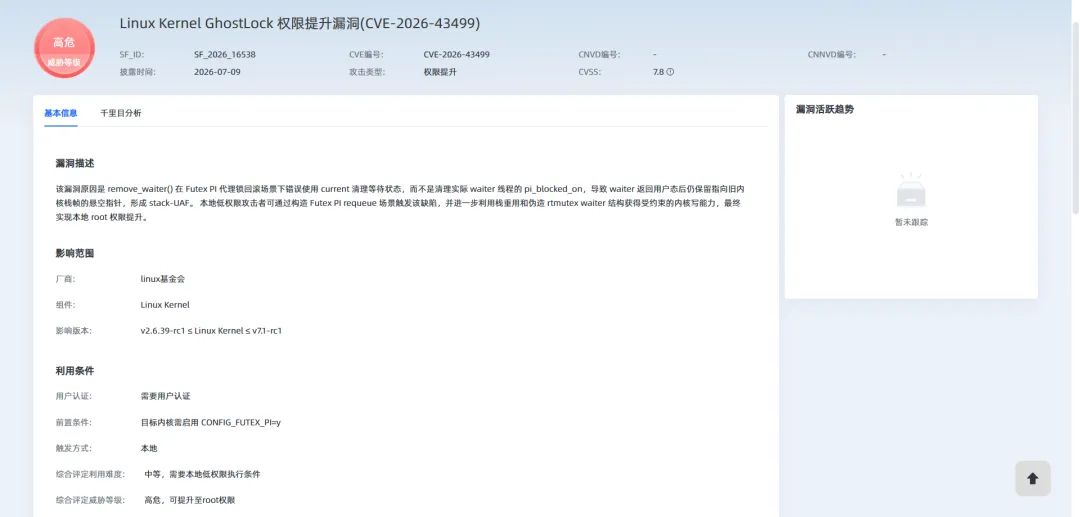
2、前置条件:目标内核需启用 CONFIG_FUTEX_PI=y

3、触发方式:本地

综合评价:

<综合评定利用难度>:中等,需要本地低权限执行条件。

<综合评定威胁等级>:高危,可提升至root权限。

官方解决方案:

已发布
漏洞分析

组件介绍

Linux内核(Linux Kernel)是一个开源的操作系统内核,它是Linux操作系统的核心组件,负责管理计算机的硬件资源,并提供了许多系统服务,如进程管理、内存管理、文件系统管理和设备驱动程序等。

漏洞简介

2026年7月9日,深瞳漏洞实验室监测到一则Linux Kernel组件存在权限提升漏洞的信息,漏洞编号:CVE-2026-43499,漏洞威胁等级:高危。

该漏洞原因是 remove_waiter() 在 Futex PI 代理锁回滚场景下错误使用 current 清理等待状态,而不是清理实际 waiter 线程的 pi_blocked_on,导致 waiter 返回用户态后仍保留指向旧内核栈帧的悬空指针,形成 stack-UAF。 本地低权限攻击者可通过构造 Futex PI requeue 场景触发该缺陷,并进一步利用栈重用和伪造 rtmutex waiter 结构获得受约束的内核写能力,最终实现本地 root 权限提升。

影响范围

目前受影响的Linux Kernel版本:

Linux Kernel < commit 3bfdc63936dd4773109b7b8c280c0f3b5ae7d349

2.6.39 ≤ Linux Kernel < 6.1.175

6.2 ≤ Linux Kernel < 6.6.140

6.7 ≤ Linux Kernel < 6.12.86

6.13 ≤ Linux Kernel < 6.18.27

6.19 ≤ Linux Kernel < 7.0.4

目前已知受影响的操作系统:

Ubuntu 26.04 LTS < 7.0.0-27.27

Ubuntu 25.10

Ubuntu 24.04 LTS

Ubuntu 22.04 LTS

Ubuntu 20.04 LTS

Ubuntu 18.04 LTS

Ubuntu 16.04 LTS

Debian 14 < 7.0.13-1

Debian 13 < 6.12.86.1

Debian 12 < 6.1.176-1

Debian 11

解决方案

官方修复建议

官方已发布漏洞补丁,请评估业务是否受影响后,及时更新漏洞补丁https://git.kernel.org/stable/c/3bfdc63936dd4773109b7b8c280c0f3b5ae7d349

临时修复建议

  • 关闭未使用的功能模块,减少潜在攻击入口。

  • 遵循最小权限原则,严控各类敏感操作权限范围。

  • 非必要不暴露服务到公网,限制访问源为可信范围。

  • 定期更新系统及各类组件至安全版本,及时修补已知隐患。

深信服解决方案

漏洞主动检测

支持对Linux Kernel GhostLock 权限提升漏洞(CVE-2026-43499)的主动检测,可批量快速检出业务场景中是否存在漏洞风险,相关产品如下:

【深信服云镜YJ】预计2026年07月26日发布检测方案,规则ID:SF-2026-00938。

【深信服可拓展检测响应平台XDR】预计2026年07月26日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-00938。

参考链接

https://nvd.nist.gov/vuln/detail/CVE-2026-43499

时间轴

2026/07/09

深瞳漏洞实验室监测到Linux Kernel GhostLock 权限提升漏洞信息。

2026/07/09

深瞳漏洞实验室发布漏洞通告。

点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。

最新文章

随机文章