当前位置:首页>Linux>Linux安全溯源方法论与工具箱

Linux安全溯源方法论与工具箱

  • 2026-10-11 06:32:55
Linux安全溯源方法论与工具箱

深度科普 · DFIR · 方法论

Linux 系统安全溯源方法论与工具箱

易失性采集 · 持久化排查地图 · 反取证对抗 · 时间线还原

面向安全从业者与应急响应团队 · 技术内容仅供学习与研究,请勿用于非法用途

一、为什么不能"grep 一下木马就收工"

很多人对 Linux 应急响应的印象停留在"跑一遍 rkhunter、看看 crontab、找找异常连接"。面对简单挖矿木马这也许够用,但遇到稍有水平的入侵者——改过时间戳、清过 history、把后门塞进 ld.so.preload、用内核模块隐藏进程——就会得出"没查到异常"的错误结论。

"没查到"和"没有"之间隔着一整套方法论。Linux 溯源的核心不是背几条命令,而是三件事:按正确顺序采集证据(否则边查边破坏现场)、覆盖足够全的排查面(否则留下盲区)、对每条结论标注置信度(否则报告经不起复盘)。

本文把这套方法论和配套工具箱系统整理出来:从证据易失性顺序到反取证对抗,再到一份按用途分类的工具清单。

二、第一原则:按"证据易失性顺序"采集

数字取证有一条铁律——Order of Volatility(证据易失性顺序):越容易消失的证据越要先采集。在 Linux 上,优先级从高到低如下。

优先级
证据类型
一旦错过
1
内存(RAM)、进程状态
关机即永久丢失
2
网络连接、路由、ARP 表
秒级变化
3
运行进程、打开的文件句柄
进程退出即消失
4
磁盘上的文件、日志
相对持久,但可被覆盖
5
归档日志、外部日志服务器
最持久

最常见的致命错误

"设备到手先重启一下看看"——这一下就把内存里的免杀载荷、无文件后门、活动连接全部清零,之后再怎么查磁盘都补不回来。采集顺序必须"先内存后磁盘、先易失后持久"。

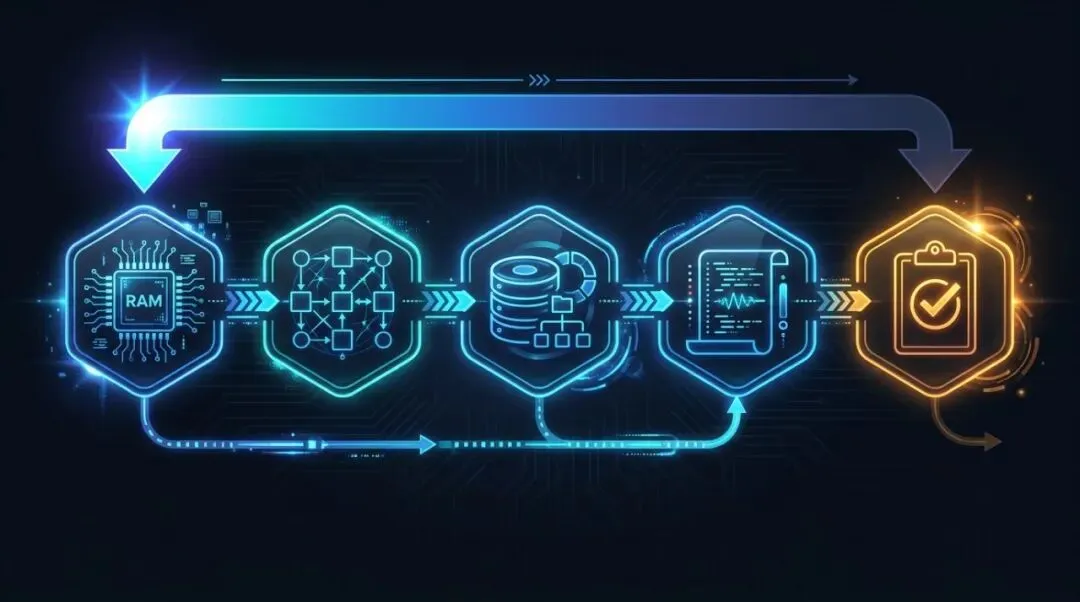
▲ 内存 → 进程/网络 → 磁盘/文件系统 → 日志 → 报告:按易失性从高到低有序采集

三、现场处置:关机,还是不关机?

拿到一台疑似被入侵的主机,第一个决策不是"查什么",而是"动不动它"。

▸ Live Response(在线取证):机器保持运行,先抓内存镜像和易失数据再有序采集磁盘。保住易失证据,但取证动作本身会留痕(需全程记录命令与时间)。适合内存驻留恶意软件、活动 C2 连接。

▸ Dead-box(离线取证):断电、拉硬盘做位级镜像(dd / dcfldd / ewfacquire),在只读环境分析。不污染现场、结论最硬,但内存证据彻底丢失。

▸ 推荐折中:能抓内存就先抓内存(LiME / AVML 几分钟搞定),再决定是否离线。生产服务器无法断电时,用"最小侵入"的在线脚本一次性打包易失数据。

💡 全程记录:无论选哪条路,都要用 script 开一个终端记录保存所有操作,并对镜像做 sha256 哈希——这是证据链(Chain of Custody)的基础。

四、分层采集清单:从系统概况到内存

不要东查一下西查一下,按层次系统采集。每一层都对应明确的取证目标:

① 系统概况:uname -a、/etc/os-release、date、w——先固定"当前系统时间与时区",后续时间线以此校准。

② 用户与登录:/etc/passwd(找 UID=0 的非 root 账号)、last/lastb(读 wtmp/btmp)、各用户 .bash_history、~/.ssh/authorized_keys(后门公钥重灾区)。

③ 进程与网络:ps auxf、ss -antup、lsof +L1(已删除但仍打开的文件——无文件恶意软件的经典特征)、/proc/<pid>/exe 与 maps。

④ 持久化:见第五节(藏身处极多,单列一节)。

⑤ 文件系统:近期修改文件(find / -mtime -7)、SUID(find / -perm -4000)、/tmp、/dev/shm 下可执行文件、Web 目录 webshell。

⑥ 日志:secure/auth.log、messages、cron、journalctl、auditd。

⑦ 内存:LiME 或 AVML 抓取完整内存镜像,交给 Volatility3 分析。

五、持久化排查地图:Linux 后门藏在哪

这是最容易出现盲区的一节。Linux 的持久化位置远比多数人以为的多,逐一排查是避免漏判的关键。

类别
排查位置
定时任务
/etc/crontab、/etc/cron.*、/var/spool/cron/、at 队列
systemd
可疑 .service / .timer、systemctl list-timers、用户级单元
开机脚本
/etc/rc.local、/etc/init.d/、/etc/profile.d/
Shell 配置
~/.bashrc、~/.bash_profile(别名劫持、反弹 shell)
动态链接劫持
/etc/ld.so.preload、LD_PRELOAD(用户态 rootkit 首选)
SSH
authorized_keys、~/.ssh/rc、被篡改的 sshd 配置
内核模块
lsmod、/etc/modules、/lib/modules/(内核态 rootkit)
PAM 后门
/etc/pam.d/、/lib*/security/ 下被替换的 .so(记录明文口令)

排查纪律:每个位置的结果只有三种合法状态——命中(附证据)、排查过未命中(注明工具版本)、未覆盖(注明原因)。绝不允许"看了一眼应该没事"这种无法复现的表述。

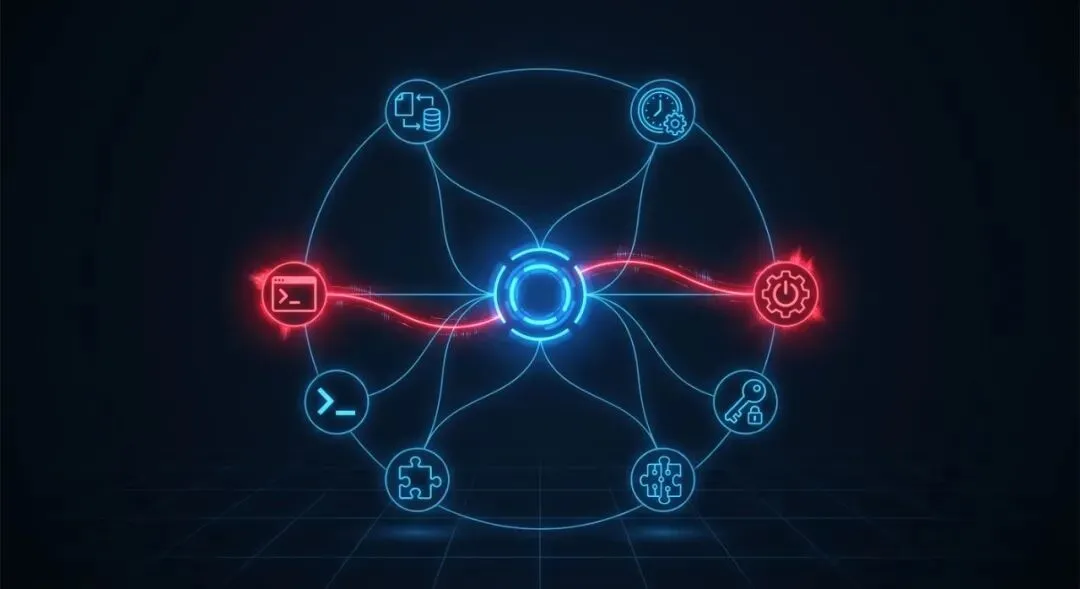
▲ cron、systemd、ld.so.preload、SSH 密钥、内核模块……逐一比对每一处藏身点

六、Rootkit 与隐藏进程:当 ps/ss 开始说谎

一旦攻击者上了内核态 rootkit,ps、ss、ls 这些用户态工具就可能被欺骗——它们看到的是被过滤后的世界。识别思路是交叉比对不同视角:

▸ unhide / unhide-tcp:对比 /proc、系统调用、ps 三方数据找隐藏进程与端口。

▸ 手工对比:ls /proc 得到的 PID 集合 vs ps -e 输出,差集即可疑隐藏进程。

▸ chkrootkit / rkhunter:签名 + 启发式扫描已知 rootkit。

▸ 运行时视角:Falco / Tracee(基于 eBPF)从内核事件层观测系统调用,rootkit 很难同时骗过用户态和 eBPF 两层。

关键心态

当工具"太干净"——一个明显被入侵的系统却什么都扫不出来——本身就是危险信号。此时应转向内存取证,绕开被污染的用户态。

七、日志与时间线:把碎片拼成攻击链

单条日志是"点",攻击是"链"。把散落各处的时间戳合并成统一时间线,才能还原攻击者从进入到横向移动的完整路径。

▸ 超级时间线:log2timeline.py(plaso)自动解析文件系统 MAC 时间、日志、journal,用 psort 输出统一时间线。

▸ 文件系统时间线:Sleuth Kit 的 fls + mactime,或 find / -printf 快速定位某时间窗口内被改动的文件。

▸ 登录审计:utmpdump 解析二进制 wtmp/btmp;ausearch / aureport 分析 auditd。

时间线的价值在于关联:把一次异常 SSH 登录、history 里的下载命令、cron 新增任务、/tmp 里的可执行文件按时间轴排列,攻击链就浮现了。

八、反取证对抗:"history 空了、时间戳被改了"

成熟的入侵者会主动销毁痕迹。"没找到证据"和"证据被清理了"是两种完全不同的结论,后者本身就是重要发现:

▸ history 被清空:文件为空或指向 /dev/null、HISTFILE 被 unset——这不是"用户没操作过",而是反取证信号。可从内存、auditd、/proc/<pid>/environ 补证。

▸ 时间戳篡改:touch -t 可伪造 mtime/atime。对比 inode 的 ctime(元数据变更时间,难以随意伪造)与 mtime,不一致即篡改嫌疑,用 stat 逐一核对。

▸ 日志删除/截断:secure 出现时间缺口、文件异常归零、journal 被 vacuum——缺口的边界就是清理时间窗口。

▸ 删除但未落盘:lsof +L1 找"已删除仍被进程打开"的文件,可从 /proc/<pid>/fd/ 直接恢复。

🛡 防御视角:把关键日志实时外发到独立日志服务器(syslog/SIEM),让攻击者删本机日志也无济于事——这是对抗反取证最有效的一招。

九、工具箱清单:按用途分类

用途
推荐工具
一键采集
UAC、LinuxCatScale、FastIR
内存抓取
LiME(内核模块)、AVML(静态编译免依赖)
内存分析
Volatility3、MemProcFS
磁盘/文件系统
The Sleuth Kit、Autopsy、ext4magic
超级时间线
plaso / log2timeline、Timesketch
Rootkit 检测
chkrootkit、rkhunter、unhide
运行时监测
Falco、Tracee(eBPF)、auditd、Sysmon for Linux
恶意文件分析
strings、YARA、capa、Loki/THOR
日志分析
journalctl、ausearch/aureport、utmpdump

选型建议:上机第一件事用 UAC 或 LinuxCatScale 一键打包易失数据(避免手工遗漏),内存用 AVML(免依赖、不需匹配内核头),离线分析交给 Volatility3 + plaso,最后用 YARA/Loki 做 IOC 复扫兜底。

十、结语:溯源三原则

Linux 溯源没有"看一眼就下结论"的捷径。把方法论压缩成三条底层逻辑,任何规模的排查都通用:

1. 顺序优先——严格按易失性顺序采集,先内存后磁盘,绝不因"顺手重启"毁掉现场。

2. 覆盖优先——持久化位置逐一排查,阴性与阳性结论承担同等举证责任,"没查到"必须说明查了哪些、用什么工具、覆盖多深。

3. 可辩护优先——每条结论标注证据来源与置信度,区分"未发现"与"确认无威胁",保留原始镜像支持事后复查。

工具会更新换代,但这三条原则不会过时。真正决定一份溯源报告能否经得起复盘的,从来不是你用了多酷的工具,而是这套贯穿始终的纪律。

技术内容仅供学习与研究,复现须在合法授权环境中进行,请勿用于非法用途。

最新文章

随机文章