2026年7月Linux内核漏洞批量披露:440个CVE深度解析
7月19-20日,Linux内核安全团队集中发布440个CVE漏洞公告,创历史单日纪录。本文梳理关键数据、高危漏洞清单及应急修复策略。一、事件概览
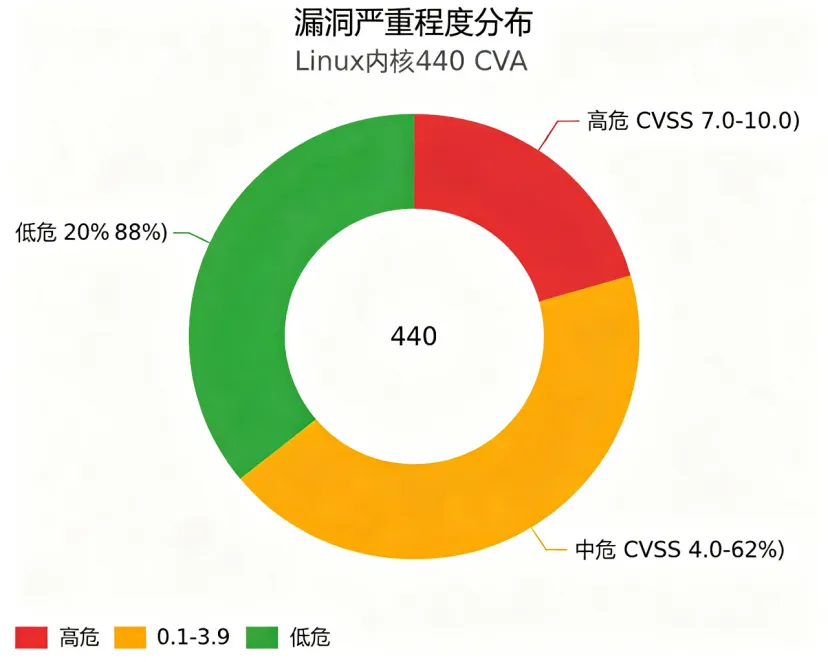
2026年7月19日,Linux内核项目组一次性发布431个新CVE,次日追加9个,累计440个,覆盖网络、文件系统、内存管理、蓝牙、虚拟化、驱动及安全子系统等全部核心模块。此次批量披露主要源于AI辅助代码审计工具的规模化应用。自动化工具高效扫描提交历史、识别不安全内存操作,超80%漏洞由AI初步发现后经人工验证。公告发布时多数漏洞已随稳定版更新完成修复。核心数据速览 •披露总数:440个CVE(单日历史最高) •高危漏洞:约79个(占比18%) •覆盖子系统:8大核心模块 •主要类型:内存安全类漏洞占比超75% |
图1:440个CVE漏洞严重程度分布二、漏洞分布统计
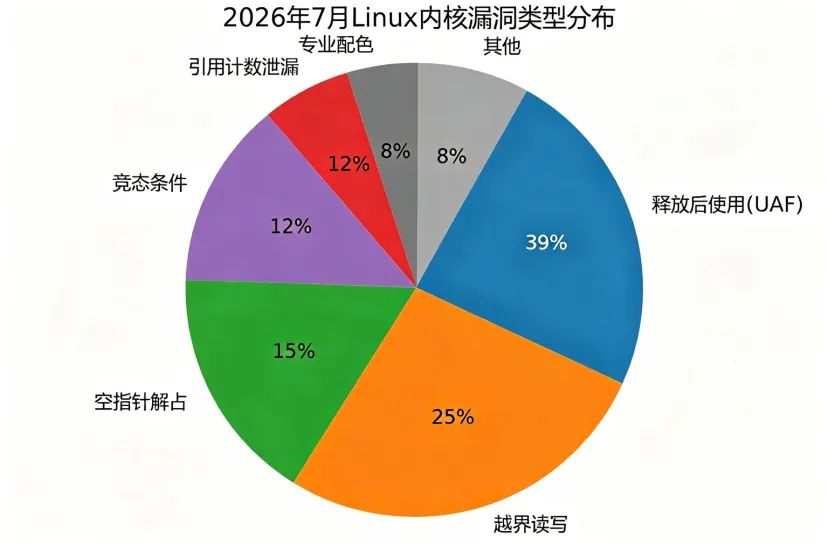
2.1漏洞类型分布
本次披露漏洞以内存安全类为主,释放后使用(UAF)和越界读写合计占比60%,是最主要的漏洞类型。图2:漏洞类型分布2.2子系统分布
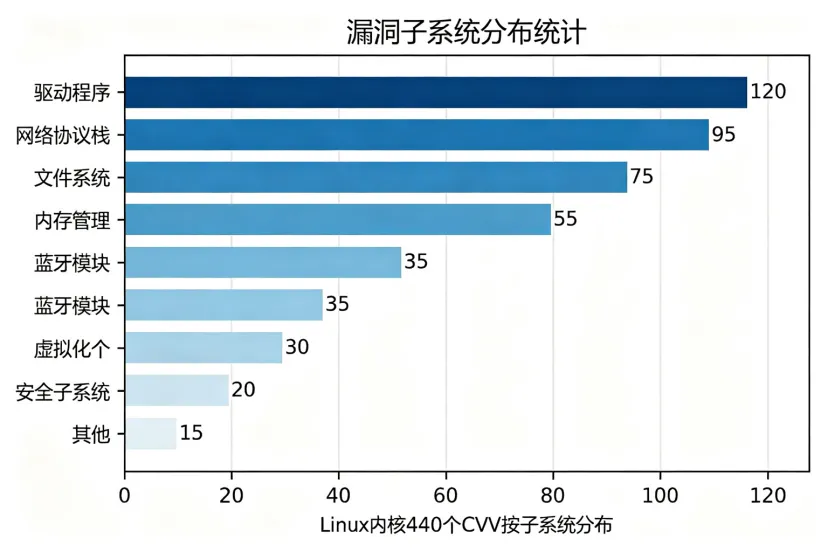
驱动程序和网络协议栈是漏洞重灾区,合计占比近50%;文件系统和内存管理紧随其后。图3:漏洞子系统分布统计三、高危漏洞TOP10清单
序号 | CVE编号 | 漏洞名称 | 类型 | 影响子系统 | CVSS |
1 | CVE-2026-46242 | Bad Epoll | UAF竞态 | epoll | 7.8 |
2 | CVE-2026-53362 | IPv6 Frag Escape | UAF | IPv6网络栈 | 8.1 |
3 | CVE-2026-43499 | GhostLock | 本地提权 | rtmutex | 7.8 |
4 | CVE-2026-31431 | Copy Fail | UAF | crypto子系统 | 7.5 |
5 | CVE-2026-31694 | FUSE越界写 | 越界写 | FUSE文件系统 | 7.2 |
6 | CVE-2026-53383 | ksmbd越界读 | 越界读取 | ksmbd (SMB) | 7.0 |
7 | CVE-2026-63801 | TIPC UAF | UAF | TIPC协议 | 7.4 |
8 | CVE-2026-63794 | KVM逃逸漏洞 | 越界访问 | KVM虚拟化 | 7.6 |
9 | CVE-2026-46331 | pedit COW | 越界写 | 流量控制子系统 | 7.7 |
10 | CVE-2026-43503 | DirtyFrag变体 | 页缓存污染 | 网络子系统 | 8.8 |
四、重点漏洞深度解析
1. Bad Epoll(CVE-2026-46242)
触发:关闭操作释放内存对象时,另一操作仍在写入,导致内核内存损坏。影响:Linux桌面、服务器及Android系统。竞态窗口仅六条指令,但利用成功率高达99%,无特权用户可获取root权限,可从Chrome渲染沙箱内触发。2. IPv6 Frag Escape(CVE-2026-53362)
危害:从网络隔离容器内的无权限进程出发,在宿主机获得交互式root shell,实现容器逃逸。主要影响CentOS / RHEL 10系统。3. GhostLock(CVE-2026-43499)
影响版本:2.6.39至7.0.4全系列,覆盖近十年所有稳定内核。已公开PoC/EXP,存在针对未解锁Bootloader设备的利用程序。4. Copy Fail(CVE-2026-31431)
成因:2011、2015、2017年三次代码变更组合效应。通过AF_ALG + splice()影响内核page cache,影响4.14至6.19.12全版本,可实现容器逃逸。5. FUSE越界写(CVE-2026-31694)
触发:恶意FUSE服务端返回超大目录项(namelen=4095),在4KB页系统上向相邻内核页溢出24字节,可导致权限接管、数据泄露。五、现实攻击验证
2026年7月14日,Debian官方报告一起托管服务器被入侵事件,受影响内核恰好缺失本次部分补丁。随着PoC公开,大规模扫描和攻击预计将迅速增多。六、修复策略
6.1发行版更新状态
- Debian:DSA-6393-1,修复版本 6.12.96-1
- Red Hat / CentOS:已同步发布安全公告
6.2优先级建议
高优先级:暴露蓝牙、SMB、Wi-Fi、容器、虚拟化或专用网络硬件的系统临时缓解:容器环境可在seccomp中拦截FUTEX_WAIT_REQUEUE_PI与FUTEX_CMP_REQUEUE_PI缓解GhostLock6.3升级命令
bash内核升级命令 Debian/Ubuntusudo apt update && sudo apt upgrade linux-image-$(uname -r)# RHEL/CentOSsudo yum update kernel |
七、结语
此次440个CVE集中披露,标志着AI辅助漏洞挖掘已进入规模化阶段。建议订阅发行版安全邮件列表,启用自动化补丁管理,定期审计内核版本。本文基于2026年7月公开安全公告编写,具体修复版本请以官方发布为准。
 10个月宝宝每天需要喝多少奶粉?