
当前位置:首页>Linux>警惕!“Sorry”勒索病毒来袭,Linux 信创服务器成首要目标!

警惕!“Sorry”勒索病毒来袭,Linux 信创服务器成首要目标!

  • 2026-09-22 12:41:14
警惕!“Sorry”勒索病毒来袭,Linux 信创服务器成首要目标!

8月10日,国家计算机病毒应急处理中心发布紧急预警——一个名为「Sorry」的新型勒索病毒正在我国境内活跃。它专攻暴露在互联网上的 Linux Web 服务器,包括信创操作系统环境。

更严峻的是:在没有解密密钥的条件下,被加密的数据暂时没有可靠的恢复方法。

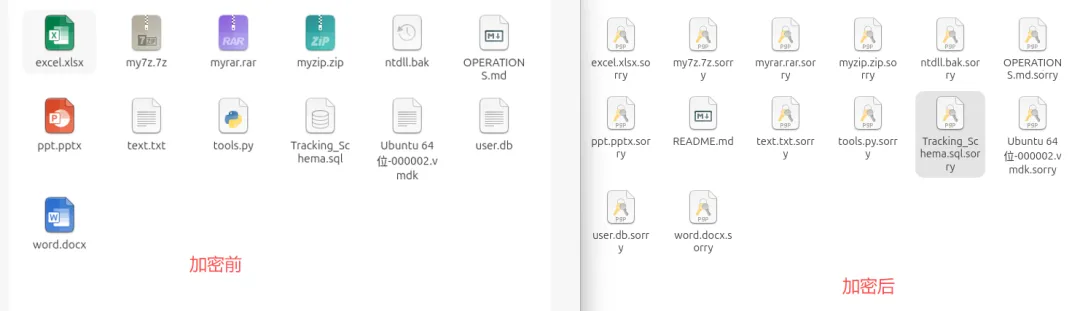
图 用户文件被加密(以Ubuntu系统为例) 

来源:国家计算机病毒应急处理中心

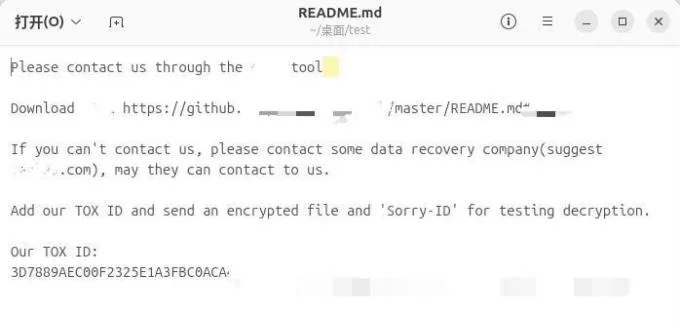
图 勒索信内容 

 来源:国家计算机病毒应急处理中心

事件概要

该病毒归属于2026年新出现的“Sorry”勒索家族,使用Go语言编写,具备良好的跨平台能力,可在国内大部分主流Linux发行版(含信创操作系统)上运行并实施侵害。

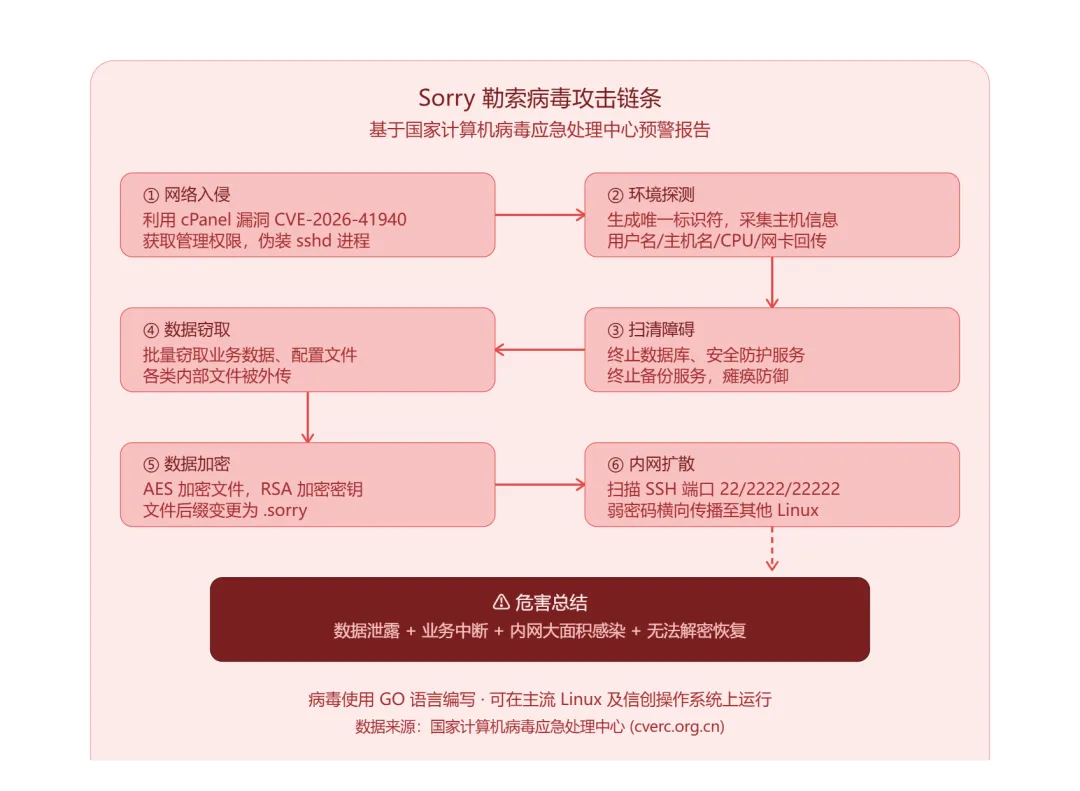
攻击者通过网络入侵获取权限后,会主动终止数据库、安全防护及备份等相关服务,直接瘫痪既有恢复能力——这意味着如果您的备份处于在线状态,极可能在文件被加密前就已遭到破坏,离线备份与不可变备份成为唯一可靠的恢复手段。

随后,病毒使用AES算法加密用户文件,导致业务中断、重要数据无法访问,并用RSA算法对AES解密密钥进行双重加密。该病毒还会扫描内网端口横向扩散,极易造成大面积感染。

图 Sorry 勒索病毒攻击链条

来源网络,侵删

国家计算机病毒应急处理中心特别指出:在没有解密密钥的条件下,被加密的数据暂时没有可靠的恢复方法。任何声称能解密的第三方服务或代理,极可能是二次诈骗或木马陷阱,请勿轻信或下载攻击者提供的任何通信工具。

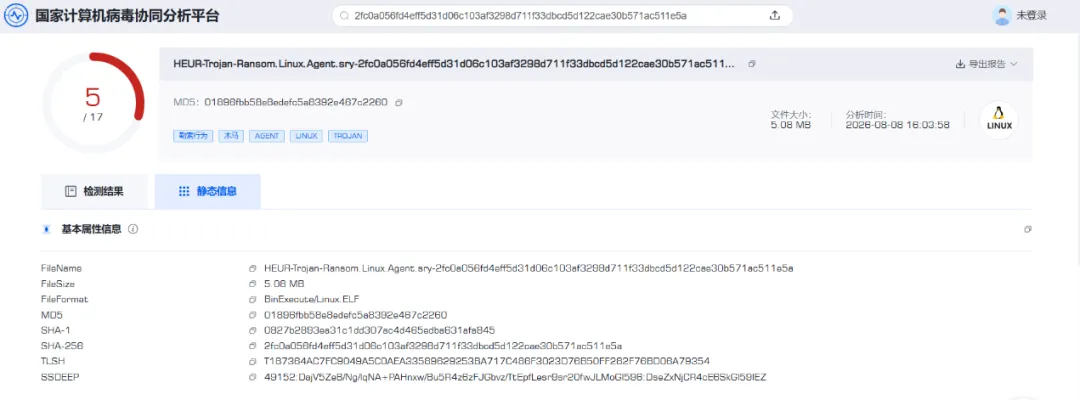
图 相关病毒样本信息

来源:国家计算机病毒应急处理中心

精容数安解决方案

可以看到,在此类攻击中,备份系统已经是攻击者破坏的目标——终止服务、删除快照、加密备份文件。若备份数据自身可被篡改或删除,恢复便无从谈起。精容数安RunStor PLUS+ 数据保护平台将防勒索能力原生内置,从写入路径到存储介质,层层设防,确保备份数据绝对安全。

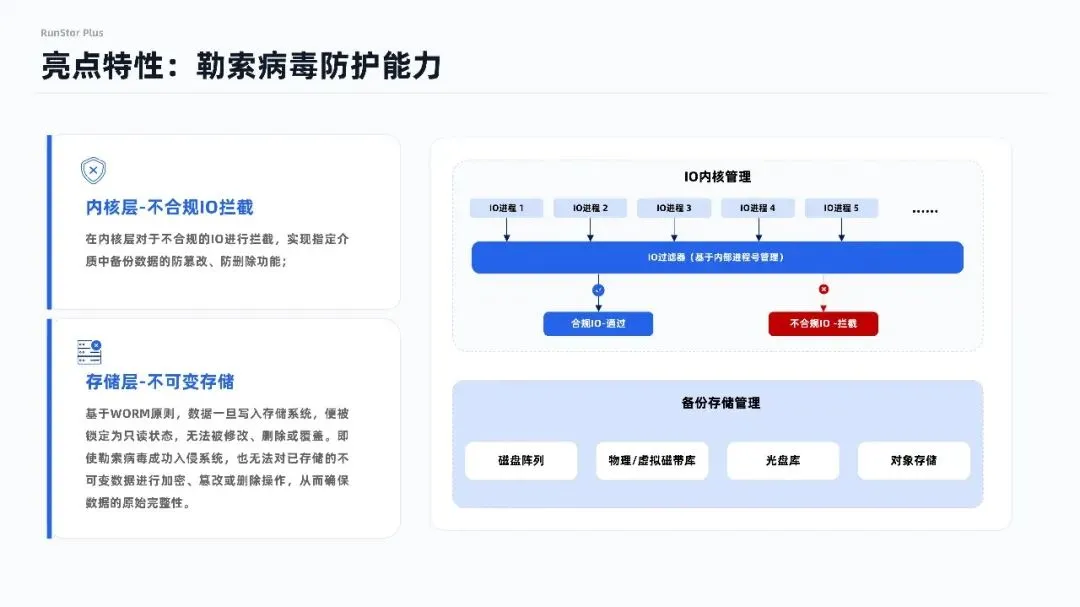
图 精容数安勒索病毒防护能力

“

01. 内核层——不合规IO拦截

在操作系统驱动层嵌入I/O过滤引擎,对备份目标执行严格的写入管控。通过行为建模实时识别勒索软件典型的加密、重命名、高频覆写等动作,一旦判定为异常,即刻在驱动层拦截该进程的一切写操作,从源端将勒索指令“截停”,保障备份数据不被污染。

02. 存储层——WORM不可变存储

基于WORM(一次写入,多次读取)原则,数据一旦写入备份存储,即被锁定为只读状态,任何用户、进程(含root)在保护期内均无法修改、覆盖或删除。即使勒索病毒获取最高权限,也无法对不可变数据实施加密或损毁,确保始终存有一份干净的“黄金副本”用于恢复。

03. 可信空间——芯片级安全底座

基于海光、鲲鹏等国产芯片的可信计算环境部署精容数安RunStor PLUS+ 数据保护平台,结合芯片级加密技术,对备份数据及传输过程进行硬件层级的加密保护,形成从底层硬件到上层应用的立体防护,进一步增强数据安全韧性。

防范加固行动清单

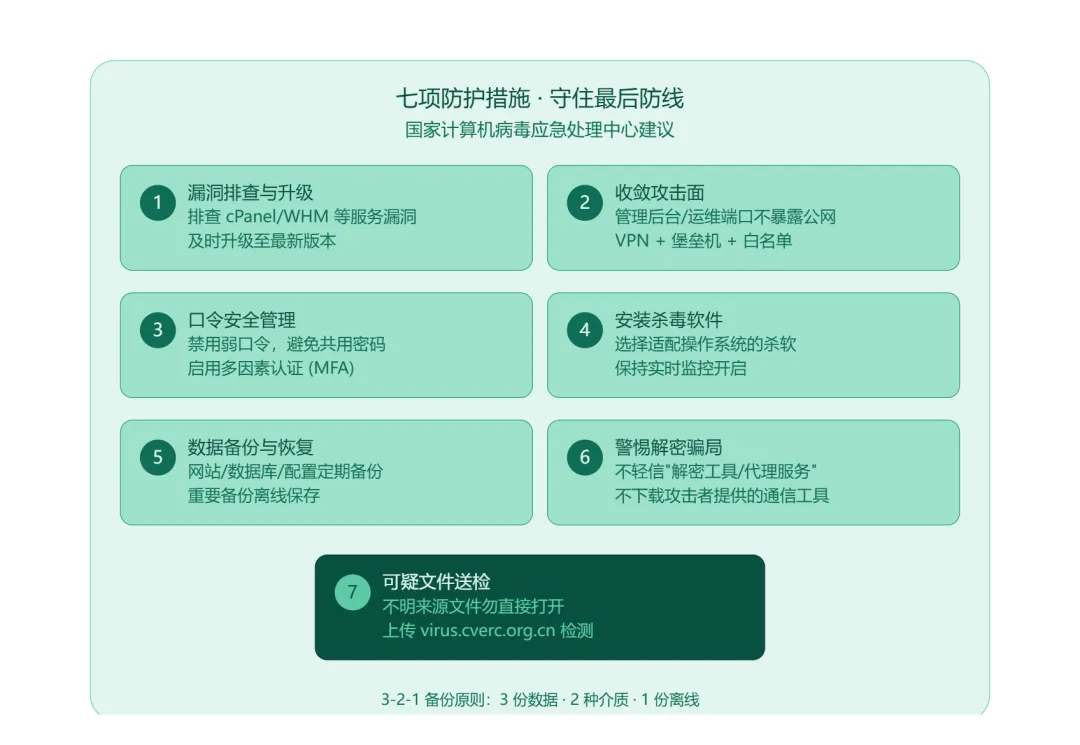
结合本次“Sorry”勒索病毒国家级预警,建议您请立即执行以下措施,并重新审视核心备份架构的安全强度:

图 国家计算机病毒应急处理中心建议

来源网络,侵删

最后,需要再次强调的是,面对“Sorry”这样重点瞄准Linux与信创生态、并触发国家级预警的勒索病毒,需要的是一个从I/O请求到最终存储,能主动发现、主动拦截、绝对不可变的纵深防御体系。

如您有防勒索备份体系建设需求,欢迎联系精容数安。

最新文章

随机文章