【已复现】漏洞通告 | Linux Kernel VSOCK 本地权限提升漏洞(CVE-2026-53365)
Linux Kernel VSOCK 本地权限提升漏洞 (CVE-2026-53365)是Linux内核中vsock/virtio组件的一处安全缺陷,允许低权限用户通过构造特定vsock报文触发页引用计数下溢,进而利用内核漏洞获取root权限。该漏洞影响Linux 6.7至7.0.10版本,Ubuntu、Debian等主流发行版均受影响。攻击者可利用该漏洞读取系统文件、篡改配置或植入恶意软件,危害性极高。目前官方已发布修复补丁,建议用户立即升级内核版本。6.7 <= Linux Kernel <= 7.0.10 6.12.0<= Linux Kernel <= 6.12.966.18.0 <= Linux Kernel <= 6.18.337.0.0 <= Linux Kernel <= 7.0.10 |
| |
| Linux Kernel VSOCK本地权限提升漏洞 |
| | | |
| | | |
| | | |
| 危害描述:低权限用户通过构造特定 vsock 报文触发页引用计数下溢,进而篡改系统关键文件(如 /usr/bin/su)的 ELF 解释器路径,最终实现从普通用户到 root 权限的提权,可完全控制系统并绕过所有安全机制。 |
| https://nvd.nist.gov/vuln/detail/CVE-2026-53365 |
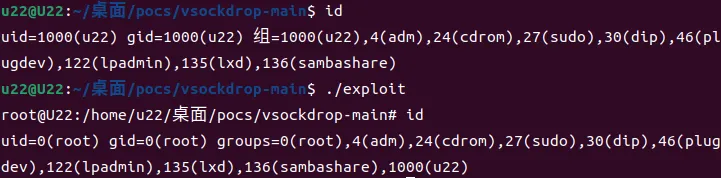
中成信息安全实验室已复现Linux Kernel VSOCK本地权限提升漏洞,验证如下。
- 使用发行版提供的包管理器(如 apt、yum、dnf)安装最新内核。
- 禁用 io_uring:通过内核参数禁用 io_uring 子系统,阻断漏洞利用路径。执行命令:
sysctl -w kernel.io_uring_disabled=2#注意:此操作可能影响依赖 io_uring 的应用程序性能。
- 卸载 vsock 模块:若业务允许,可临时卸载 vsock 模块:
modprobe -r vsock但需注意,此操作可能影响依赖 vsock 的功能。
- 检查内核日志中是否出现 vsock 释放路径相关的警告或堆栈跟踪。
- 监控系统中是否存在大量 io_uring 固定缓冲注册与 vsock 零拷贝发送的组合行为。
- 检查 /usr/bin/su 文件的修改时间是否异常,或是否存在可疑的 setuid 文件(如 /var/tmp/.s)。
关于我们
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。