近期,Theori / Xint Code 公开披露 Linux 内核漏洞 Copy Fail(CVE-2026-31431)。攻击者只需获得计算机的普通用户权限,通过一个简单的脚本,即可获得 root 权限。该漏洞的可怕之处不在于远程直接入侵,而在于攻击者利用 AF_ALG 加密接口与 splice() 系统调用,实现向任意可读文件的页缓存中写入受控的4字节数据,进而通过篡改 setuid 二进制文件获得 root 权限等危害。。因此,对于多用户 Linux 主机、Kubernetes 节点、容器平台、CI/CD 构建机、自托管 Runner、云端 Notebook、沙箱执行环境等场景,风险显著高于普通单用户服务器。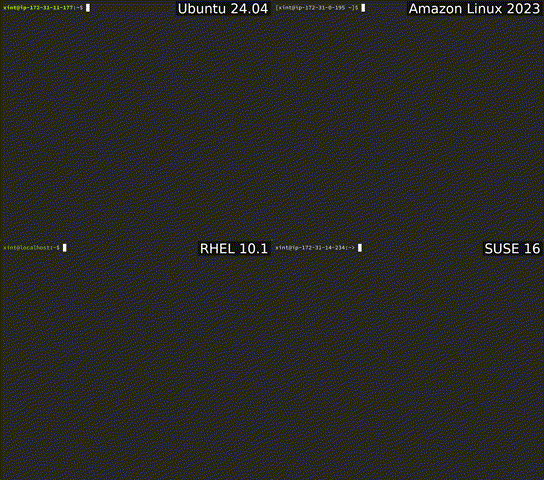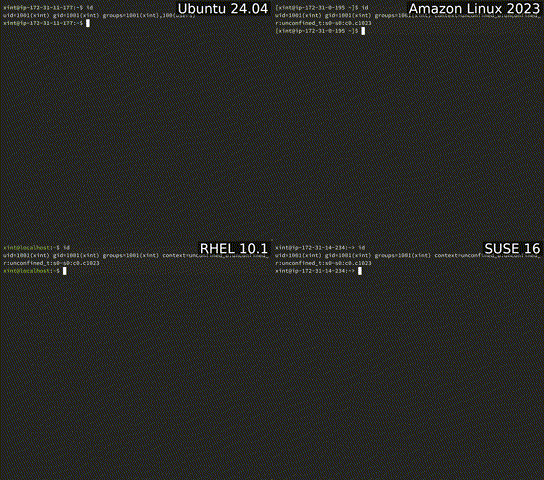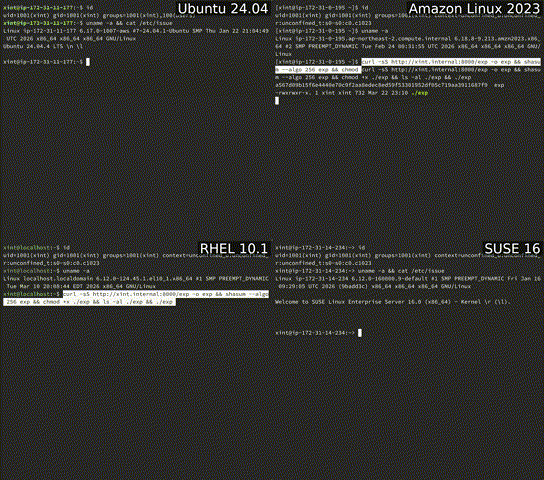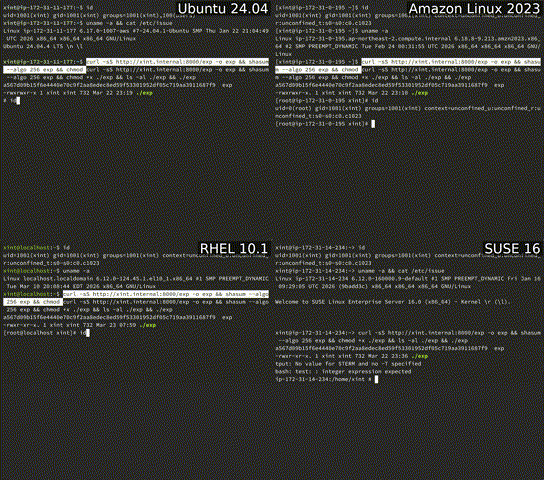
漏洞名称 | Linux Kernel 本地权限提升漏洞 |
漏洞编号 | QVD-2026-21755,CVE-2026-31431 |
公开时间 | 2026-04-22 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 权限提升 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
1. 2017 年以来构建、且尚未包含修复提交的 Linux 内核
2. 默认启用或可加载 algif_aead 模块的 Linux 系统
3. 允许非特权用户创建 AF_ALG socket 的环境
4. 运行多租户任务、容器任务、CI 任务、沙箱任务的共享内核环境
1. Ubuntu 14.04~25.10
2. Debian 11/12/13
3. Red hat Enterprise Linux 8/9/10
4. Rocky Linux 8/9/10
5. Alma Linux 8/9/10
6. Amazon Linux 2023
7. Oracle Linux 8/9/10
8. SUSE 15/16
9. open SUSE 所有版本10.Fedora 所有版本
1. Docker
2. Podman
3. Kubernetes
4. OpenShift
5. K3s/K3d6. Helm/Tiller
1. AWS EC2/EKS
2. Azure VMs
3. GCP Compute Engine
4. 阿里云 ECS
5. 腾讯云 CVM
6. 华为云 ECS
1. Ubuntu 26.04 (Resolute)
2. Linux 内核 < 5.10
3.明确禁用 AF_ALG 的系统
4.完全不使用加密功能的系统
| 环境 | 风险说明 |
| Kubernetes/容器平台 | 容器内低权限代码可能提升为宿主机 root |
| 自托管 CI Runner | 恶意 PR、构建脚本、依赖投毒转为 Runner 节点接管 |
| 多用户 Linux 主机 | 任意普通用户可能提权为 root |
| 云端 Notebook/代码沙箱 | 租户代码可突破隔离边界 |
| PaaS/Serverless执行环境 | 用户提交代码可能影响宿主节点 |
| 堡垒机/跳板机/开发机 | 普通账号失陷后可扩大为系统完全控制 |
单租户生产服务器即便未开放普通用户登录权限,也并不意味着绝对安全。若 Web 应用、业务进程、运维凭据(如 SSH 密钥)、计划任务或插件系统存在可利用的攻击点(如上传漏洞或执行点),攻击者将以此为突破口进行初始渗透,并将其转化为后续提权的跳板,从而实现从业务权限向系统核心权限的跨越。对于个人开发机而言,真正的威胁并非来自远程攻击,而是本地不可信代码的执行。恶意脚本或供应链污染包一旦在本地落地执行,该漏洞将迅速成为其突破权限边界、获取系统最高权限的关键跳板。grep CONFIG_CRYPTO_USER_API_AEAD /boot/config-$(uname -r)
会有以下三种情况:
CONFIG_CRYPTO_USER_API_AEAD=n:彻底关闭,绝对不受影响
CONFIG_CRYPTO_USER_API_AEAD=y:静态编译进内核,Ismod 查不到,但存在漏洞可被利用(例如:Centos 8.5)
CONFIG_CRYPTO_USER_API_AEAD=m:模块方式,Ismod 可查,加载就有风险
有输出说明模块当前已加载;无输出不代表一定安全,因为模块可能在后续被自动加载。lsmod | grep '^algif_aead'
cat /etc/modprobe.d/disable-algif.conf 2>/dev/nullcat /etc/modprobe.d/disable-algif-aead.conf 2>/dev/null
应看到类似内容:
install algif_aead /bin/false
lsof | grep AF_ALGss -xa | grep -i alg
# For Debian / Ubuntusudo apt updatesudo apt full-upgradesudo reboot# For RHEL / Rocky / Alma / Oracle Linux / Fedorasudo dnf update kernelsudo reboot# For Amazon Linux 2023sudo dnf update kernelsudo reboot# For SUSE / openSUSEsudo zypper refreshsudo zypper patchsudo reboot
在无法升级内核的情况下,可临时禁用 algif_aead 模块:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.confrmmod algif_aead
验证如果无输出,说明当前模块未加载。
lsmod | grep '^algif_aead'
存储与网络加密:dm-crypt / LUKS(磁盘加密)、kTLS、IPsec/XFRM。
系统底层加密:内核内置 TLS、内核密钥环加密(Kernel Keyring Crypto)。
主流加密库:OpenSSL、GnuTLS、NSS 的默认编译版本。
远程连接:SSH。
对于 Kubernetes、容器平台、CI Runner、代码沙箱等非受信的代码环境,即使已计划升级内核版本,也建议通过 seccomp 或安全策略禁止容器内创建 AF_ALG socket。因为这类环境的风险不只是普通本地提权,而是可能演变为容器逃逸、宿主机接管、跨租户攻击。
CVE-2026-31431 虽然不具备远程直接入侵的能力,但作为本地提权与容器逃逸漏洞,其破坏性不容小觑。在当前的基础设施环境下,获取“本地执行权限”的门槛正大幅降低:无论是 Web RCE、SSH 弱口令,还是 CI 构建脚本、恶意供应链包,甚至是 Notebook 的代码执行环境,都可能成为攻击者完成初始渗透后的关键跳板。


 10个月宝宝每天需要喝多少奶粉?