PHP 官方发布重要安全更新 修复远程代码执行等高危漏洞
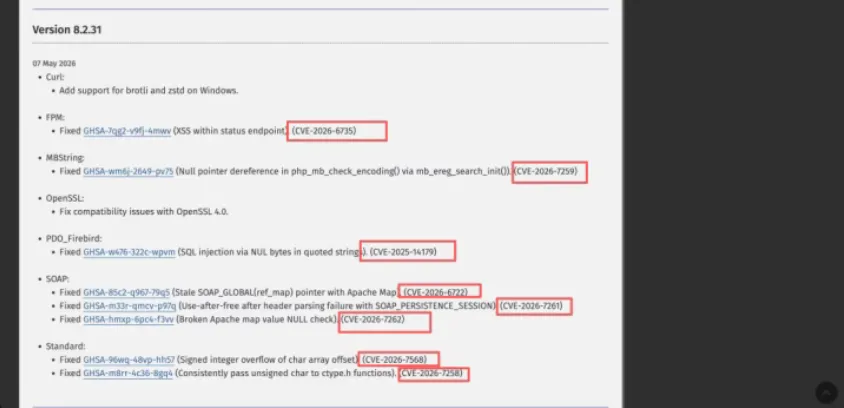
2026 年 5 月,PHP 官方发布紧急安全版本,修复了影响多个核心模块的 8 个安全漏洞。本次更新被官方标记为security release(安全发布),建议所有受影响用户立即评估并完成升级。
本次修复的漏洞涉及 PHP-FPM、MBString、PDO_Firebird、SOAP、Standard 等核心组件,漏洞编号包括:CVE-2026-6722、CVE-2026-7261、CVE-2026-7262、CVE-2026-6735、CVE-2026-7259、CVE-2025-14179、CVE-2026-7568、CVE-2026-7258。
其中CVE-2026-6722 风险等级最高,该漏洞存在于 SOAP 扩展中,在特定配置下可被利用实现远程代码执行。此外,本次更新还一并修复了 PHP-FPM 状态页跨站脚本(XSS)、MBString 空指针解引用、PDO_Firebird SQL 注入以及 SOAP 扩展相关的多个内存安全问题。
影响范围:PHP 8.2、8.3、8.4、8.5 全系列版本安全建议:请运维及开发人员尽快检查当前 PHP 小版本号,根据业务环境完成升级操作。
漏洞说明
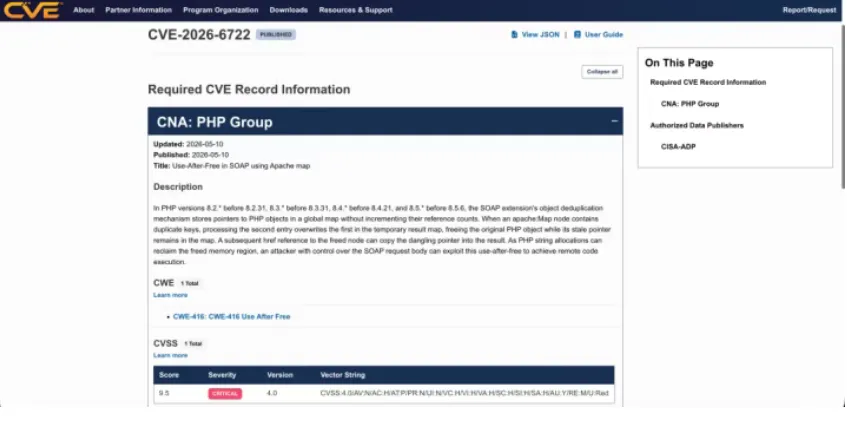
本次 PHP 安全更新中风险等级最高的漏洞为 CVE-2026-6722,该漏洞存在于 PHP 的 SOAP 扩展模块,其根本原因是代码中存在 ** 释放后重用(Use-After-Free)** 内存管理缺陷。
当服务器环境启用了 SOAP 扩展,并且对外提供基于 SOAP 协议的 Web 服务时,攻击者可以通过构造恶意的 SOAP 请求数据包触发该内存漏洞。成功利用后可能导致 PHP 进程崩溃、敏感内存信息泄露,在特定系统环境和编译参数下,攻击者甚至可以实现远程任意代码执行,完全控制受影响的服务器。
需要特别注意的是,SOAP 扩展并非 PHP 的默认启用组件,但在企业级应用中使用广泛,常见于 ERP 系统、财务系统、支付网关、跨系统接口对接以及大量运行多年的遗留业务系统中。只要您的服务器启用了 SOAP 扩展且相关服务对外部网络开放,就会受到该漏洞的直接威胁。
除上述高危漏洞外,本次更新还同步修复了 PHP-FPM、MBString、PDO_Firebird 以及 Standard 核心模块中的 7 个安全漏洞。其中 PHP-FPM 是 Nginx+PHP 架构的标准组件,MBString 和 Standard 模块几乎在所有 PHP 应用中都会被调用。因此,即使您的业务系统完全没有使用 SOAP 协议,也强烈建议进行全面的版本检查和升级操作。
免责声明:本文仅提供漏洞原理和影响范围说明,不包含任何漏洞验证代码(POC)或利用技术细节。如需了解更多技术信息,请参考 PHP 官方发布的安全公告。
相关漏洞
本次PHP安全更新重点修复以下漏洞:
CVE-2026-6722
影响模块:SOAP
漏洞类型:Use-After-Free / 内存安全问题
影响风险:在特定条件下可能造成远程代码执行
重点关注场景:启用PHP SOAP扩展,并对外提供SOAP服务的环境
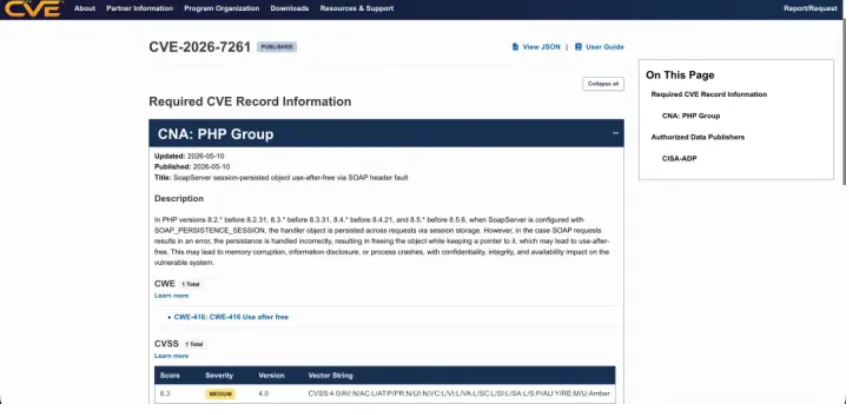
CVE-2026-7261
影响模块:SOAP
漏洞类型:Use-After-Free
影响风险:在SOAP_PERSISTENCE_SESSION场景下,可能导致内存破坏、信息泄露或进程异常
重点关注场景:启用SOAP,并使用持久化Session相关配置的环境
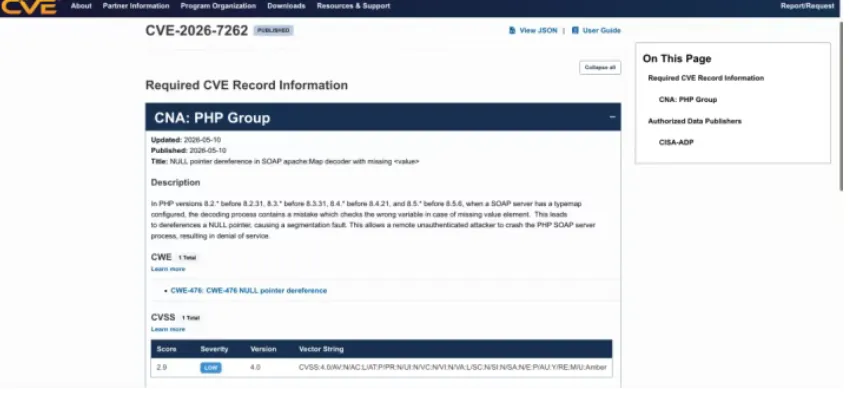
CVE-2026-7262
影响模块:SOAP
漏洞类型:NULL指针相关问题
影响风险:在特定SOAP typemap配置场景下,可能导致拒绝服务
重点关注场景:启用SOAP,并使用typemap相关配置的环境
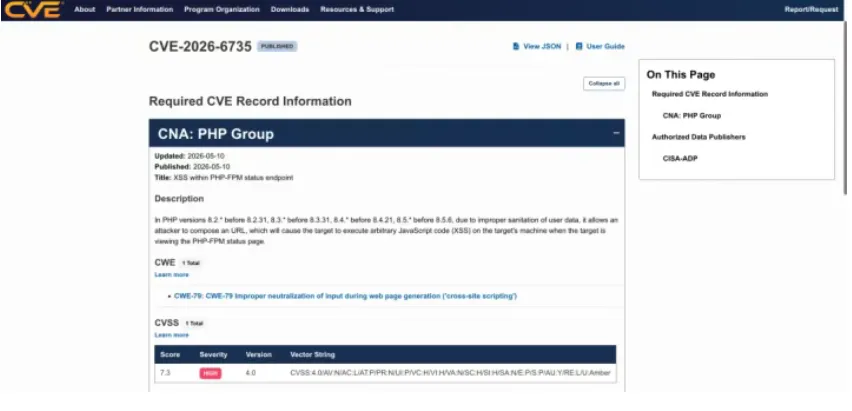
CVE-2026-6735
影响模块:PHP-FPM
漏洞类型:状态页XSS
影响风险:攻击者可能构造特殊URL,在目标查看PHP-FPM状态页时触发脚本执行
重点关注场景:开启PHP-FPM status page,且状态页可被访问的环境
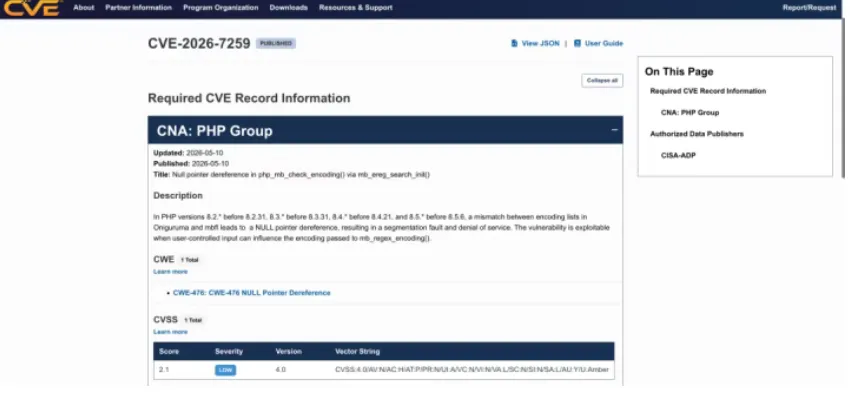
CVE-2026-7259
影响模块:MBString
漏洞类型:NULL指针解引用
影响风险:在特定编码处理场景下,可能导致PHP进程异常或拒绝服务
重点关注场景:业务中使用mbstring、多字节正则或相关编码处理能力的环境
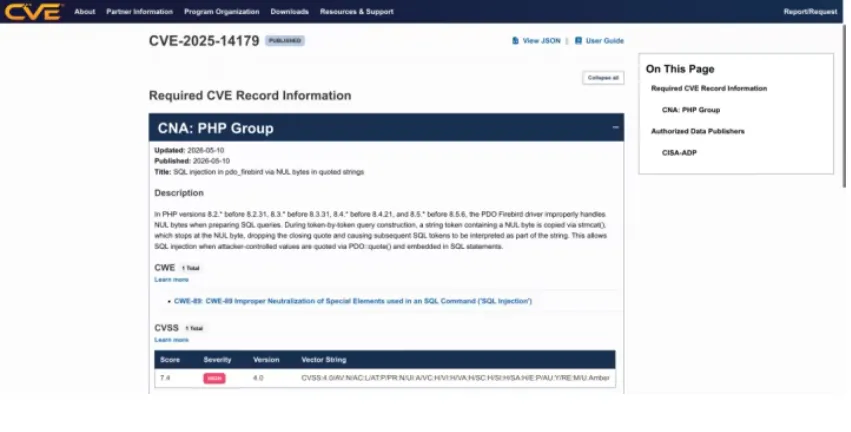
CVE-2025-14179
影响模块:PDO_Firebird
漏洞类型:SQL注入
影响风险:在quoted strings中处理NUL字节时可能造成SQL注入风险
重点关注场景:使用PHP PDO_Firebird连接Firebird数据库的环境
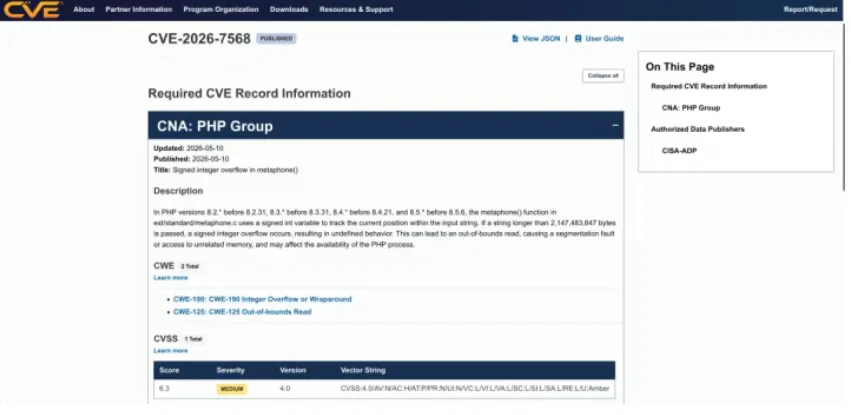
CVE-2026-7568
影响模块:Standard
漏洞类型:整数溢出 / 内存边界相关问题
影响风险:在特定字符数组偏移处理场景下,可能导致异常行为
重点关注场景:依赖相关标准库函数处理外部输入的环境
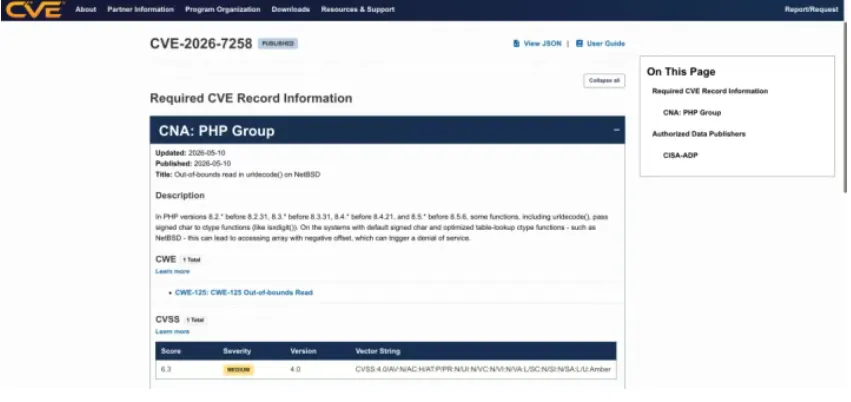
CVE-2026-7258
影响模块:Standard
漏洞类型:ctype相关边界问题
影响风险:在特定平台或特定输入条件下,可能导致越界访问或拒绝服务
重点关注场景:业务中大量处理外部字符输入、编码转换或URL解码的环境
从风险严重程度来看,CVE-2026-6722更值得重点关注;从用户使用规模来看,PHP-FPM、MBString、Standard等模块在常见PHP网站环境中使用较多,因此也建议同步检查相关配置与当前PHP版本。
虽然不同漏洞影响条件有所差异,但从整体安全角度来看,建议正在使用受影响PHP版本的用户尽快完成版本检查与升级。
影响范围
受影响版本:
PHP 8.2 系列:低于 8.2.31 的版本
PHP 8.3 系列:低于 8.3.31 的版本
PHP 8.4 系列:低于 8.4.21 的版本
PHP 8.5 系列:低于 8.5.6 的版本
建议升级版本:
PHP 8.2.31 及以上版本
PHP 8.3.31 及以上版本
PHP 8.4.21 及以上版本
PHP 8.5.6 及以上版本
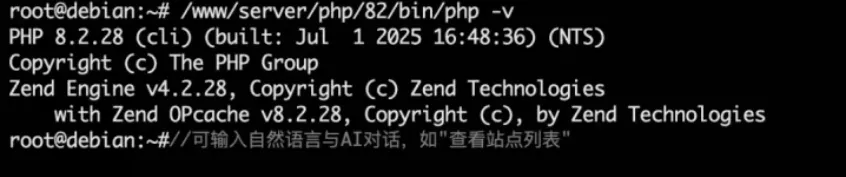
如果您不确定当前环境是否受影响,建议先检查服务器中正在使用的PHP版本。可在终端中执行以下命令查看:
php -v
如果服务器中通过宝塔面板安装了多个PHP版本,也可以分别检查对应版本,例如:
/www/server/php/82/bin/php -v
/www/server/php/83/bin/php -v
/www/server/php/84/bin/php -v
/www/server/php/85/bin/php -v
修复建议
1. 自行源码编译安装的用户
可以重新拉取PHP官方对应分支的最新源码进行编译升级。建议升级至:
PHP 8.2.31 及以上版本
PHP 8.3.31 及以上版本
PHP 8.4.21 及以上版本
PHP 8.5.6 及以上版本
升级前请确认当前业务所依赖的PHP扩展、配置文件、运行用户、PHP-FPM配置以及站点兼容性,避免升级后因扩展缺失或配置差异导致业务异常。
2. 通过宝塔面板安装的用户:
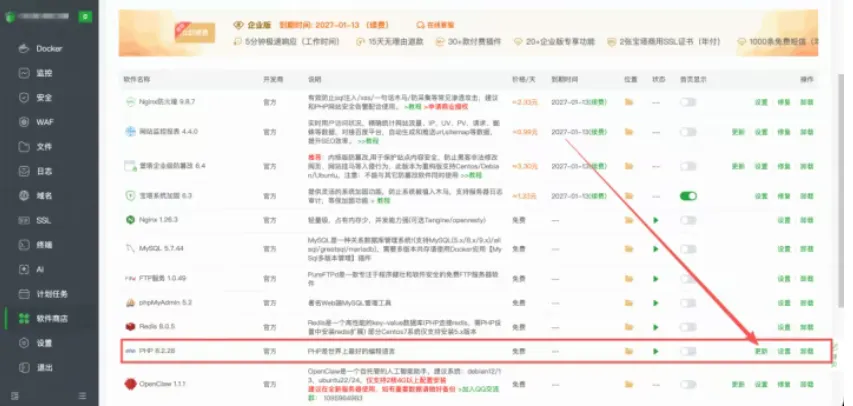
请打开软件商店 - 已安装,找到当前正在使用的PHP版本。如当前PHP版本低于安全版本,建议根据面板提示进行更新。
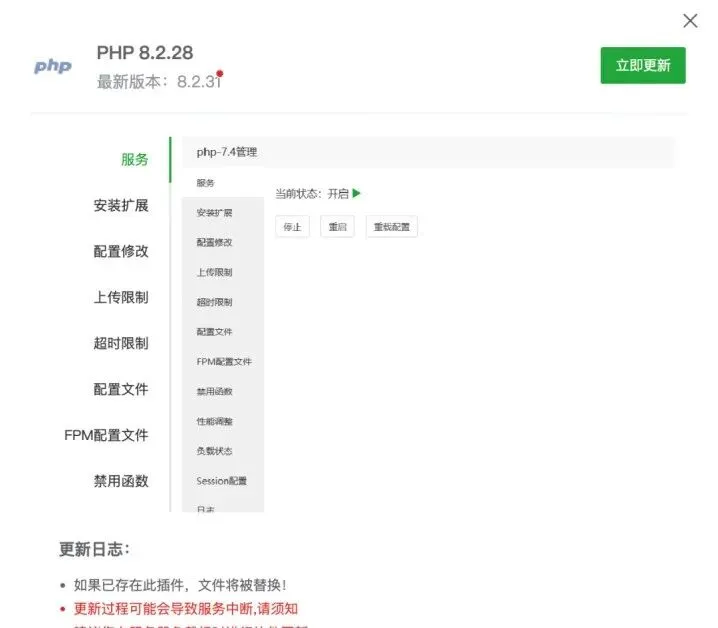
在软件商店中找到对应的PHP版本,点击“更新”按钮即可完成升级。更新过程中面板会自动处理依赖关系,无需手动操作。
更新过程可能会导致服务中断,建议您在服务器负载闲时进行软件更新,以确保业务运行的稳定性。
以上为本次PHP安全更新的全部内容,建议所有受影响的用户尽快完成版本检查与升级,以保障服务器安全。