Linux内核Open vSwitch本地提权漏洞(CVE-2026-64531)是由于内核在处理Open vSwitch数据路径的流动作时,对嵌套动作的长度字段(nla_len)存在整数回绕问题。当攻击者构造超大的嵌套动作流,使长度超过16位字段的最大值(65535字节)时,长度字段会发生回绕,导致内核解析器错误地解析后续动作数据,进而引发内核指针泄露和内存破坏。攻击者利用这一漏洞,可在本地低权限环境下,通过构造特制的网络数据包,触发内核内存损坏,最终实现从普通用户权限到root权限的本地提权。该漏洞影响多个Linux内核版本及主流发行版,需及时升级内核或采取禁用Open vSwitch模块等缓解措施。受影响内核版本:
6.13分支:6.13.8至6.13.12(已停止维护,无修复版本)6.14至6.17分支:所有正式版本(已停止维护,无修复版本)6.19分支:所有正式版本(已停止维护,无修复版本)7.0分支:所有正式版本(已停止维护,无修复版本)受影响发行版:
AlmaLinux 9.7、9.8、10.1、10.2Alpine Linux 3.22、3.23、3.24NixOS 24.11、25.05、25.11、26.05Ubuntu 22.04、24.04(Desktop和Server版本) |
| |
| Linux内核Open vSwitch本地提权漏洞 |
| | | |
| | | |
| | | |
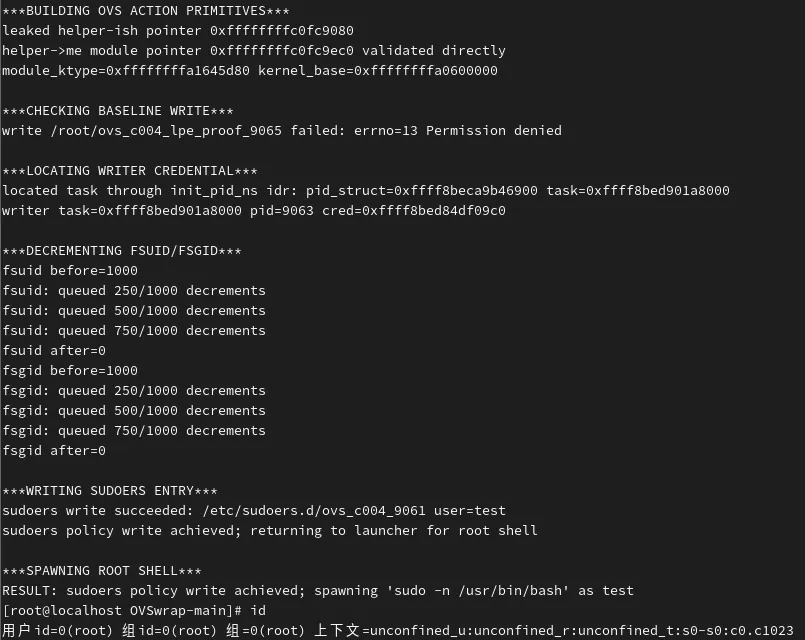
| 危害描述:攻击者通过触发内核内存破坏(整数回绕导致解析流错位)和任意读写原语,覆写内核关键数据结构(如进程凭据 task->cred),将攻击者所在进程的 uid/gid 降为 0,或写入恶意 sudoers 规则,最终实现本地 root 权限的获取,完全控制主机。 |
| https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=3f1f755366687d051174739fb99f7d560202f60bhttps://git.kernel.org/stable/c/3f1f755366687d051174739fb99f7d560202f60bhttps://github.com/torvalds/linux/commit/a1e64addf3ff9257b45b78bc7d743781c3f41340https://github.com/torvalds/linux/commit/3f1f755366687d051174739fb99f7d560202f60bhttps://nvd.nist.gov/vuln/detail/CVE-2026-64531https://github.com/manizada/OVSwrap |
中成信息安全实验室已复现Linux内核Open vSwitch本地提权漏洞,验证如下。
echo "install openvswitch /bin/false" | sudo tee /etc/modprobe.d/block-cve-2026-64531.confsudo rmmod openvswitch 2>/dev/null
echo "user.max_user_namespaces = 0" | sudo tee -a /etc/sysctl.confsudo sysctl -p
- 升级内核前建议备份重要数据,避免操作失误导致系统异常。
- 若系统依赖Open vSwitch功能,禁用模块可能影响网络功能,需评估业务影响后再操作。
- 临时缓解措施仅能降低风险,最终仍需通过升级内核彻底修复漏洞。
关于我们
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。
 10个月宝宝每天需要喝多少奶粉?