安全圈最近一个有意思的消息:
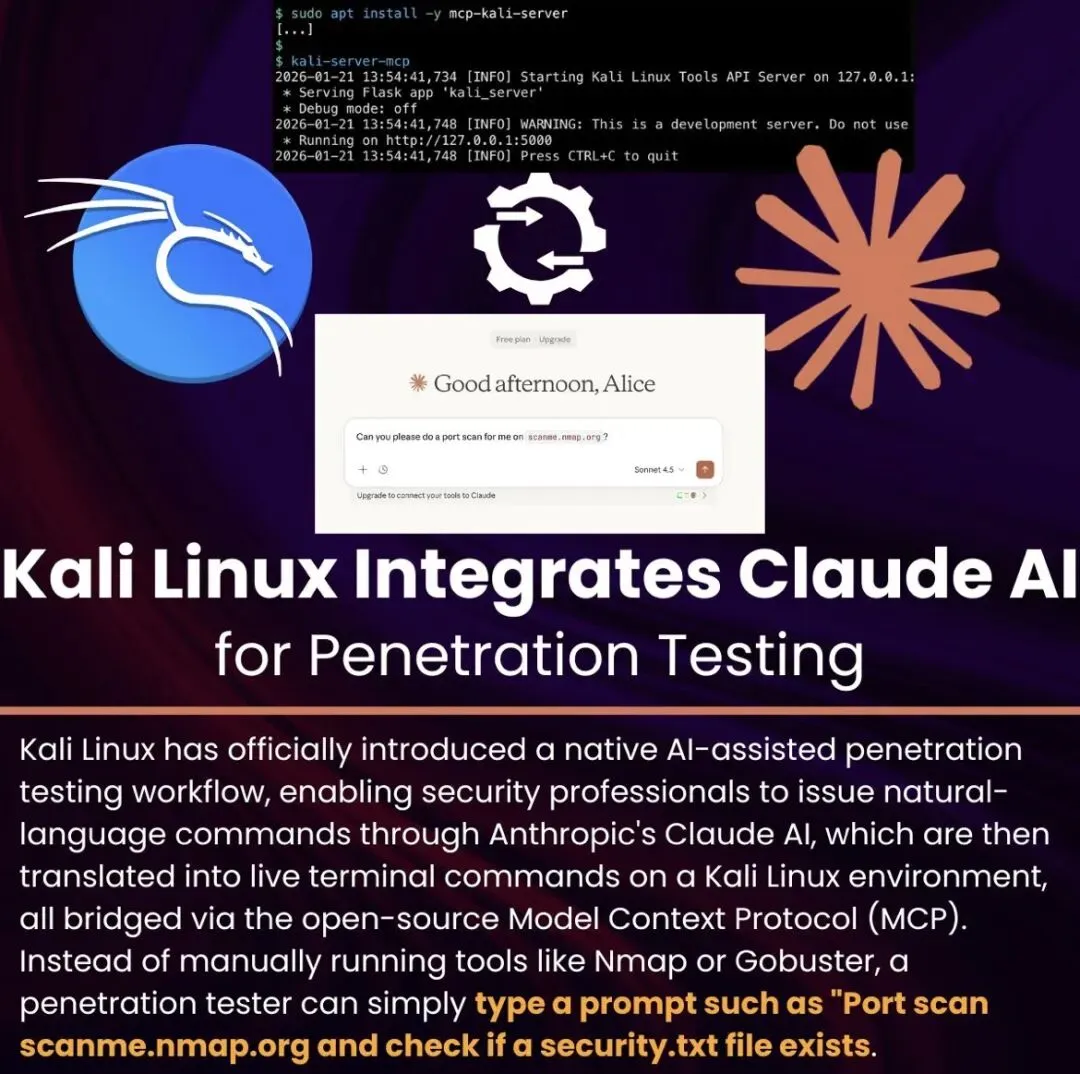
Kali Linux 正式引入 AI 辅助渗透测试流程。
通过开源的 Model Context Protocol 桥接,用户可以直接用自然语言向 Claude 下达指令。
比如:
“扫描目标端口,然后检查是否存在 security.txt 文件。”
系统自动调用Nmap、Gobuster再把结果整理成可读报告。听起来很酷,甚至有点颠覆。
但问题来了——
这真的是“AI 取代渗透测试”,还是一次工具层升级?
一、它改变的,其实是“表达方式”
过去我们学习安全,第一关是命令行。
记参数、记扫描策略、记工具组合。
现在,语言成了接口。
你不再需要记住:
nmap -sS -p- -T4 target.com
你只需要表达:
“帮我做一次完整端口扫描,排除常见误报。”
这是一个巨大的认知转变。
从“记忆型技能”,转向“意图表达型技能”。
二、但 AI 不会为你承担后果
语言模型并不真正理解网络结构。
它是在预测“下一条看起来合理的命令”。
合理,不等于安全。
如果模型在生产环境建议高强度扫描,触发 IDS 告警怎么办?
如果误判了测试范围怎么办?
如果被 prompt injection 反利用,让 AI 执行越界命令怎么办?
当 AI 参与执行链路时,责任并没有消失,只是被隐藏了。
真正的问题不是“AI 能做什么”,
而是——
谁在审核它的判断?
谁在记录它的行为?
谁能复盘它的决策路径?
三、安全行业会发生什么变化?
它不会消灭安全工程师。它会消灭“只会敲命令的人”。
未来的价值不再是:
“我熟悉 200 个工具参数。”
而是:“我知道什么时候不该相信自动化。”
高级能力会变成三件事:
设计测试路径
验证 AI 结果
发现模型盲区
换句话说——
你不再只是执行者,而是“编排者”。
四、这不是第一轮工具革命
安全史本身就是自动化史:
手写 socket
→ 扫描器
→ 框架化利用工具
→ 云安全自动化
→ AI 编排
每一次升级都降低了门槛,但提高了上限。
真正的高手,从来不是工具驱动的。
而是理解系统如何失败的人。
五、真正值得警惕的,不是 AI 变强
而是——当所有人都能轻松发起扫描时,攻击面也在扩大。
如果自然语言就能驱动完整渗透流程,那门槛下降的,不只是防守者。
安全的本质,从来不是“谁工具更强”。而是谁更理解复杂性。
我想说的是:AI 进入Kali,并不是黑客电影成真。它只是把“终端”变成了“对话”。但技术的演进从来不等于能力的跃迁。
未来真正稀缺的,不是会用 AI 的人。
而是能在 AI 出错时,仍然保持清醒判断的人。
安全行业,从来不是拼谁敲得快。
而是拼谁想得更深。
而这件事,暂时还无法被自动化。