Mac OS 26.5/Linux更新后,突发SSH警告:OpenSSH 10.1+新增后量子密钥交换告警,一招完美解决
- 2026-10-11 07:51:30
~~关注我,一起成长~~
前言
不少朋友升级新版 macOS、Linux 系统后,执行 SSH 连接内网服务器、路由器、嵌入式设备时,突然弹出一段陌生安全警告:
** WARNING: connection is not using a post-quantum key exchange algorithm.** This session may be vulnerable to "store now, decrypt later" attacks.** The server may need to be upgraded. See https://openssh.com/pq.html莫名其妙的英文告警,看着像高危漏洞,很多人不敢正常连接。
其实这不是 SSH 出故障,而是OpenSSH 10.1 及以上版本默认开启了后量子加密安全检测,今天一文讲透告警原理、风险到底多大、两种方案一键搞定。
一、告警核心是什么意思?
拆解这句警告的核心含义:
1. 当前 SSH 连接没有使用后量子密钥交换算法; 2. 存在 “先存储、后解密” 攻击风险; 3. 服务端 OpenSSH 版本过低,不支持后量子加密套件,建议升级服务端。
简单大白话:现在我们常规 SSH 用的都是传统密钥协商算法,日常联网、内网运维当下完全安全。但随着量子计算技术发展,未来量子计算机可以破解现有加密流量。攻击者可以现在窃听你的 SSH 加密数据保存下来,等量子算力成熟后再批量解密,这就是告警提醒的本质。
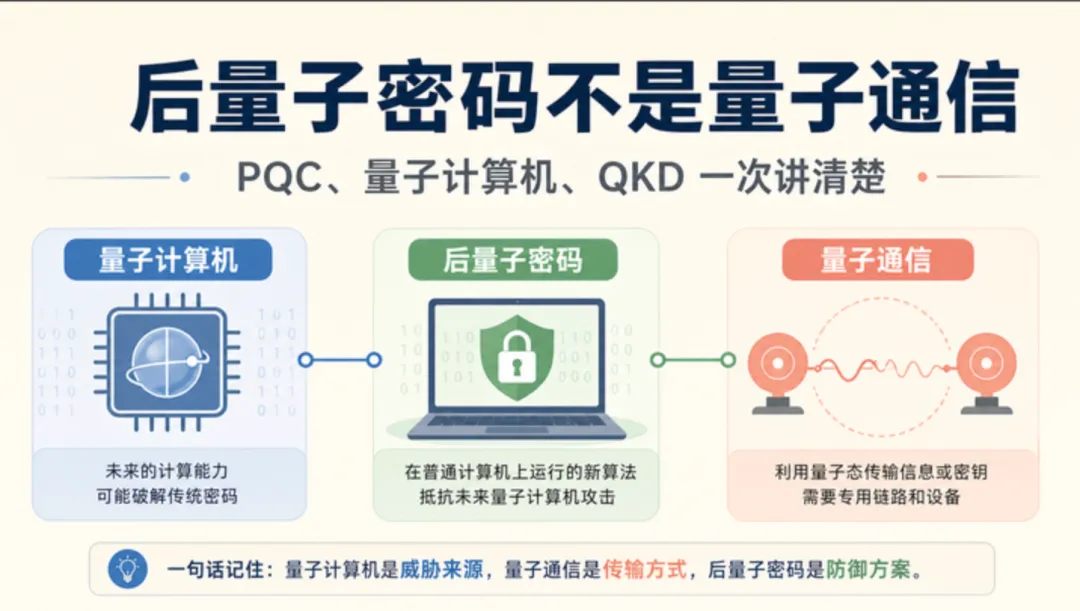
OpenSSH 10.1+ 主动加入前置预警,是提前为后量子安全时代做防护适配。
二、哪些设备会触发这个警告?
只要客户端升级到 OpenSSH 10.1+,连接老旧设备都会弹出提示:
• 新版 macOS 自动升级内置 OpenSSH 10.1+ • 新版 Ubuntu、Debian、Arch 等 Linux 发行版 • 内网 Linux 服务器、OpenWrt 路由器、NAS、嵌入式开发板 • 各类老旧云服务器、工控机(OpenSSH 版本低于 9.0)
这类老旧服务端不支持 mlkem768 等后量子密钥算法,协商只能走传统通道,自然触发警告。
三、风险到底大不大?需要紧急避险吗?
给大家吃一颗定心丸:普通内网运维、家庭路由、日常服务器远程连接,当前无任何实际被攻破风险。
告警只是前瞻性安全提醒,不是实时漏洞、不是已经被入侵,完全可以正常使用 SSH 连接。只有高涉密、金融、政企敏感业务,才需要立刻适配后量子加密;个人运维、中小企业内网完全无需过度紧张。
四、方案一:客户端静默屏蔽警告(最简单,推荐临时用)
不想升级服务器,只想关掉烦人警告,只需修改本地 SSH 配置,一劳永逸屏蔽提示。
1. 编辑 SSH 配置文件
nano ~/.ssh/config2. 针对性屏蔽(指定单个 IP / 设备)
适合只对内网老旧设备关闭警告,其他主机保留安全检测:
Host 192.168.2.* WarnWeakCrypto no3. 全局屏蔽(所有 SSH 连接都不提醒)
懒人直接全局关闭:
Host * WarnWeakCrypto no保存退出后,再次 SSH 连接,警告直接消失,不影响原有登录和使用。
五、方案二:服务端升级根治(长期安全最优解)
想要彻底消除警告、适配后量子安全标准,直接升级服务端 OpenSSH 到 9.9 及以上版本,自动支持后量子密钥交换算法。
1. 查看服务端当前版本
ssh -V2. Linux 快速升级 OpenSSH
apt updateapt install openssh-server -ysystemctl restart sshd3. 手动指定优先后量子算法(可选)
编辑服务端配置:
nano /etc/ssh/sshd_config加入密钥协商算法优先级:
KexAlgorithms mlkem768x25519-sha256,sntrup761x25519-sha512@openssh.com,curve25519-sha256重启 SSH 服务后,客户端再连接就不会弹出任何警告,全程走后量子安全通道。
六、总结
1. OpenSSH 10.1+ 弹出后量子告警不是故障、不是高危漏洞,只是前瞻性安全提醒; 2. 个人 / 内网运维可直接通过 WarnWeakCrypto no一键屏蔽警告,不影响使用;3. 政企、涉密业务建议升级服务端 OpenSSH,适配后量子加密,从根源解决风险; 4. 不用盲目恐慌,理解原理再选择临时屏蔽或永久升级,兼顾便捷与安全。
~~关注我,一起成长~~
如果喜欢,别忘了在右下角点个【赞👍🏻】和【❤️推荐】哦~你的每一次【点赞】与【推荐】,对我来说都是满满的鼓励!❤️
