漏洞概述
CVE-2026-46300 是一个 Linux 内核本地提权(LPE)漏洞,属于 Dirty Frag(脏碎片)漏洞家族。攻击者仅需一个普通用户账号,即可通过篡改内核页缓存获得 root 权限,且整个过程不修改磁盘上的任何文件,具有极强的隐蔽性。
该漏洞被命名为 Fragnesia,利用 Linux 内核网络子系统 ESP-in-TCP 协议处理中的逻辑缺陷,将只读文件的数据当作 ESP 密文进行解密,解密产生的 keystream 直接 XOR 到页缓存,从而实现对只读文件的任意字节写入。
影响范围
- 受影响的 Linux 内核版本:从 2017 年起至 2026 年 5 月 13 日补丁前的所有 Linux 内核 4.x / 5.x / 6.x 系列
- 触发条件:启用了
espintcp(ESP-in-TCP)相关功能 - 攻击结果:任意只读文件篡改 → 本地权限提升至 root
CVSS 评分
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:HBase Score: 7.8 (High)
技术原理
漏洞核心
Fragnesia 漏洞的核心在于 Linux 内核 net/xfrm/espintcp.c 中对于 ESP-in-TCP 协议处理时,未正确验证解密数据的来源。具体来说:
- 当系统配置了 ESP-in-TCP 时,内核会从 TCP 连接中读取数据并尝试解密
- 由于逻辑缺陷,内核可能误将页缓存中只读文件的数据当作 ESP 密文
- 解密操作产生的 keystream 直接与页缓存中的数据进行 XOR 运算
- 攻击者通过控制加密参数,可以实现对只读文件任意偏移处、任意字节的精确写入
与传统 Dirty Pipe/Dirty Cow 的区别
| Dirty Cow (CVE-2016-5195) | Dirty Pipe (CVE-2022-0847) | Fragnesia (CVE-2026-46300) |
|---|
| | | |
| | | |
| | | |
| | | |
环境复现
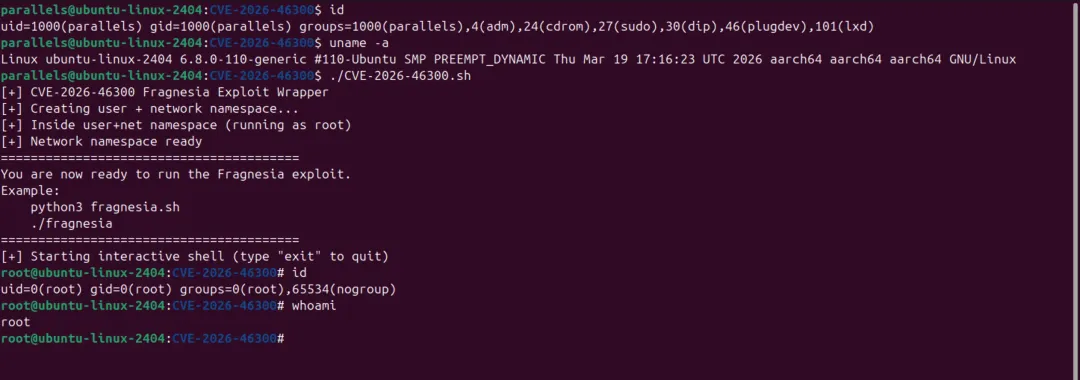
环境一:Ubuntu 24.04 (aarch64)
Linux ubuntu-linux-2404 6.8.0-110-generic #110-Ubuntu SMP PREEMPT_DYNAMIC Thu Mar 19 17:16:23 UTC 2026 aarch64 aarch64 aarch64 GNU/Linux
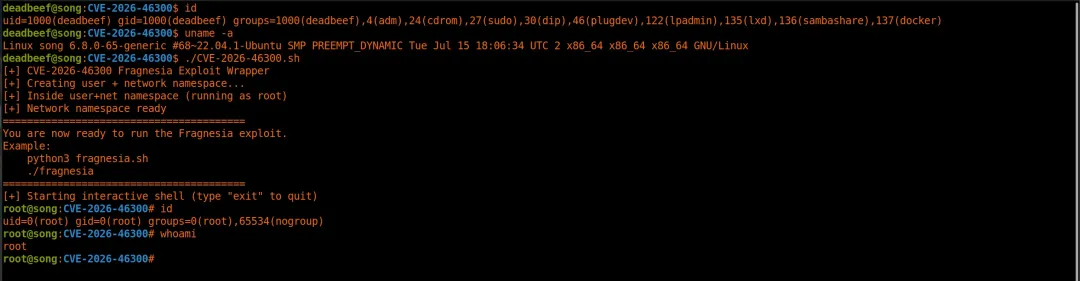
环境二:Ubuntu 22.04 (x86_64)
Linux song 6.8.0-65-generic #68~22.04.1-Ubuntu SMP PREEMPT_DYNAMIC Tue Jul 15 18:06:34 UTC 2 x86_64 x86_64 x86_64 GNU/Linux
安全建议
- 立即更新内核:升级到 2026 年 5 月 13 日之后的内核版本
- 禁用 ESP-in-TCP:如无需使用 ESP-in-TCP 功能,建议在内核参数或配置中禁用它
- 监控异常行为:关注系统日志中与 xfrm/ESP 相关的异常记录
总结
CVE-2026-46300 (Fragnesia) 是继 Dirty Pipe 之后又一个影响广泛的 Linux 内核页缓存漏洞。它展示了即使是不修改磁盘的"无文件"攻击,也能实现对只读文件的关键篡改,进而获得 root 权限。对于仍在使用受影响内核版本的服务器和工作站,建议立即进行安全更新,以消除该漏洞带来的安全风险。
PS:POC 关注后私信CVE-2026-46300获取