代审学习-鉴权方式-学习demo(php)
- 2026-09-02 20:17:56
跟着这篇文章完整复现所有鉴权方式,用于代码审计初学者在鉴权上的理解和学习,希望自己的文章能对大家有所帮助,文章 总体用 ai 润色过(懒得排版),自己过了一下,嗯~~~,香!
文章总体内容很少,自己偷懒了一个原因,主要目的简单快速上手理解。demo 代码也没有去做保姆级解释,可以试着看一看,不懂丢 ai 来解释一下,主要是搭建起来,去做个小实验,看一看这个鉴权方式是怎样子的。
计划加一个phpshe 或有特点的 cms 的鉴权方式以及分析流程,时间原因放后面吧!
文章~~~流程(HTTP 基本鉴权→Cookie 鉴权→Session-Cookie 鉴权→Token-Session 鉴权)
前置准备
1. 环境要求
本地搭建 PHP 环境:推荐 PHPStudy 8.0+(内置 PHP 7.3/7.4 + MySQL + Nginx/Apache),也可用 XAMPP/WAMP; 工具:浏览器(Chrome/Firefox)+ phpMyAdmin(PHPStudy 自带,地址: <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">http://localhost/phpmyadmin</font>)+ 文本编辑器(VS Code/Notepad++/我这里用的 phpstorm,正常来说也是使用 phpstorm)。
2. 统一文件夹结构
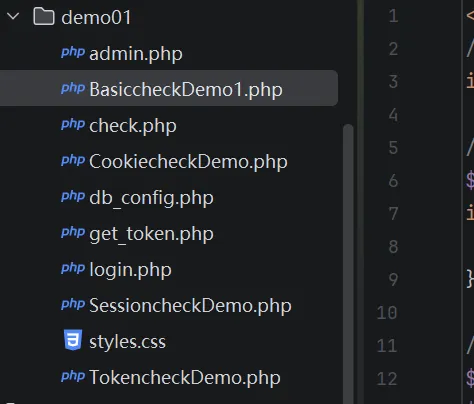
在 PHPStudy 的网站根目录(默认 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">www</font> 文件夹)新建文件夹 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">auth_study</font>,后续所有文件都放在这个文件夹里,最终结构:
auth_study/
  ├─ login.php          // 登录页面(所有版本共用)
  ├─ styles.css         // 登录页样式(所有版本共用)
  ├─ db_config.php      // 数据库配置(所有版本共用)
  ├─ BasiccheckDemo1.php// 版本1:HTTP 基本鉴权
  ├─ CookiecheckDemo.php// 版本2:Cookie 鉴权
  ├─ SessioncheckDemo.php// 版本3:Session-Cookie 鉴权
  ├─ TokencheckDemo.php // 版本4:Token-Session 鉴权
  ├─ admin.php          // 后台页面(各版本适配)
  └─ get_token.php      // 版本4:生成防爆破Token
3. 数据库初始化(仅需执行 1 次)
打开 phpMyAdmin → 点击「SQL」标签 → 粘贴以下代码执行:
-- 创建数据库
CREATEDATABASEIFNOTEXISTSauthentication;
USEauthentication;

-- 创建用户表(新增 token 字段,适配版本4)
CREATETABLEIFNOTEXISTSusers (
idINT AUTO_INCREMENT PRIMARY KEY,
  username VARCHAR(50) NOTNULLUNIQUE,
passwordVARCHAR(255) NOTNULL,
  created_at TIMESTAMPDEFAULTCURRENT_TIMESTAMP,
  token VARCHAR(64) DEFAULTNULL-- 版本4用:存储防爆破Token
);

-- 插入测试数据(账号:admin,密码:root,文章里的明文,复原用)
INSERTINTOusers (username, password)
VALUES ('admin', 'root');
第一步:复现基础文件(所有版本共用)
1. db_config.php(数据库配置)
关键:修改数据库密码为你本地的(PHPStudy 默认是 root/123456)
<?php
// 数据库配置
  $host = 'localhost';         // 主机名,默认不用改
$dbname = 'authentication';  // 数据库名,和上面创建的一致
$username = 'root';          // 数据库账号,默认root
$password = '123456';        // 改成你本地的数据库密码!

// 定义常量,方便复用
define('DB_HOST', $host);
define('DB_NAME', $dbname);
define('DB_USERNAME', $username);
define('DB_PASSWORD', $password);
?>
2. styles.css(登录页样式)
body {
font-family: Arial, sans-serif;
background: linear-gradient(135deg, #ff9a9e, #fad0c4);
display: flex;
justify-content: center;
align-items: center;
height: 100vh;
margin: 0;
}
.login-container {
background-color: #ffffff;
padding: 20px30px;
border-radius: 8px;
box-shadow: 04px8pxrgba(0, 0, 0, 0.1);
width: 100%;
max-width: 400px;
}
.login-containerh2 {
margin: 0020px;
font-size: 24px;
text-align: center;
color: #333;
}
.form-group {
margin-bottom: 15px;
}
.form-grouplabel {
display: block;
margin-bottom: 5px;
color: #555;
}
.form-groupinput {
width: 100%;
padding: 10px;
border: 1px solid #ccc;
border-radius: 4px;
font-size: 14px;
}
.form-groupinput:focus {
outline: none;
border-color: #2575fc;
box-shadow: 004pxrgba(37, 117, 252, 0.5);
}
.login-btn {
display: block;
width: 100%;
padding: 10px;
background-color: #2575fc;
border: none;
border-radius: 4px;
font-size: 16px;
color: #fff;
cursor: pointer;
transition: background-color 0.3s ease;
}
.login-btn:hover {
background-color: #1e63d9;
}
.login-containerp {
margin-top: 15px;
text-align: center;
font-size: 14px;
}
.login-containerpa {
color: #2575fc;
text-decoration: none;
}
.login-containerpa:hover {
text-decoration: underline;
}
3. login.php(登录页面)
注意:不同版本需修改表单的 **<font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action</font>** 属性,我会在各版本中标注
<!DOCTYPE html>
  <html lang="en">
  <head>
  <meta charset="UTF-8">
  <meta name="viewport" content="width=device-width, initial-scale=1.0">
  <title>登录</title>
  <link rel="stylesheet" href="styles.css">
  </head>
  <body>
  <div class="login-container">
  <h2>后台登录</h2>
  <!-- 版本1:action=BasiccheckDemo1.php;版本2:CookiecheckDemo.php;版本3:SessioncheckDemo.php;版本4:TokencheckDemo.php -->
  <formaction="BasiccheckDemo1.php" method="POST">
  <divclass="form-group">
  <labelfor="username">用户名</label>
  <inputtype="text" id="username" name="username" required>
  </div>
  <divclass="form-group">
  <labelfor="password">密码</label>
  <inputtype="password" id="password" name="password" required>
  </div>
  <!-- 版本4需新增:隐藏域存储Token -->
  <!-- <inputtype="hidden" name="csrf_token" value="<?phpecho $_SESSION['csrf_token']; ?>"> -->
  <buttontype="submit" class="login-btn">登录</button>
  </form>
  </div>

  <?php
if (isset($_GET['error'])){
echo"<script>alert('用户名或密码错误!');</script>";
echo"<script>
                // 清除URL中的error参数
                history.replaceState(null, null, window.location.pathname);
              </script>";
}
?>
</body>
</html>
第二步:逐版复现鉴权方式
版本 1:HTTP 基本鉴权(文章第一版)
1. 修改 login.php
将表单 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action</font> 改为:<font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action="BasiccheckDemo1.php"</font>
2. 创建 BasiccheckDemo1.php(鉴权逻辑)
<?php
// 引入数据库配置
include'db_config.php';

// 连接数据库
$conn = mysqli_connect(DB_HOST, DB_USERNAME, DB_PASSWORD, DB_NAME);
if (!$conn) {
die("数据库连接失败:" . mysqli_connect_error());
}

// 获取表单提交的账号密码
$username = $_POST["username"] ?? '';
$password = $_POST["password"] ?? '';

// 拼接SQL(文章里的写法,存在注入漏洞,复现用)
$sql = "SELECT * FROM users WHERE username = '$username' and password = '$password'";
$result = mysqli_query($conn, $sql);

// 判断是否匹配
if (mysqli_num_rows($result) > 0) {
  header('Location: admin.php');
exit();
} else {
  header('Location: login.php?error=1');
exit();
}

// 关闭连接
mysqli_close($conn);
?>
3. 创建 admin.php(后台页面)
<?php
// 版本1:无鉴权校验,直接访问即可
echo"欢迎来到后台!";
?>
4. 测试验证
访问: <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">http://localhost/auth_study/login.php</font>;
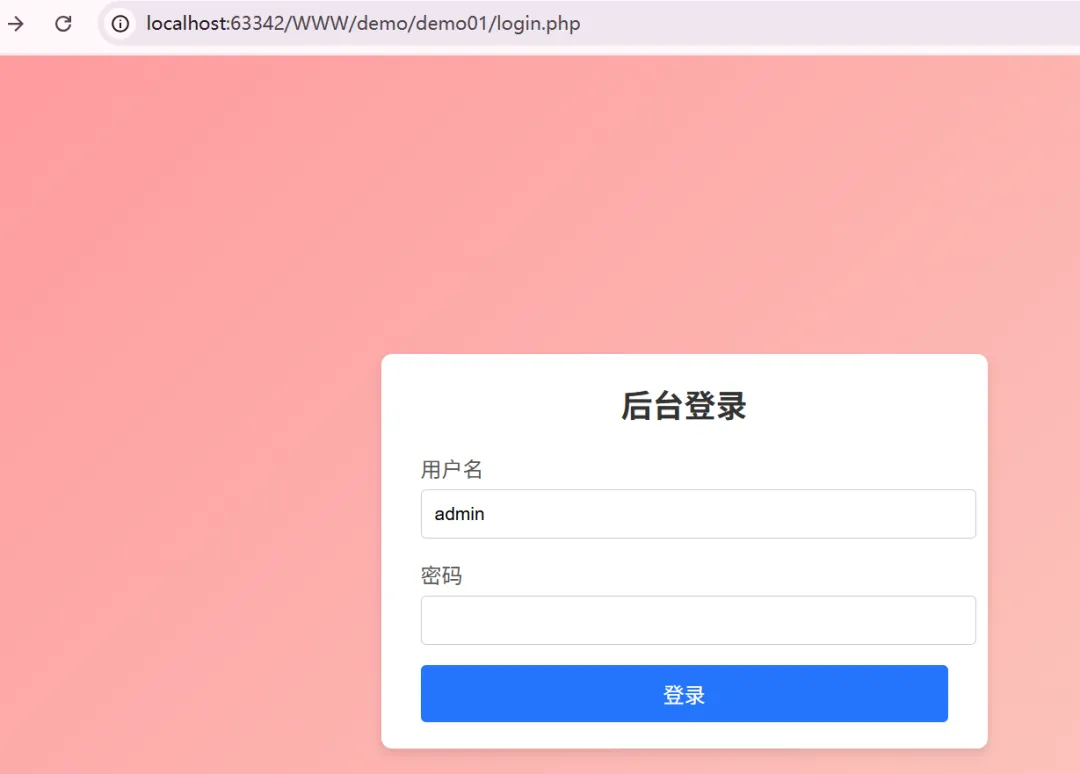
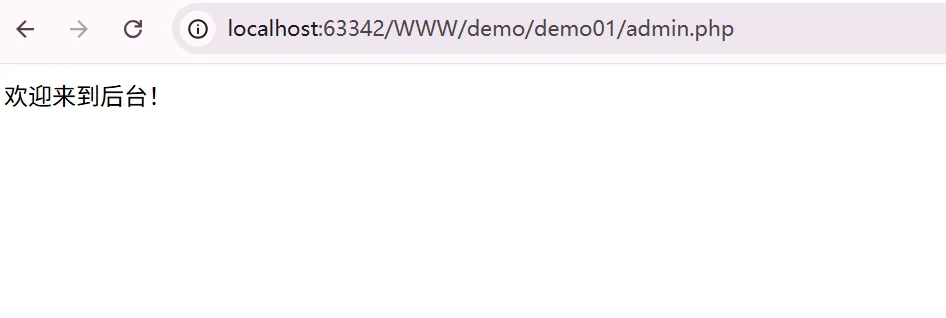
输入 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">admin/root</font>→ 跳转到<font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">admin.php</font>,显示 “欢迎来到后台!”;
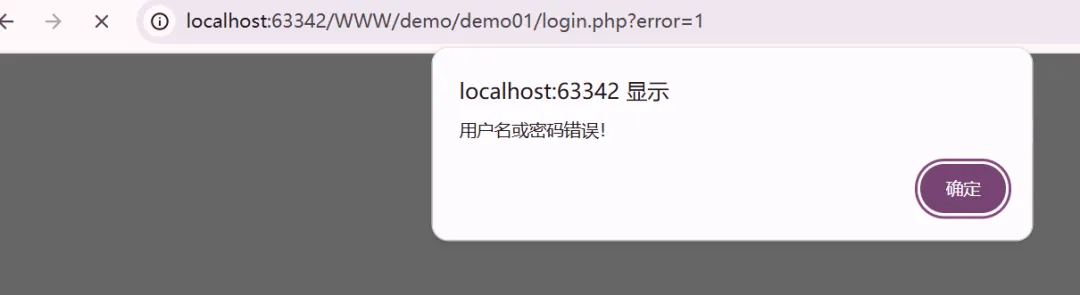
输入错误账号 → 弹出错误提示;
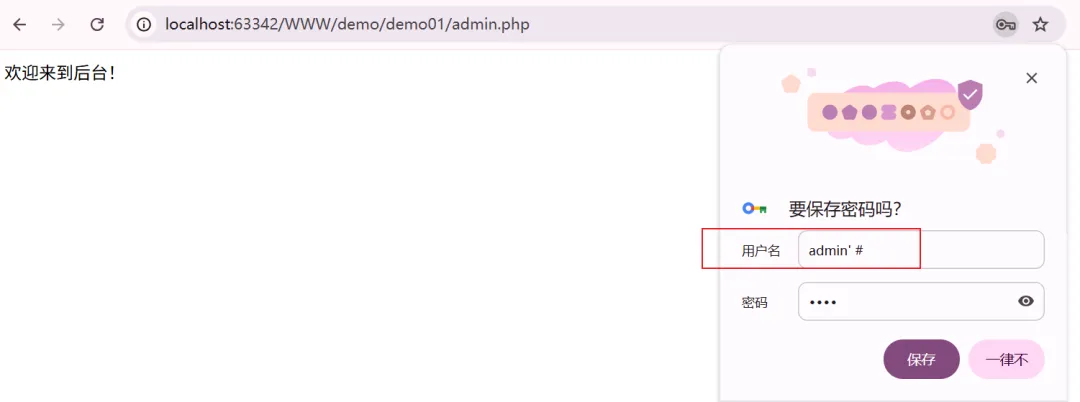
直接访问 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">http://localhost/auth_study/admin.php</font>→ 无需登录即可查看(漏洞点);测试注入:用户名输入 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">admin' #</font>,密码随便填 → 也能登录(SQL 注入漏洞,文章里的坑)。
版本 2:Cookie 鉴权(文章第二版)
1. 修改 login.php
将表单 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action</font> 改为:<font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action="CookiecheckDemo.php"</font>
2. 创建 CookiecheckDemo.php(鉴权逻辑)
<?php
include'db_config.php';
$conn = mysqli_connect(DB_HOST, DB_USERNAME, DB_PASSWORD, DB_NAME);

$username = $_POST["username"] ?? '';
$password = $_POST["password"] ?? '';

$sql = "SELECT * FROM users WHERE username = '$username' and password = '$password'";
$result = mysqli_query($conn, $sql);

if (mysqli_num_rows($result) > 0) {
// 登录成功,设置Cookie(明文存储,文章里的写法)
  setcookie("username", $username, time() + 86400, "/"); // 有效期1天
  setcookie("password", $password, time() + 86400, "/");
  header('Location: admin.php');
exit();
} else {
  header('Location: login.php?error=1');
exit();
}

mysqli_close($conn);
?>
3. 修改 admin.php(增加 Cookie 校验)
<?php
// 版本2:校验Cookie中的账号密码
if ($_COOKIE['username'] == 'admin'and $_COOKIE['password'] == 'sjjjer') {
echo"欢迎来到后台!";
} else {
  header("Location: login.php?error=1");
}
?>
4. 测试验证
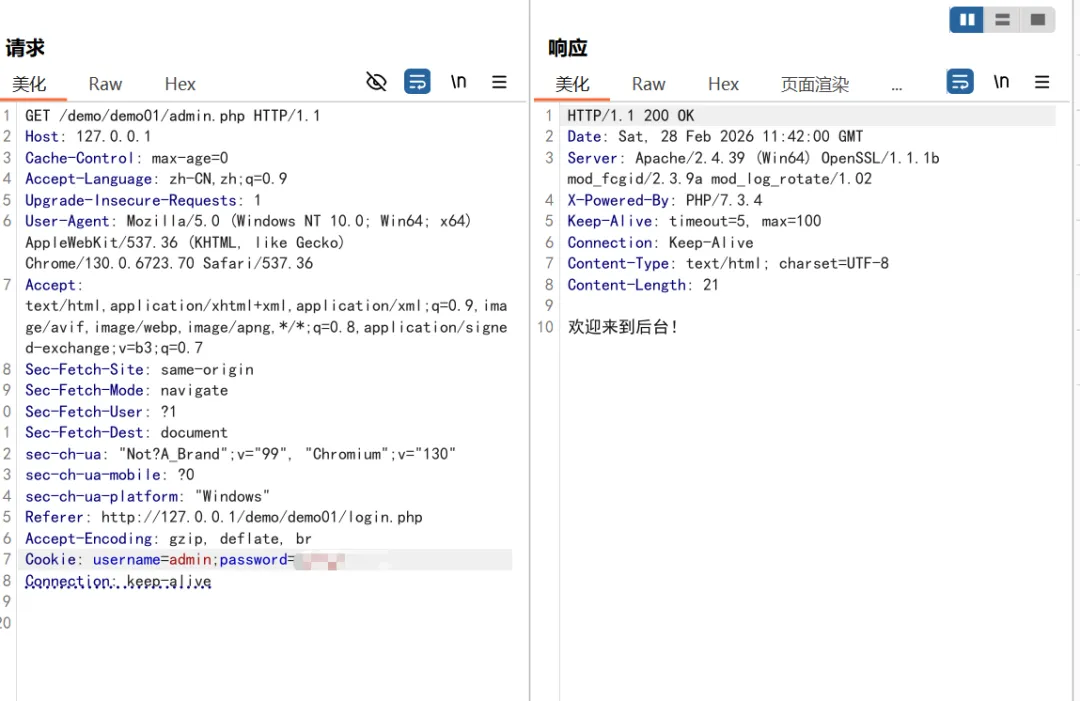
登录成功后,打开浏览器「开发者工具→Application→Cookies」→ 能看到 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">username=admin</font>、<font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">password=root</font>(明文漏洞);
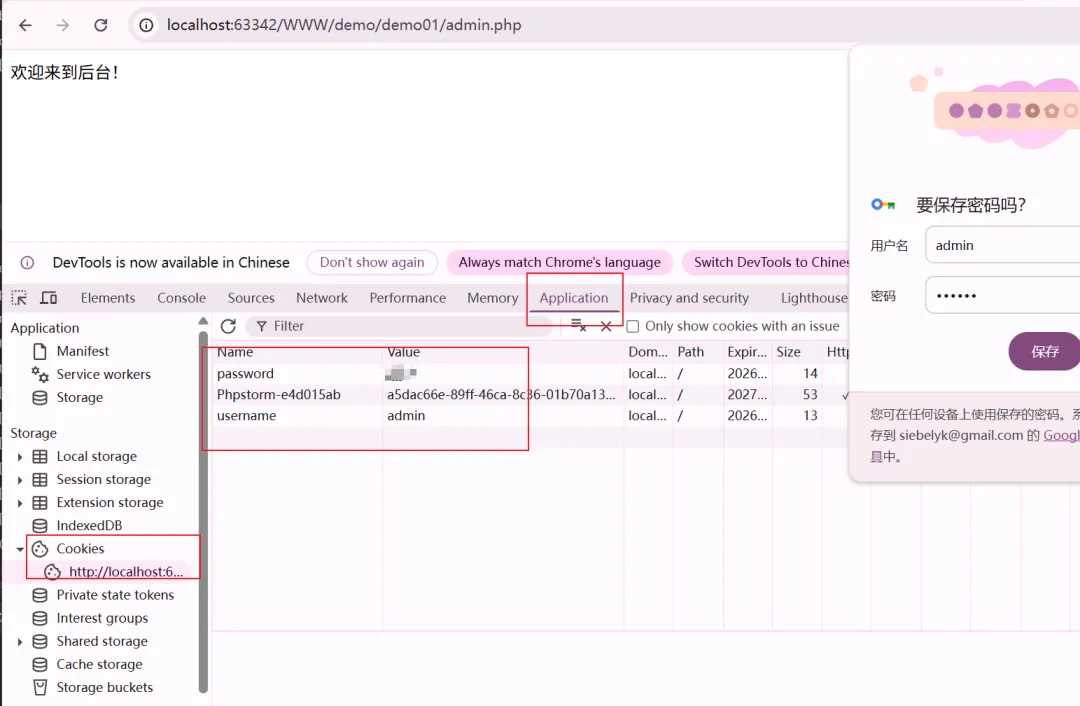
直接访问 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">admin.php</font>→ 会校验 Cookie,未登录则跳回登录页;(这里注意换个浏览器,之前用的火狐换个谷歌或者 edge,或者清除一下当前缓存也可以,或者直接进行这一步完了再进行登录也可以,不知道这样解释会不会喷啊,但还是秉持着友好文章万岁,多解释一下下)
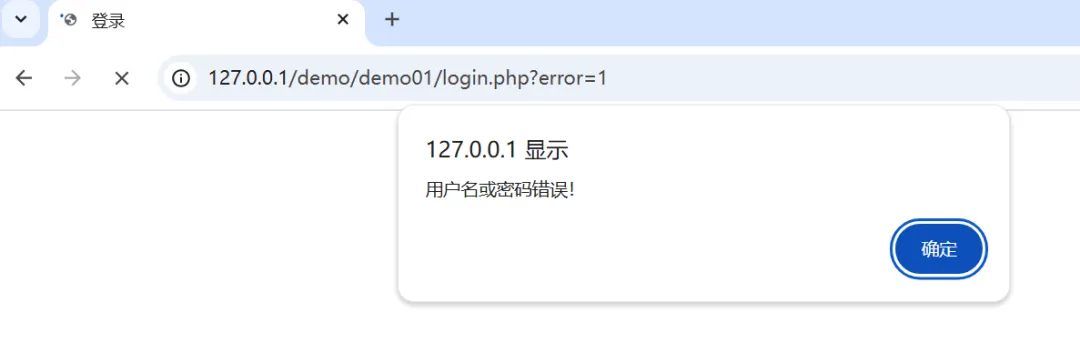
手动修改 Cookie(比如把 username 改成 test)→ 访问 admin.php 会跳回登录页;
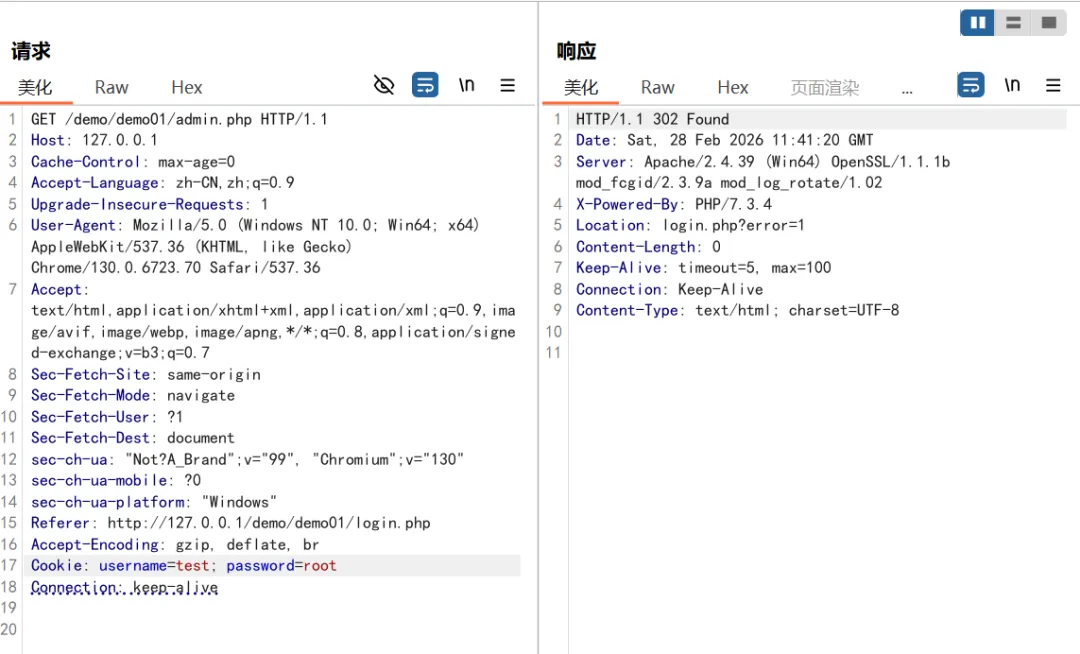
手动添加 Cookie(username=admin、password=root)→ 无需登录即可访问 admin.php(漏洞点)。
版本 3:Session-Cookie 鉴权(文章第三版)
1. 修改 login.php
将表单 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action</font> 改为:<font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">action="SessioncheckDemo.php"</font>
2. 创建 SessioncheckDemo.php(鉴权逻辑)
<?php
// 启动Session
  session_start();
include'db_config.php';
$conn = mysqli_connect(DB_HOST, DB_USERNAME, DB_PASSWORD, DB_NAME);

$username = $_POST["username"] ?? '';
$password = $_POST["password"] ?? '';

$sql = "SELECT * FROM users WHERE username = '$username' and password = '$password'";
$result = mysqli_query($conn, $sql);

if (mysqli_num_rows($result) > 0) {
// 登录成功,将信息存入Session(服务端存储)
  $_SESSION['username'] = $username;
  $_SESSION['is_login'] = true;
  header('Location: admin.php');
exit();
} else {
  header('Location: login.php?error=1');
exit();
}

mysqli_close($conn);
?>
3. 修改 admin.php(增加 Session 校验)
<?php
// 启动Session
  session_start();
// 版本3:校验Session
if (isset($_SESSION['is_login']) && $_SESSION['username'] == 'admin') {
echo"欢迎 " . $_SESSION['username'] . " 来到后台!";
} else {
  header("Location: login.php?error=1");
}
?>
4. 测试验证
登录成功后,访问 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">admin.php</font>→ 显示 “欢迎 admin 来到后台!”;清除浏览器 Cookie(Session ID 存在 Cookie 中)→ 访问 admin.php 跳回登录页; 直接访问 admin.php → 未登录则跳转(比版本 2 安全); 注意:文章里的 Session 未加固(如未设置 HttpOnly),仍有会话劫持风险。
这里回来看的时候发现忘记截屏了,依旧是开发者那儿,去看 application 的 cookies 里的 PHPSEESID,清楚浏览器Cookie前后也可以看一看变化。
版本 4:Token-Session 鉴权(文章第四版,防爆破)
1. 创建 get_token.php(生成防爆破 Token)
<?php
  session_start();
// 生成随机Token(32位)
$csrf_token = bin2hex(random_bytes(16));
// 存入Session
$_SESSION['csrf_token'] = $csrf_token;
// 返回Token(供登录页调用)
echo $csrf_token;
?>
2. 修改 login.php(新增 Token 隐藏域)
<!DOCTYPE html>
  <html lang="en">
  <head>
  <meta charset="UTF-8">
  <meta name="viewport" content="width=device-width, initial-scale=1.0">
  <title>登录</title>
  <link rel="stylesheet" href="styles.css">
  </head>
  <body>
  <div class="login-container">
  <h2>后台登录</h2>
  <formaction="TokencheckDemo.php" method="POST">
  <?php
  // 启动Session,生成Token
session_start();
if (!isset($_SESSION['csrf_token'])) {
  $_SESSION['csrf_token'] = bin2hex(random_bytes(16));
}
?>
  <div class="form-group">
  <labelfor="username">用户名</label>
  <inputtype="text" id="username" name="username" required>
  </div>
  <divclass="form-group">
  <labelfor="password">密码</label>
  <inputtype="password" id="password" name="password" required>
  </div>
  <!-- 新增:Token隐藏域 -->
  <inputtype="hidden" name="csrf_token" value="<?phpecho $_SESSION['csrf_token']; ?>">
<buttontype="submit" class="login-btn">登录</button>
</form>
</div>

<?php
if (isset($_GET['error'])){
echo"<script>alert('用户名或密码错误!');</script>";
echo"<script>history.replaceState(null, null, window.location.pathname);</script>";
}
?>
  </body>
  </html>
3. 创建 TokencheckDemo.php(鉴权逻辑)
<?php
  session_start();
include'db_config.php';
$conn = mysqli_connect(DB_HOST, DB_USERNAME, DB_PASSWORD, DB_NAME);

// 1. 先校验Token
$submit_token = $_POST['csrf_token'] ?? '';
$session_token = $_SESSION['csrf_token'] ?? '';
if ($submit_token !== $session_token) {
  header('Location: login.php?error=1');
exit();
}

// 2. 校验账号密码
$username = $_POST["username"] ?? '';
$password = $_POST["password"] ?? '';
$sql = "SELECT * FROM users WHERE username = '$username' and password = '$password'";
$result = mysqli_query($conn, $sql);

if (mysqli_num_rows($result) > 0) {
// 登录成功,重置Token(防止复用)
unset($_SESSION['csrf_token']);
  $_SESSION['username'] = $username;
  $_SESSION['is_login'] = true;
  header('Location: admin.php');
exit();
} else {
// 失败则刷新Token
  $_SESSION['csrf_token'] = bin2hex(random_bytes(16));
  header('Location: login.php?error=1');
exit();
}

mysqli_close($conn);
?>
4. 测试验证
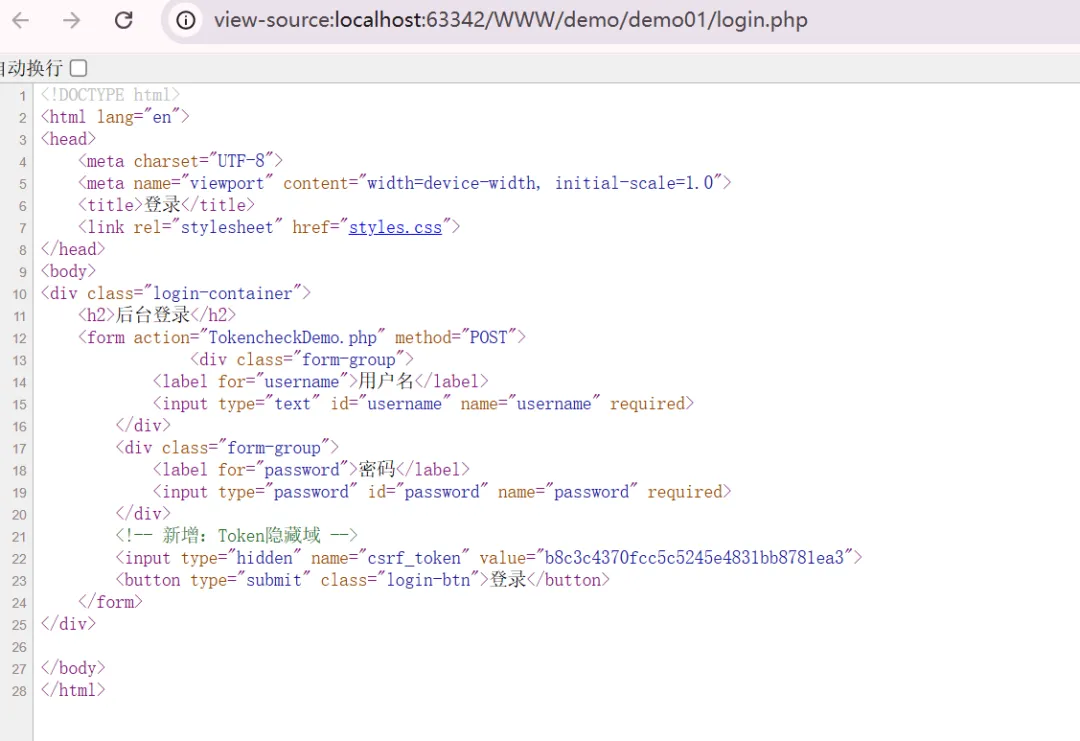
登录页加载时,查看页面源码 → 能看到隐藏域 <font style="color:rgb(0, 0, 0);background-color:rgba(0, 0, 0, 0);">csrf_token</font>;
用 BurpSuite 抓包,重复提交登录请求 → 第二次提交会提示错误(Token 已刷新,防呆破); 手动修改 Token 值 → 登录失败(Token 校验生效)。
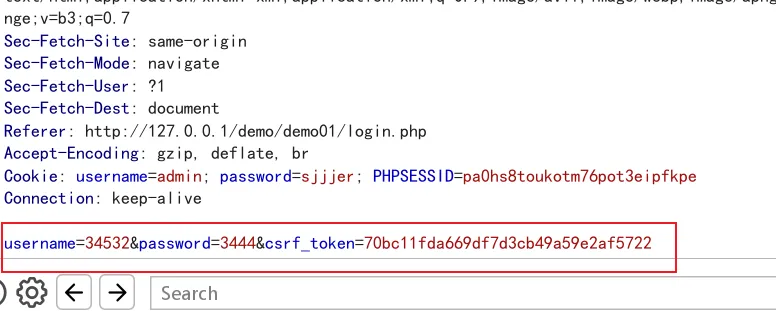
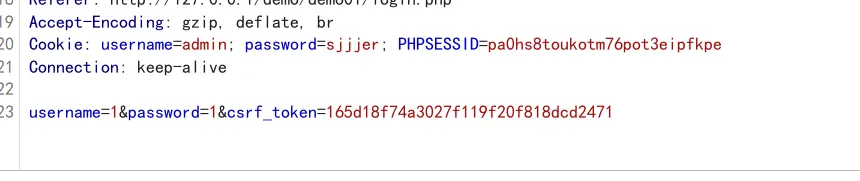
这里大家可以去多试一试去学习理解,
Session/Cookie:测试时可通过浏览器开发者工具查看,直观理解 “服务端存储” vs “客户端存储”。
我的观点,复现核心是 “先跑通,再理解”:先按文章代码复现所有版本,感受不同鉴权方式的差异;
- 本文采用「人言兑.md」自动排版 -