ELF 是什么
ELF(Executable and Linkable Format,可执行与可链接格式) 是 Linux 系统下最核心的二进制文件格式。
什么是 VoidShell
VoidShell是一个针对 x86-64 Linux ELF 二进制文件的免杀规避工具。它将原始程序包裹在多层加密壳中,运行时在内存中解密并执行,磁盘上始终保持加密状态。
为什么要使用 VoidShell
Linux下EDR、HIDS对抗
在一次项目中,存在jdbc反序列化漏洞,反弹shell拿到目标Linux机器,上线vshell发现文件落地就被秒,查看发现可疑进程wdavdaemon。
上网搜了下,发现wdavdaemon是微软企业级安全产品 Microsoft Defender for Endpoint(原 Windows Defender ATP)的核心后台守护进程(Daemon)或服务。它主要负责在 macOS 和 Linux 系统上提供实时的防病毒(AV)、端点检测与响应(EDR)以及防篡改保护等安全功能。
当时Linux免杀没有经验,顶多重新编译源码尝试免杀,对于一些不开源的工具更加没办法,项目结束后花了些时间研究,借助AI开发了VoidShell工具。
适用于有防护对抗下,对常用工具fscan、gogo、frp、c2_agent、CDK等进行免杀规避。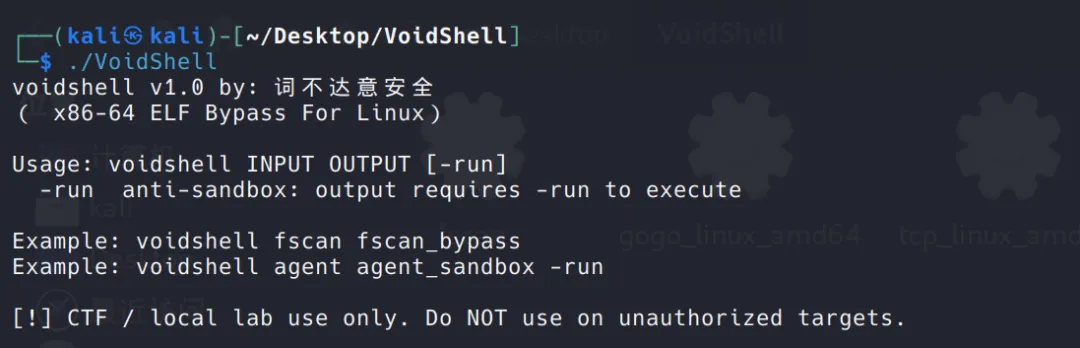
使用教程
基础用法
# 加壳./VoidShell program program_packed[*] outfile: program_packed# 运行./program_packed# 功能与原始 program 完全一致
反沙箱模式
# 打包时启用反沙箱./VoidShell agent agent_sandbox -run[*] outfile: agent_sandbox# 运行./agent_sandbox # 静默退出,无任何输出./agent_sandbox -run # 正常运行./agent_sandbox -run -h # 正常运行并传递参数
实战案例
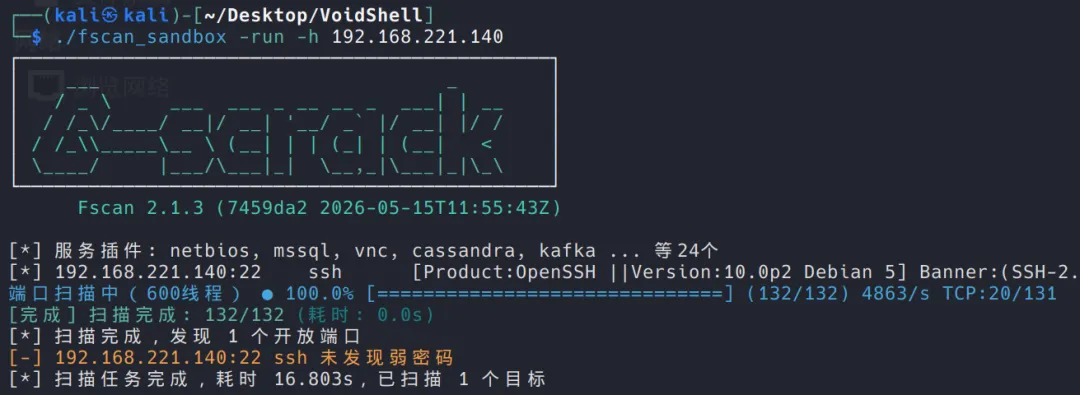
# 对 fscan 加壳./VoidShell fscan fscan_encrypted# 对 fscan 启用反沙箱./VoidShell fscan fscan_sandbox -run
常规模式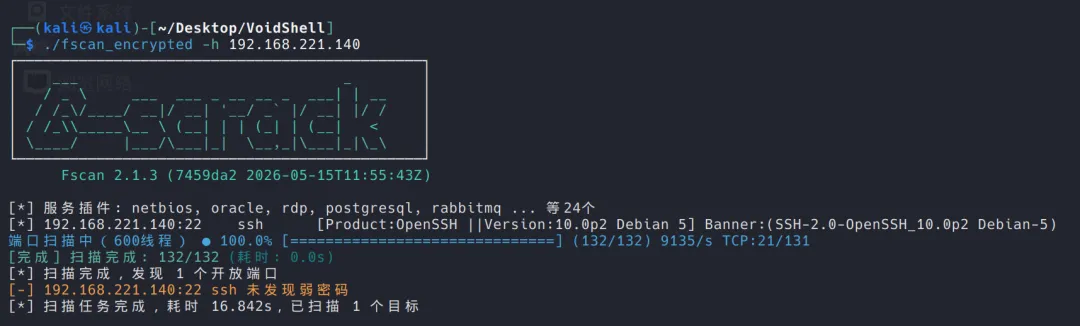 对 fscan 启用反沙箱,fscan功能正常
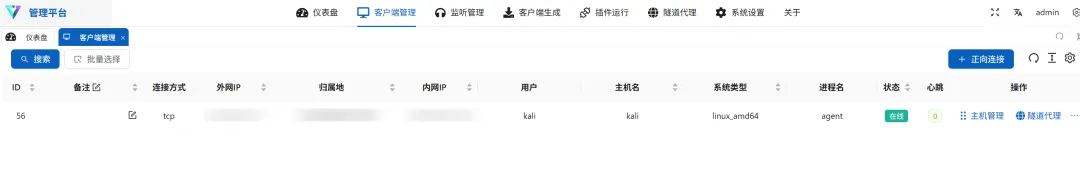
对vshell载荷进行处理并启动反沙箱
# vshell 启用反沙箱./VoidShell tcp_linux_amd64 agent -run
反沙箱加参数运行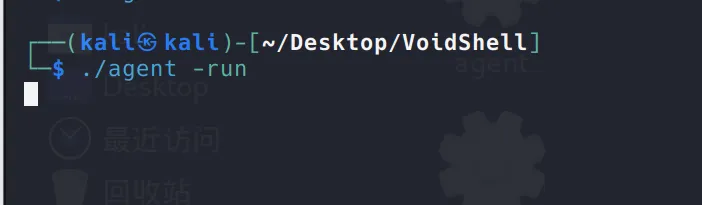 正常上线
规避效果
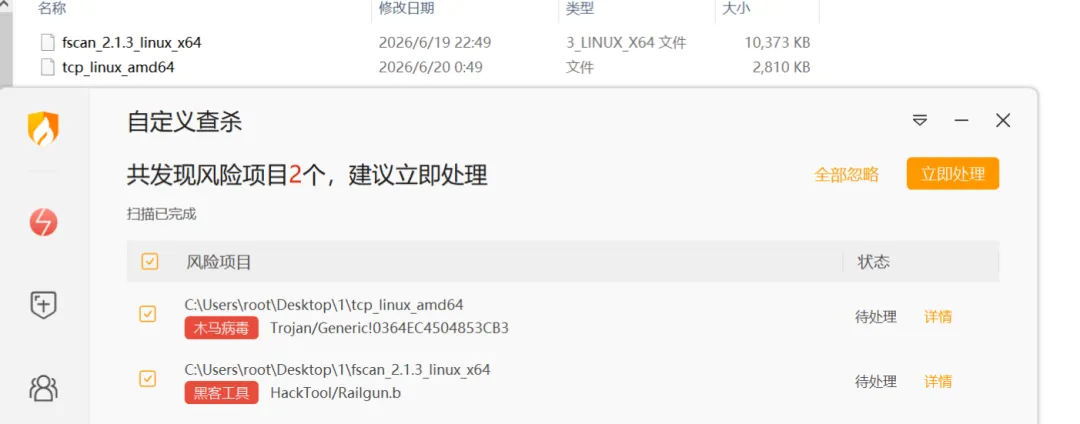
未使用VoidShell前,原版fscan vshell落地就查杀
VirusTotal高检测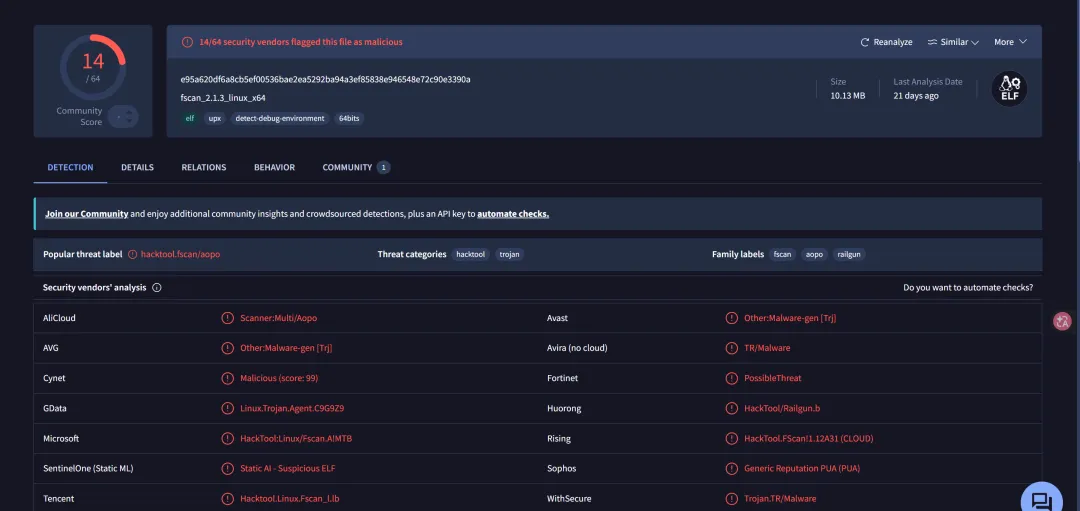
使用VoidShell后
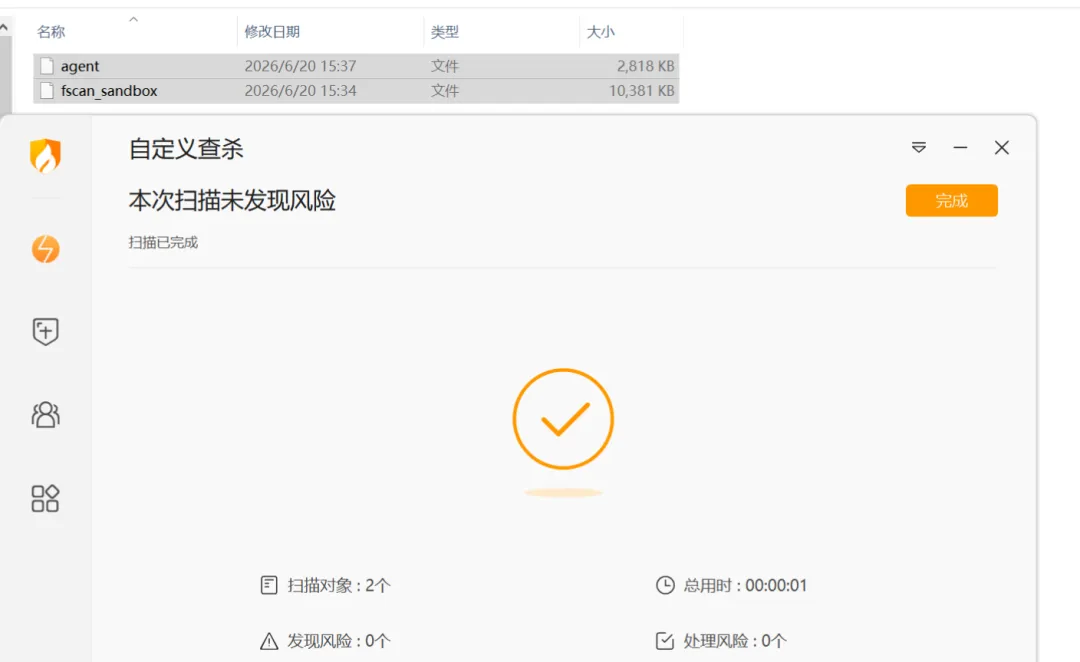
微步沙箱0检出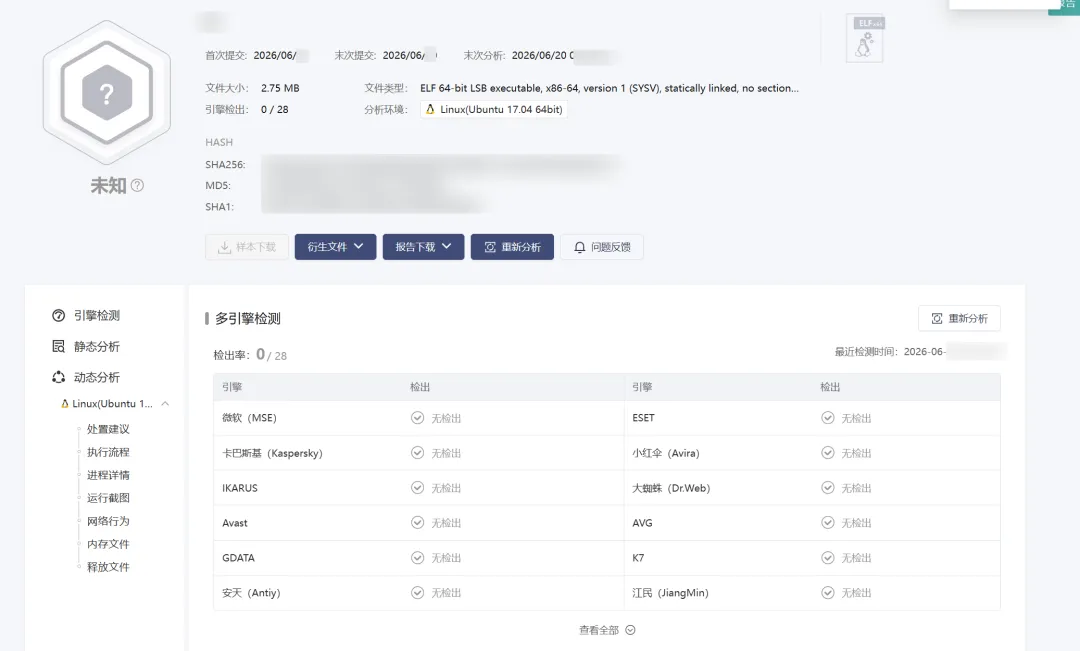
VirusTotal零检测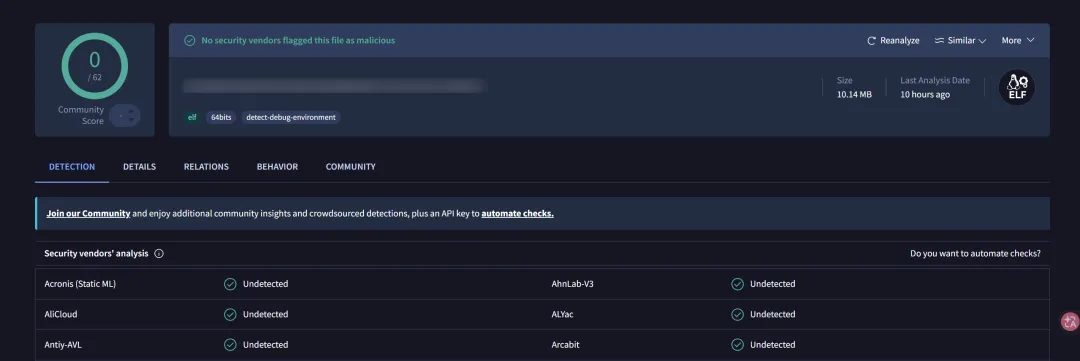
支持的程序类型
注意事项
- • 本工具仅供 CTF 竞赛与本地授权测试使用,严禁用于任何未授权目标!
纷传介绍
VoidShell工具加入纷传获取
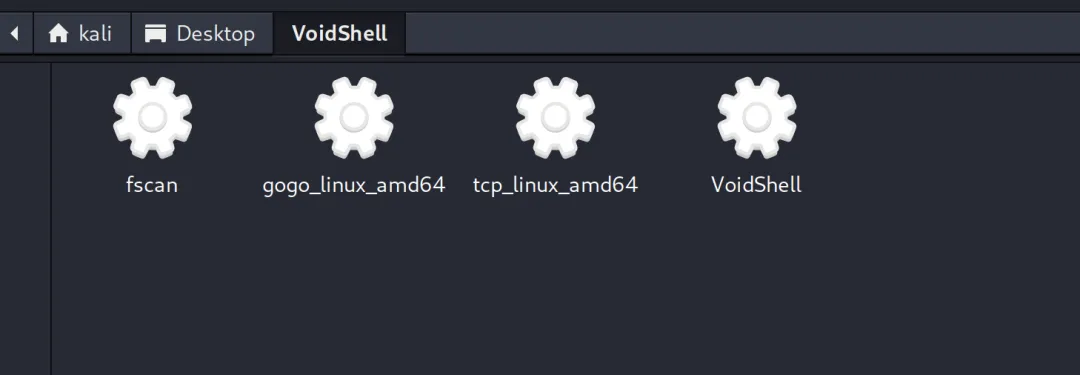
圈子往期文件内容如下
- •lnk文件一键生成工具(一键生成免杀钓鱼lnk文件)
- •bypass内存扫描插件(可绕过火绒、卡巴斯基等杀软内存扫描cs插件)
- •暗涌在线免杀平台(白文件patch免杀loader(分离、单文件)一键生成平台、支持反沙箱)
- •bypass任务计划工具(普通权限可添加、钓鱼快速免杀维权)
- •后渗透工具免杀(petobin,分离加载避免静态落地被秒)
- •白影(whiteShadow)自动化白加黑免杀工具v1.0
- •白影(whiteShadow)自动化白加黑免杀工具v2.1
- •Maldev Academy 恶意软件开发完整课程(源码+VM镜像)
- •VoidShell:x86-64 Linux ELF 加壳混淆工具
重要声明
本文所涉及的技术、思路和工具仅用于本地靶场安全测试和防御研究,切勿将其用于非法入侵或攻击他人系统等目的,一切后果由使用者自行承担,禁止用于任何非法渗透测试,以及无授权违法测试,请遵守中华人民共和国网络安全法。
 10个月宝宝每天需要喝多少奶粉?